Keine Log4j Sicherheitslücken bei ASCEND

Norimberga, gennaio 2022 – Nel dicembre 2021 era stata scoperta una vulnerabilità valutata come estremamente critica nella diffusa libreria Java Log4j. Essa permette ai criminali informatici di accedere facilmente a un server di destinazione per eseguire malware o prendere il controllo del sistema. ASCEND ha reagito immediatamente e ha esaminato tutti i sistemi alla ricerca di questa falla. "I nostri produttori di hardware e partner software hanno chiuso molto rapidamente le poche falle scoperte", spiega Johannes Fickeis, amministratore delegato della ASCEND GmbH.
Keine Log4j Vulnerabilität bei Peplink
I router Peplink, incluse le applicazioni InControl e InControl 2, non sono interessati da questa vulnerabilità poiché non utilizzano il framework Log4j.
Maggiori informazioni su Peplink qui.
Prodotti consigliati
Hardware adeguata direttamente dallo shop ASCEND — disponibilità e prezzi li trovate nella pagina di dettaglio del prodotto.
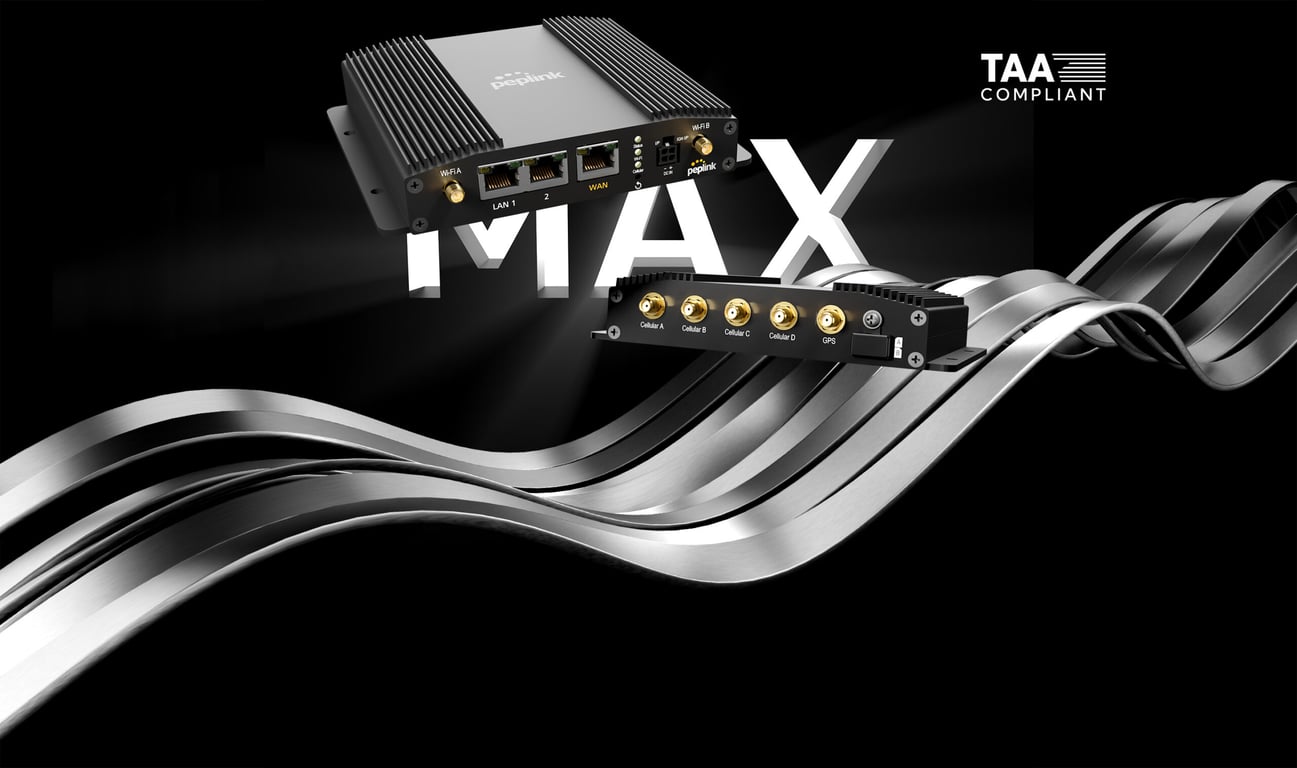
Peplink MAX BR1 Pro 5G
Router industriale di classe 5GK con controllo dell'aggregazione di operatore (Carrier Aggregation).
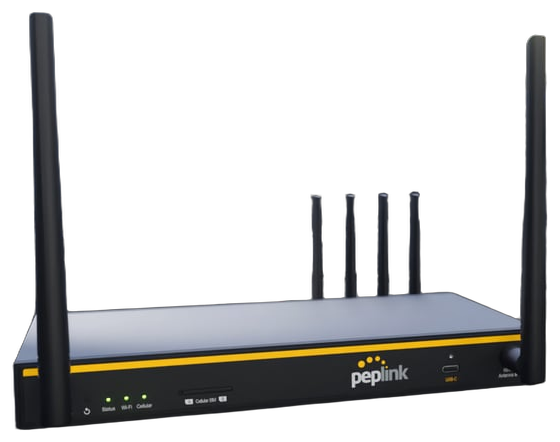
Peplink B One 5G
Router 5G compatto con SpeedFusion — ideale per home office e piccole sedi.
Peplink MAX BR1 Mini 5G
Router 5G compatto con slot SIM ridondanti per deployment mobili e IoT.
Richiedi una consulenza
Avete domande su questa soluzione o desiderate rendere la vostra rete più professionale? I nostri tecnici certificati sono a vostra disposizione — dalla fase di analisi fino al rollout produttivo.
Domande frequenti
Approfondimenti
Questo articolo è stato redatto e verificato con il supporto dell'IA e controllato prima della pubblicazione dagli tecnici certificati di Ascend.
Pronto per il tuo prossimo progetto?
Parla con il nostro team delle tue esigenze.