








VPN gestita da Norimberga
Collegamento sedi: tutte le sedi in un'unica rete sicura
Filiali, sede centrale, smart working e personale esterno lavorano nella stessa rete aziendale, come se fossero tutti nello stesso edificio. Ascend pianifica, fornisce e gestisce il vostro collegamento sedi come VPN gestita: dal client per smart working di un singolo collaboratore fino all'hub ridondante nel nostro data center per 2.000 utenti, con supporto attivo 24 ore su 24.
Richiedi una consulenzaIl principio in breve

Ogni sede riceve un router VPN, ogni postazione di smart working un client VPN. Tutte le connessioni passano cifrate attraverso l'hub VPN nel data center Ascend di Norimberga, collegato in modo ridondante alla fibra. Se la sede dispone di una seconda linea o di LTE come backup (da Managed Profi VPN), l'hub mantiene la sessione in caso di guasto di una linea e la sede resta raggiungibile. Con una sola linea, è offline finché non torna disponibile.
Cosa deve risolvere un collegamento tra sedi
Più sedi significano più accessi a Internet, più router e più referenti. Ci occupiamo dei punti in cui una rete di questo tipo di solito si inceppa.
Gestionale solo nella sede centrale
Smart working senza complicazioni tecniche
Una sola linea non basta
Nessuno vuole occuparsi dei router
Accesso solo per le persone giuste
Un guasto alle 6 del mattino
Quattro pacchetti: da Easy VPN a Managed VPN Enterprise
| Easy VPN | Easy VPN+ | Managed Profi VPN | Managed VPN Enterprise | |
|---|---|---|---|---|
| Utenti VPN | fino a 15 | fino a 20 | fino a 500 | fino a 2.000 |
| Throughput cifrato | fino a 30 Mbit/s | fino a 90 Mbit/s | fino a 500 Mbit/s | fino a 400 Mbit/s |
| Accessi Internet simultanei | 1 | 1 | fino a 2, più fino a 3x LTE | fino a 7, più 1x LTE |
| Sedi collegabili | fino a 3 | su richiesta | fino a 50 | fino a 300 |
| Autenticazione a due fattori | - | possibile, con OpenVPN | possibile, con OpenVPN | possibile, con OpenVPN |
| Firewall | firewall completo | firewall completo | firewall completo, regole secondo le vostre esigenze | firewall completo, regole secondo le vostre esigenze |
| Esercizio | fornito preconfigurato, servizio gestito su richiesta | fornito preconfigurato, servizio gestito su richiesta | Servizio gestito da Ascend: router VPN, client VPN, regole firewall; supporto 24x7 | Servizio gestito su richiesta, supporto 24x7 |
| Alta disponibilità | - | - | su richiesta | Multi-WAN bonding tramite il data center Ascend ridondante, configurazione HA e geo-ridondanza opzionali |
Come si svolge la realizzazione
- 1AnalisiChiariamo sedi, numero di utenti, applicazioni (gestionale, telefonia, videoconferenze) e il vostro intervallo di indirizzi IP. Ne deriva il pacchetto adatto.
- 2HardwarePer ogni sede scegliamo il router adatto, ad esempio un Peplink B One per la filiale e un Balance per la sede centrale, e lo forniamo preconfigurato con SIM se si desidera il backup mobile.
- 3ConfigurazioneVoi collegate il router VPN e modificate una piccola impostazione sul vostro router attuale. L'hub nel data center, le regole firewall e i client VPN per lo smart working li configuriamo noi.
- 4TestVerifichiamo ogni tunnel, il failover sulla seconda linea e l'accesso da casa prima che la sede entri in esercizio.
- 5EsercizioMonitoraggio, manutenzione del firmware, modifiche alle regole e nuove sedi sono gestiti dal nostro supporto 24 ore su 24. I pacchetti sono modulari e possono essere ampliati o combinati.
Collegare filiali e sede centrale: VPN site-to-site
Le reti private virtuali sono il modo più economico per collegare più sedi, anche molto distanti tra loro. Invece di una linea dedicata, ogni sede usa il proprio accesso Internet esistente. Il router VPN della sede stabilisce un tunnel cifrato verso l'hub nel data center Ascend; da lì sede centrale, filiali e server sono raggiungibili da tutti i partecipanti come se si trovassero nello stesso edificio.
L'hub è ridondante e collegato alla fibra con fino a 10 Gbit/s di banda complessiva. Il vostro traffico viaggia isolato da quello degli altri clienti VPN. Ci adattiamo al vostro intervallo di indirizzi IP, non il contrario: stampanti, server e centralino mantengono i loro indirizzi e il collegamento si integra completamente nella vostra rete esistente.
Se una sede ha più di una linea, le aggrega. I router Peplink con SpeedFusion usano contemporaneamente DSL, cavo, fibra e LTE o 5G e commutano senza interruzioni in caso di guasto. Per le sedi in cui ufficialmente non è disponibile un accesso fisso veloce, dotiamo la filiale di un Peplink B One con licenza SpeedFusion, in modalità ibrida mobile e fissa. Per saperne di più sull'aggregazione, consultate SD-WAN e la linea dedicata virtuale.
Collegare in sicurezza smart working e personale esterno
Il principale ostacolo della postazione domestica non è la scrivania, ma l'accesso sicuro alle risorse aziendali quando l'azienda si trova altrove. A casa il collaboratore non ha bisogno di hardware proprio: un client OpenVPN su notebook o PC lo collega alla VPN aziendale. Lo stesso vale per il personale esterno in hotel o dal cliente. Basta un accesso a Internet; il resto sono le credenziali e, da Easy VPN+, il secondo fattore.
Per le postazioni domestiche in cui più dispositivi devono accedere alla rete aziendale, ad esempio telefono, stampante e PC, installiamo un piccolo router VPN. La postazione domestica diventa così, tecnicamente, un'ulteriore filiale. Su richiesta forniamo e configuriamo tutto da un unico fornitore: connessione Internet, router VPN, access point Wi-Fi, telefono e PC.
Il vantaggio collaterale si vede in caso di emergenza: i collaboratori che lavorano da casa nella rete aziendale restano raggiungibili quando non si può accedere all'ufficio o il traffico dei pendolari è bloccato.
Router VPN o software VPN: cosa va dove?
Un router VPN protegge con un'unica configurazione tutti i dispositivi collegati dietro di esso. È la scelta giusta per filiali e uffici con molti dispositivi cablati e Wi-Fi, dalla cassa alla stampante, perché non tutti i dispositivi possono eseguire un proprio software VPN. Un router VPN costa di più all'acquisto, ma evita la manutenzione su ogni singolo dispositivo.
Il software VPN si installa sui singoli computer. È flessibile, funziona in mobilità ed è la soluzione economica per chi lavora con uno o pochi dispositivi. In pratica combiniamo entrambi: un router in ogni sede, client per smart working e personale esterno, tutti sullo stesso hub.
Come hardware puntiamo su Peplink e Teltonika. Peplink Balance e B One integrano SpeedFusion per l'aggregazione e l'hot failover; i router Teltonika sono la scelta robusta quando LTE o 5G è l'accesso principale di una sede.
Cosa fa Ascend per il vostro collegamento sedi
Ascend ha sede a Norimberga dal 2010 e da oltre 15 anni collega le sedi di aziende di ogni dimensione, dall'attività individuale con smart working alla rete con diverse centinaia di filiali. Nella realizzazione siamo partner con licenza Peplink e utilizziamo anche router Teltonika.
Nei pacchetti gestiti amministriamo il router VPN per voi: installazione dei client VPN e supporto ai collaboratori, regole firewall secondo le vostre esigenze, firmware e modifiche. Il data center in cui gira l'hub è ridondante; per Managed VPN Enterprise potete aggiungere opzionalmente una configurazione ad alta disponibilità e la geo-ridondanza, in modo che non resti alcun singolo punto di guasto.
Tutte le soluzioni sono realizzate nel rispetto della protezione dei dati e, su richiesta, gestite interamente come VPN a servizio gestito. Se servono altri componenti o più sedi di quelle previste dai pacchetti, componiamo un pacchetto VPN su misura; i moduli sono combinabili.
Verificare gli intervalli di indirizzi IP prima di iniziare
L'ostacolo più frequente nel collegamento tra sedi sono due sedi con lo stesso intervallo di indirizzi privati, ad esempio 192.168.1.0/24 nella sede centrale e nella filiale. In tal caso il tunnel non riesce a instradare. Verifichiamo gli intervalli durante l'analisi e pianifichiamo una subnet propria per ogni sede; gli indirizzi esistenti nella sede centrale restano invariati.
Hardware adatto nello shop Ascend
Router che utilizziamo per il collegamento sedi, dalla filiale alla sede centrale. Prezzi e tempi di consegna direttamente nello shop.
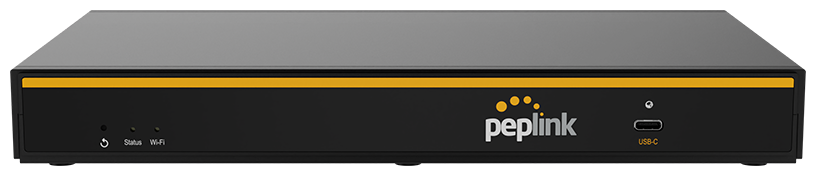
Peplink B One
Router per filiali e piccole sedi: 2x WAN Ethernet, Wi-Fi 6, routing da 1 Gbit/s, VPN SpeedFusion fino a 400 Mbit/s (200 Mbit/s con AES a 256 bit), consigliato per 1-150 utenti (scheda tecnica Peplink).
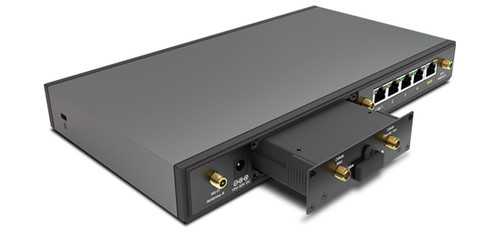
Peplink Balance 20X
Router dual-WAN compatto con modem LTE integrato come linea di backup: VPN SpeedFusion fino a 100 Mbit/s (60 Mbit/s cifrato), consigliato per 1-60 utenti (scheda tecnica Peplink).
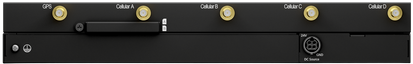
Peplink Balance 310X 5G
Router enterprise con 5G, fibra e WAN Ethernet e hot failover per sedi più grandi, secondo Peplink fino a 500 utenti e, con PrimeCare, fino a 30 peer SpeedFusion.
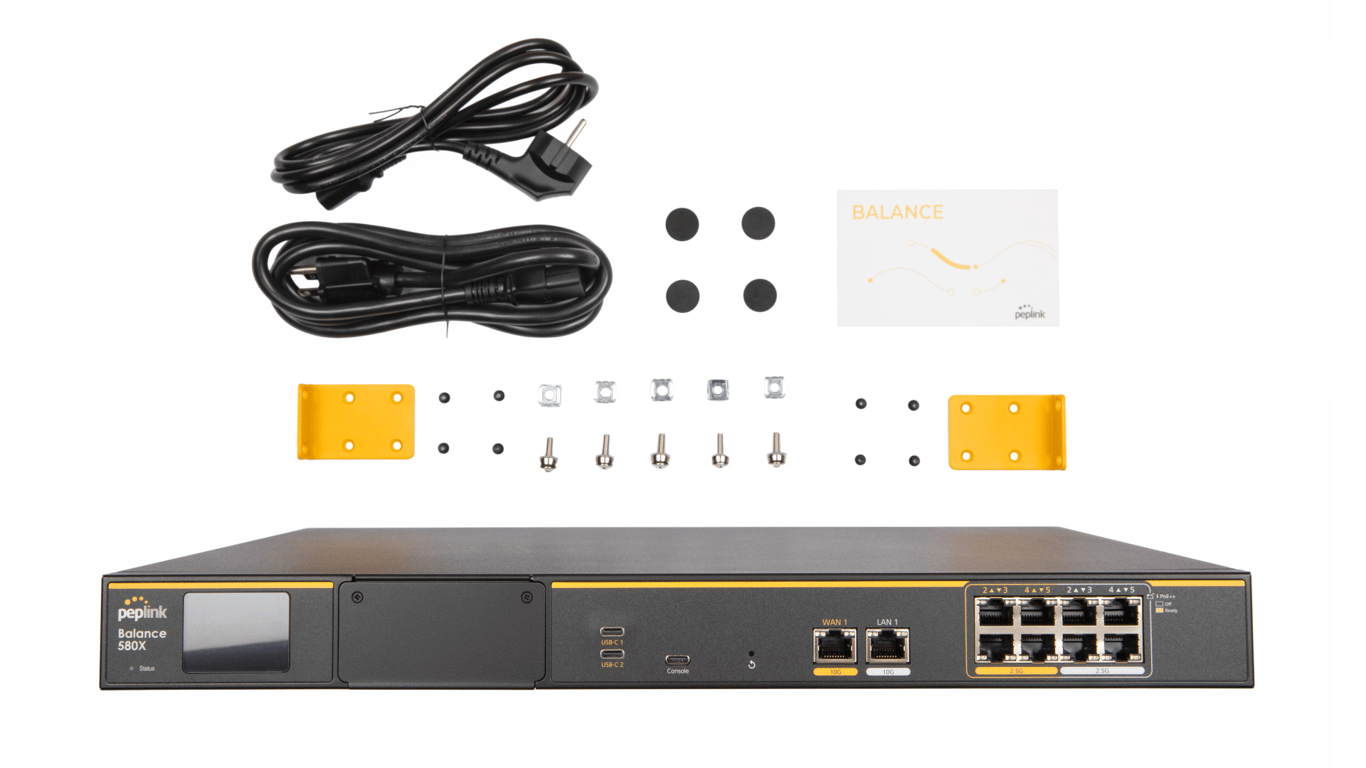
Peplink Balance 580X
Router per sede centrale con molte sedi periferiche: fino a 8 Gbit/s di throughput di routing, porte 10G e 2,5G, 100 peer SpeedFusion di serie, estendibili con licenza a 300 o 500 (scheda tecnica Peplink).
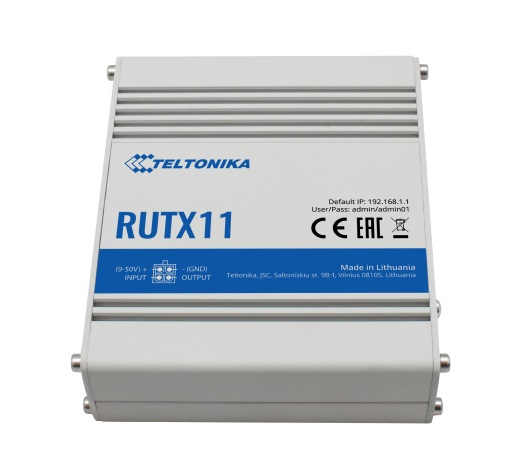
Teltonika RUTX11
Router LTE Cat6 industriale con doppia SIM, Wi-Fi dual-band e 4x LAN gigabit; secondo la scheda tecnica Teltonika con OpenVPN, IPsec e WireGuard, come backup mobile o accesso principale di piccole sedi.
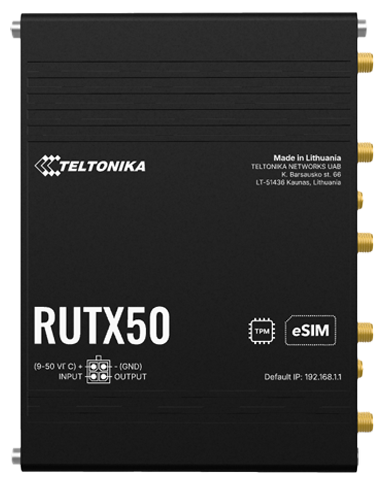
Teltonika RUTX50
Router 5G dual SIM di grado industriale per le sedi in cui la rete mobile è la linea principale, con 24 mesi di garanzia secondo lo shop.
Domande frequenti sul collegamento sedi
Link utili
- SD-WAN: aggregare le linee invece di limitarsi a commutare
- Hosting di hub VPN nel data center Ascend
- Linea dedicata virtuale tramite aggregazione di linee
- Internet di emergenza: backup tramite LTE, 5G e Starlink
- Soluzioni Peplink presso Ascend
- Router bonding con piano dati: connessione resiliente
- Router Peplink nello shop Ascend
- Dispositivi SD-WAN nello shop Ascend
Collegate ora le vostre sedi
Indicateci il numero di sedi, gli utenti in smart working e le vostre applicazioni. Vi consigliamo il pacchetto adatto e l'hardware per ogni sede e vi inviamo un'offerta.
Siamo lieti di sentirvi!
Scriveteci le vostre sedi, il numero di utenti e il pacchetto desiderato. Vi contatteremo a breve per una consulenza personale.
Potrebbe interessarle anche
- Collegamento in rete
- Aiuto immediato per le aziende in crisi per il coronavirus - Ascendete le sedi delle reti in modo rapido e semplice tramite connessioni internet temporanee ad alte prestazioni (VPN)
- ASCEND ha fornito una rete mobile per i partecipanti alla conferenza sul clima dei giovani COY 13
- ASCEND supporta H2Fly con un collegamento dati ad alta velocità sulla via del volo senza emissioni