








Sicurezza dello studio
Sicurezza informatica per lo studio medico: protetto secondo la direttiva KBV
Ascend protegge i computer, i server e la rete dello studio, in linea con la direttiva della KBV.
Il principio in sintesi
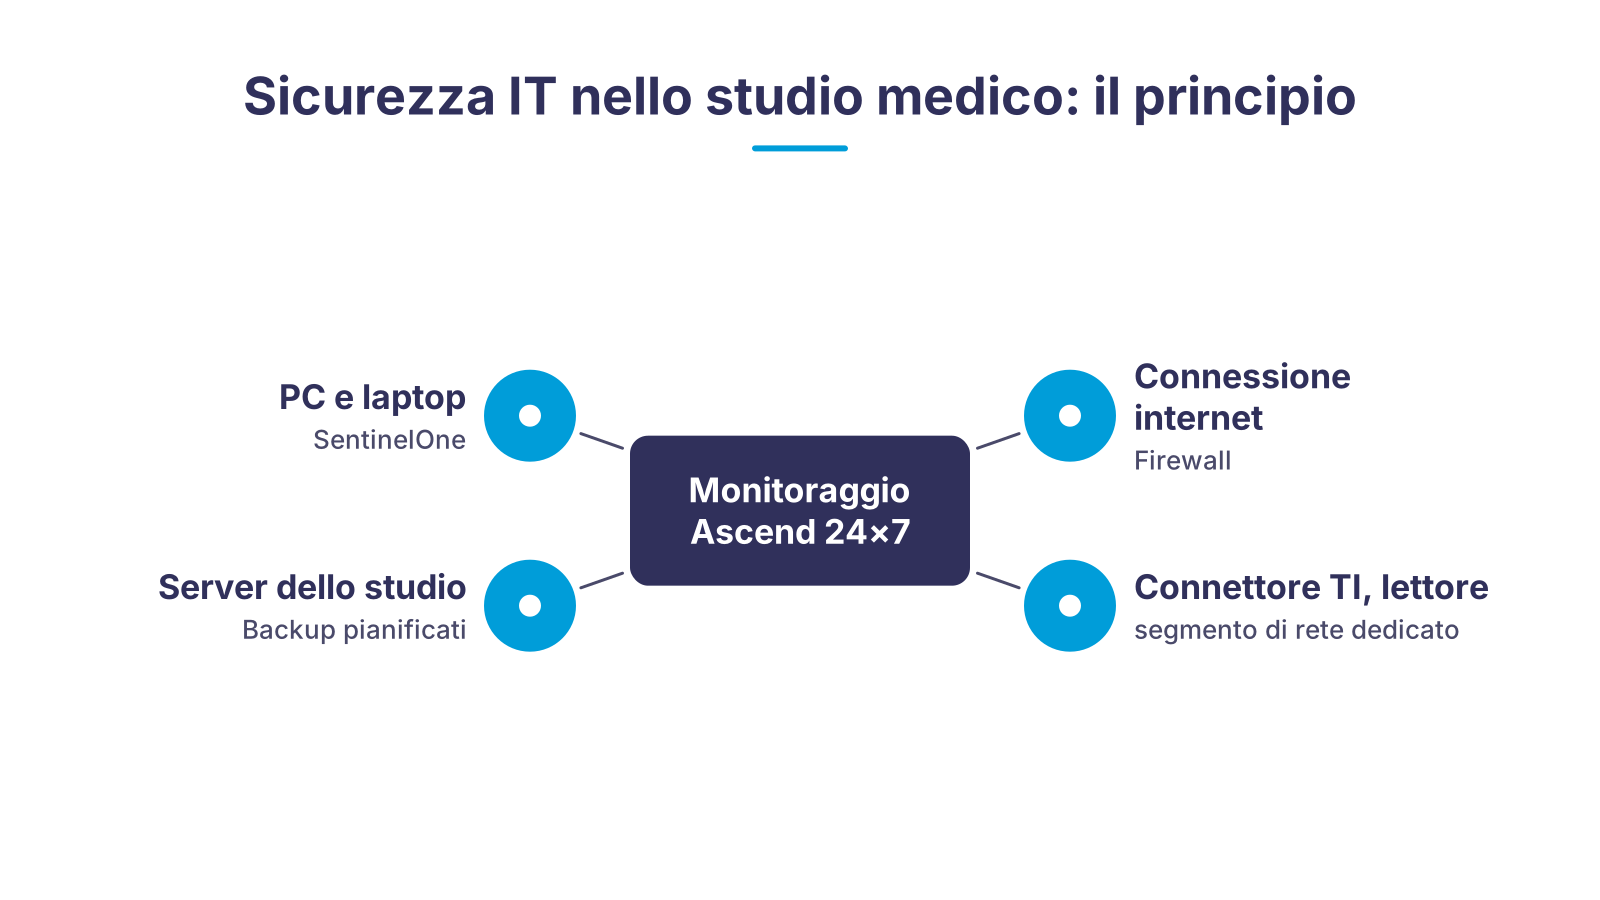
Ogni computer e ogni laptop dello studio ospita l'agente SentinelOne, che ferma gli attacchi in modo autonomo. Il server salva regolarmente i dati dei pazienti secondo un piano fisso, il firewall separa la rete dello studio da internet, e il connettore TI e il lettore di carte funzionano in un segmento dedicato. Al centro c'è il monitoraggio Ascend, che controlla tutti i componenti 24 ore su 24 e, nella maggior parte dei casi, ci avvisa prima che voi notiate qualcosa. Il quadro di riferimento è la direttiva sulla sicurezza informatica della KBV ai sensi del § 390 SGB V: ogni misura può essere ricondotta a uno dei suoi requisiti.
Cinque rischi che togliamo dalla vita quotidiana dello studio
Uno studio non ha un reparto IT, ma si confronta con gli stessi aggressori di un grande gruppo. Questi cinque problemi li risolviamo con un concetto unico.
Il ransomware cifra lo studio
I dati dei pazienti lasciano lo studio
La conformità alla direttiva KBV non è dimostrabile
Orario di visita senza computer
Nessuno si occupa della tecnica
Dal check dello studio all'esercizio protetto
- 1Check dello studio rispetto alla direttiva KBVRileviamo computer, server, rete, componenti TI e dispositivi mobili, assegniamo il vostro studio alla classe dimensionale corretta e confrontiamo lo stato attuale con gli allegati della direttiva.
- 2Piano di interventi con prioritàRicevete un elenco dei requisiti aperti, ordinato per rischio e impegno, con un'offerta per hardware, licenze e installazione.
- 3Installazione e formazioneI nostri tecnici installano SentinelOne su tutti i dispositivi, configurano firewall, separazione della rete e backup dei dati e, su richiesta, formano il vostro team all'uso sicuro dell'IT dello studio.
- 4Esercizio con monitoraggio e supportoFin dal primo giorno monitoriamo protezione endpoint, backup dei dati e rete, installiamo gli aggiornamenti e reagiamo agli allarmi, raggiungibili 24×7 in caso di guasto.
- 5Verifica successiva su richiestaLa direttiva viene aggiornata e il vostro studio cambia. Su richiesta riesaminiamo il vostro concetto quando cambiano la direttiva o la vostra dotazione.
Quali requisiti valgono per il vostro studio
| Dimensione dello studio secondo la direttiva | Allegato di riferimento | Cosa realizza Ascend | |
|---|---|---|---|
| Studio piccolo | Fino a cinque persone impegnate stabilmente nel trattamento dei dati. | Allegato 1: requisiti di base per tutti gli studi, ad esempio protezione antivirus aggiornata, backup regolare secondo un piano, aggiornamenti e formazione del personale. | SentinelOne su tutti i computer, backup dei dati secondo il piano, firewall, aggiornamenti automatici, formazione del team su richiesta. |
| Studio di medie dimensioni | Da sei a venti persone impegnate stabilmente nel trattamento dei dati. | Allegato 1 più allegato 2 con requisiti aggiuntivi per gli studi di medie dimensioni. | In aggiunta segmentazione della rete, gestione centralizzata dei dispositivi, registrazione tramite il monitoraggio. |
| Studio grande, grande MVZ, grande laboratorio | Più di venti persone o trattamento dei dati su scala simile a quella ospedaliera. | Allegati da 1 a 3 con ulteriori requisiti aggiuntivi. | Architettura firewall estesa e segmentazione della rete; l'ambito esatto lo definiamo nel check dello studio. |
| In aggiunta per tutti | Grandi apparecchiature mediche e componenti TI come connettore e lettore di carte. | Allegato 4 (grandi apparecchiature) e allegato 5 (componenti decentralizzati dell'infrastruttura telematica). | Segmento di rete dedicato per grandi apparecchiature e componenti TI, isolatori di rete medicali per i dispositivi nell'ambiente del paziente. |
Perché gli studi medici sono nel mirino e cosa richiede la KBV
Immaginate un piccolo studio di medicina generale, un lunedì mattina. La sala d'attesa è piena, alla reception squilla il telefono e, tra un'accettazione e l'altra, l'assistente apre la casella di posta dello studio.
Uno studio medico tratta referti, diagnosi, dati di fatturazione e anagrafiche degli assicurati. Per gli aggressori è un bersaglio doppiamente redditizio: i dati si possono vendere, e uno studio il cui gestionale è cifrato non può curare i pazienti ed è sotto pressione per pagare un riscatto.
Un'e-mail che non convince
Nello studio del nostro esempio, l'assistente alla reception nota un'e-mail che non la convince. Alza un sopracciglio e vuole guardarla meglio. Nella confusione di un lunedì mattina, un clic parte in fretta.
A ciò si aggiungono e-mail di phishing con falsi referti di laboratorio, software obsoleto su dispositivi che nessuno aggiorna mai e un Wi-Fi che tiene sala d'attesa e server dello studio nella stessa rete.
Cosa richiede la direttiva della KBV
Il legislatore ha reagito. Ai sensi del § 390 SGB V, l'Associazione federale dei medici convenzionati (KBV) è tenuta a redigere una direttiva per garantire la sicurezza informatica nell'assistenza ambulatoriale convenzionata, d'intesa con l'Ufficio federale per la sicurezza informatica (BSI). La versione attuale è in vigore dal 1° aprile 2025. Descrive un'infrastruttura di base per la sicurezza dei dati: protezione antivirus aggiornata, firewall, aggiornamenti e patch, backup regolare secondo un piano fisso, istruzione e formazione del personale dello studio.
I requisiti concreti sono riportati in cinque allegati e dipendono dalle dimensioni e dalla dotazione dello studio. Quanto più digitale è il lavoro di uno studio, tanto più deve attuare. Determinante non è il numero dei medici, ma quante persone sono impegnate stabilmente nel trattamento dei dati. Proprio questa classificazione è il primo passo del nostro check dello studio, perché stabilisce quali allegati valgono per voi.
SentinelOne: come funziona la protezione endpoint sui computer del vostro studio
Un antivirus classico confronta i file con firme note. Contro una nuova variante di ransomware o un exploit zero-day questo non serve, perché la firma non esiste ancora. SentinelOne funziona in modo diverso: l'agente su ogni computer osserva il comportamento di programmi e processi con l'aiuto dell'intelligenza artificiale e dell'apprendimento automatico. Se un processo inizia a cifrare file in massa o a diffondersi nella rete, viene fermato senza che nessuno debba intervenire.
Per uno studio conta soprattutto la funzione di rollback: i file che un attacco ha già modificato vengono riportati allo stato precedente all'attacco. L'attività dello studio prosegue, invece di attendere il ripristino da backup. Ogni incidente viene registrato, così possiamo ricostruire da quale via è arrivato l'attacco e quale falla va chiusa.
Ascend gestisce tutti gli agenti in modo centralizzato. In un'unica console vediamo se ogni computer dello studio è protetto, quale versione è in esecuzione e se un dispositivo è uscito dalla protezione, ad esempio un laptop che non è passato dallo studio per settimane. In questo modo il requisito della direttiva di una protezione antivirus aggiornata non è solo soddisfatto, ma dimostrabile in qualsiasi momento. Maggiori informazioni sulla tecnica sono disponibili nella nostra pagina Antivirus con SentinelOne.
Cosa assume Ascend per il vostro studio
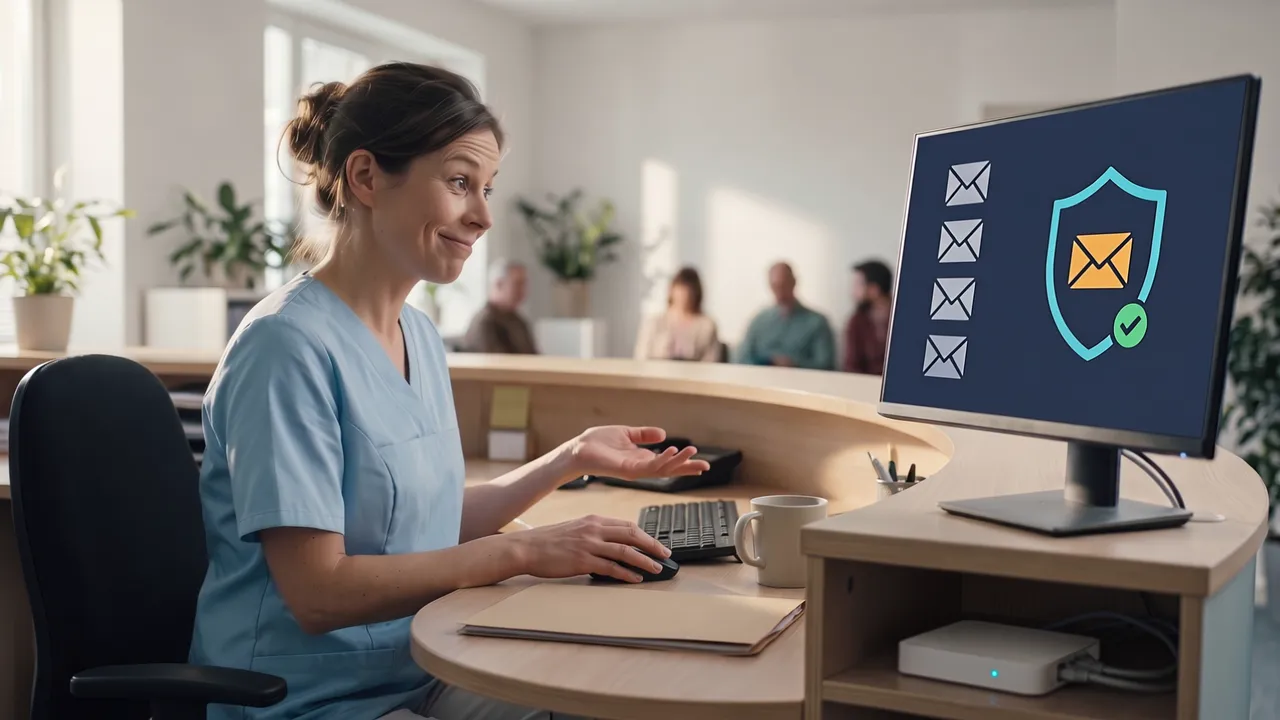
Nello studio del nostro esempio è attiva anche la sicurezza delle e-mail, che configuriamo su richiesta. Ha classificato l'e-mail sospetta come phishing e l'ha messa da parte prima che l'assistente la apra. Sotto il bancone della reception, la spia di stato del firewall continua a brillare tranquilla. Non ha dovuto chiamare nessuno.
Ascend è dal 2010 una società di sistemi IT a Norimberga e segue studi e imprese di medie dimensioni con referenti fissi. Per la sicurezza informatica del vostro studio medico ci occupiamo dell'intero esercizio:
- Protezione endpoint: SentinelOne su tutti i computer, server e laptop, gestito centralmente, con allarmi al nostro team.
- Firewall e separazione della rete: Un gateway con firewall alla connessione internet e, a seconda dello studio, segmenti di rete separati per gestionale, componenti TI, dispositivi medicali e Wi-Fi dei pazienti.
- Backup dei dati: Backup regolari secondo un piano che stabilisce quali dati vengono salvati e con quale frequenza, e ripristino in caso di emergenza.
- Aggiornamenti e manutenzione: Aggiornamenti automatici e manutenzione regolare per sistemi operativi e dispositivi di rete.
- Monitoraggio: Il nostro monitoraggio controlla i vostri sistemi 24 ore su 24 e, nella maggior parte dei casi, ci avvisa prima che un problema raggiunga l'attività dello studio.
- Supporto 24×7: In caso di guasto siamo raggiungibili a qualsiasi ora.
- Sicurezza delle e-mail: Su richiesta filtriamo phishing e allegati dannosi prima che arrivino alla casella di posta, vedere sicurezza delle e-mail.
Quali di questi moduli servano al vostro studio lo definiamo insieme nel check dello studio, in base agli allegati della direttiva che valgono per le sue dimensioni.
Non dimenticare connettore TI e lettore di carte
I componenti decentralizzati dell'infrastruttura telematica, cioè connettore e terminali per carte, rientrano espressamente nell'ambito di applicazione della direttiva secondo la KBV (allegato 5). In molti studi si trovano nella stessa rete del Wi-Fi della sala d'attesa e della stampante. Li collochiamo in un segmento dedicato e consentiamo solo le connessioni necessarie. Per i dispositivi nell'ambiente del paziente impieghiamo isolatori di rete medicali che separano galvanicamente rete e dispositivo.
Hardware adatto nello shop Ascend
Componenti che impieghiamo negli studi. Le licenze SentinelOne e il backup dei dati li configuriamo nell'ambito dell'assistenza; richiedeteli insieme tramite il modulo.
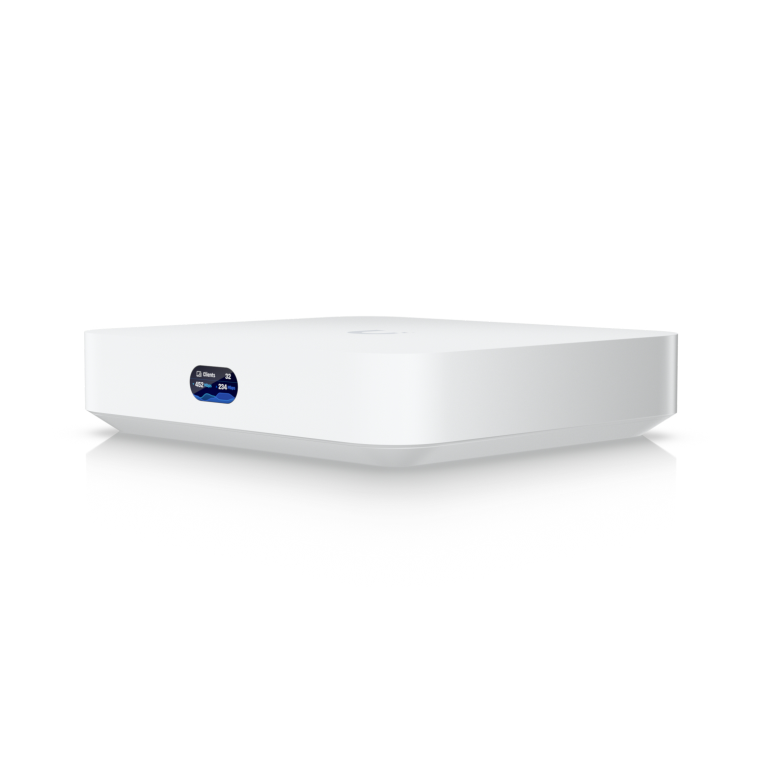
Ubiquiti UniFi Cloud Gateway Max
Gateway con firewall e segmentazione della rete per studi con più stanze; gestisce switch e access point in modo centralizzato.
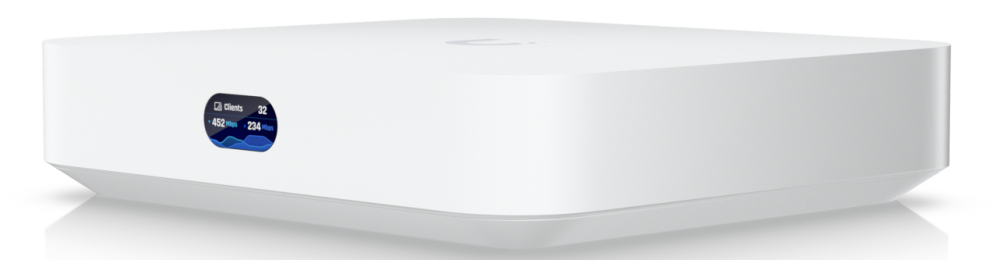
Ubiquiti UniFi Cloud Gateway Ultra
Gateway compatto con firewall e separazione VLAN per piccoli studi con una sola sede.
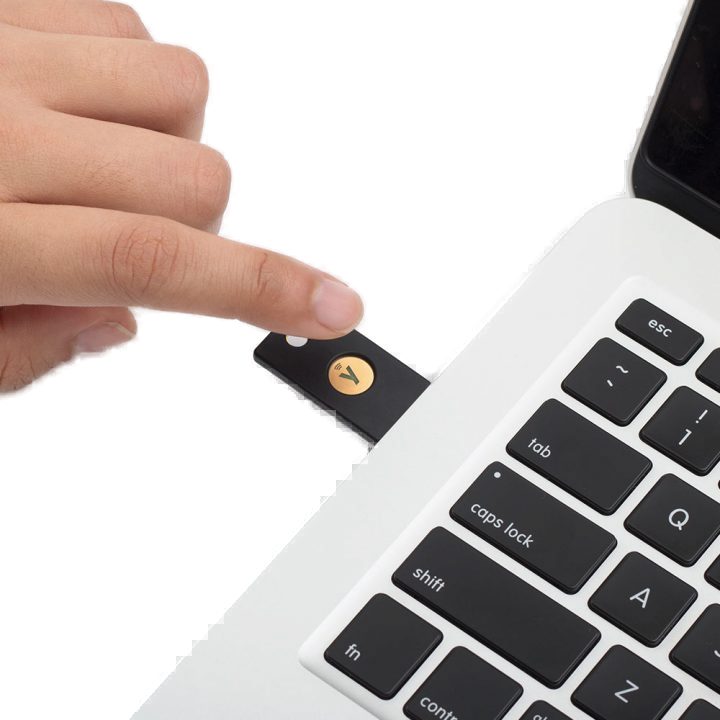
Yubico YubiKey 5 NFC
Chiave hardware per l'accesso a due fattori agli account Microsoft, alla posta dello studio e all'accesso remoto, senza batteria, via USB o NFC.
- Baaske Isolator Netzwerk MI 1005 MED
Baaske Isolator Netzwerk MI 1005 MED
Isolatore di rete medicale che separa galvanicamente rete e dispositivo nell'ambiente del paziente.
Domande frequenti sulla sicurezza informatica nello studio medico
Link di approfondimento
Avanti il prossimo
E lo studio del nostro esempio? L'assistente alza le spalle, sorride e chiama il prossimo paziente: un artigiano che tiene in alto il pollice avvolto in una spessa fasciatura. In sala d'attesa nessuno si è accorto dell'e-mail messa da parte, ed è esattamente così che deve essere.
Lo studio di medicina generale è solo un esempio. Il principio è lo stesso in ogni studio, dallo studio piccolo al grande MVZ: protezione su ogni computer, un firewall alla connessione internet e un team che controlla i sistemi. Quali moduli servano al vostro studio lo chiariamo nel check dello studio.
Pronti per uno studio che rispetti la direttiva KBV?
Scriveteci quante postazioni ha il vostro studio e se utilizzate connettore, server o laptop. Vi contatteremo con un appuntamento per il check dello studio.
Saremo lieti di sentirvi!
Scriveteci il tipo di studio, il numero di postazioni e la vostra protezione attuale. Vi contatteremo a breve con una consulenza personale.