








Безопасность практики
ИТ-безопасность врачебной практики: защита по директиве KBV
Ascend защищает компьютеры, серверы и сеть практики в соответствии с директивой KBV.
Принцип вкратце
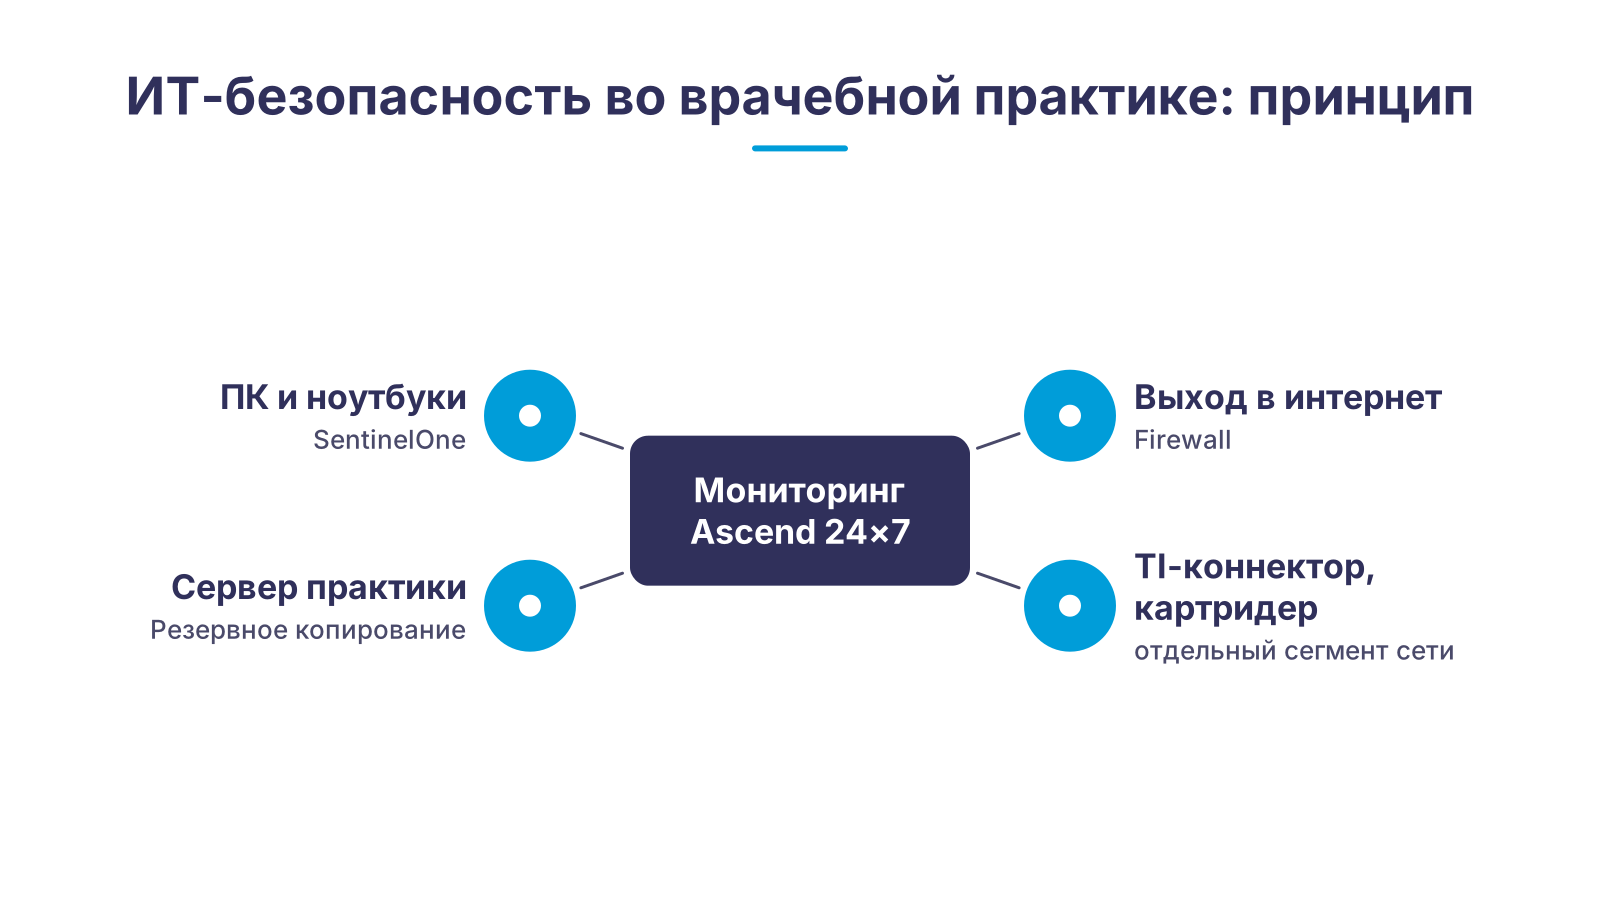
На каждом компьютере и ноутбуке практики работает агент SentinelOne, который самостоятельно останавливает атаки. Сервер регулярно сохраняет данные пациентов по фиксированному плану, межсетевой экран отделяет сеть практики от интернета, а TI-коннектор и устройство чтения карт работают в отдельном сегменте. В центре находится мониторинг Ascend: он круглосуточно наблюдает за всеми компонентами и в большинстве случаев оповещает нас раньше, чем вы что-либо заметите. Рамки задаёт директива KBV об ИТ-безопасности согласно § 390 SGB V: каждую меру можно отнести к одному из её требований.
Пять рисков, которые мы убираем из повседневной работы практики
У практики нет собственного ИТ-отдела, но злоумышленники те же, что и у крупной корпорации. Эти пять проблем мы решаем единой концепцией.
Программа-вымогатель шифрует данные практики
Данные пациентов покидают практику
Соответствие директиве KBV невозможно подтвердить
Приём без компьютеров
Никто не занимается техникой
От проверки практики к защищённой работе
- 1Проверка практики по директиве KBVМы учитываем компьютеры, серверы, сеть, компоненты TI и мобильные устройства, относим вашу практику к подходящему классу по размеру и сопоставляем текущее состояние с приложениями к директиве.
- 2План мер с приоритетамиВы получаете перечень невыполненных требований, отсортированный по риску и трудозатратам, с предложением по оборудованию, лицензиям и настройке.
- 3Настройка и инструктажНаши специалисты устанавливают SentinelOne на все устройства, настраивают межсетевой экран, разделение сети и резервное копирование и по желанию обучают вашу команду безопасной работе с ИТ практики.
- 4Эксплуатация с мониторингом и поддержкойС первого дня мы следим за защитой конечных точек, резервным копированием и сетью, устанавливаем обновления и реагируем на тревоги, при сбоях доступны 24×7.
- 5Повторная проверка по желаниюДиректива дополняется, ваша практика меняется. По желанию мы заново проверяем вашу концепцию при изменении директивы или оснащения.
Какие требования действуют для вашей практики
| Размер практики по директиве | Применимое приложение | Что реализует Ascend | |
|---|---|---|---|
| Малая практика | До пяти человек, постоянно занятых обработкой данных. | Приложение 1: базовые требования для всех практик, например актуальная антивирусная защита, регулярное резервное копирование по плану, обновления и инструктаж персонала. | SentinelOne на всех компьютерах, резервное копирование по плану, межсетевой экран, автоматические обновления, инструктаж команды по желанию. |
| Средняя практика | От шести до двадцати человек, постоянно занятых обработкой данных. | Приложение 1 и приложение 2 с дополнительными требованиями для средних практик. | Дополнительно сегментация сети, централизованное управление устройствами, протоколирование средствами мониторинга. |
| Крупная практика, крупный MVZ, крупная лаборатория | Более двадцати человек или обработка данных в масштабе, сопоставимом с больницей. | Приложения 1–3 с дальнейшими дополнительными требованиями. | Расширенная архитектура межсетевых экранов и сегментация сети; точный объём мы определяем при проверке практики. |
| Дополнительно для всех | Крупное медицинское оборудование и компоненты TI, такие как коннектор и устройство чтения карт. | Приложение 4 (крупное оборудование) и приложение 5 (децентрализованные компоненты телематической инфраструктуры). | Отдельный сегмент сети для крупного оборудования и компонентов TI, медицинские сетевые изоляторы для устройств в окружении пациента. |
Почему врачебные практики оказываются под прицелом и чего требует KBV
Представьте себе небольшую практику семейного врача утром в понедельник. Зал ожидания полон, на ресепшене звонит телефон, и между двумя пациентами сотрудница открывает почтовый ящик практики.
Врачебная практика обрабатывает результаты обследований, диагнозы, данные для расчётов и основные данные застрахованных. Для злоумышленников это вдвойне выгодная цель: данные можно продать, а практика с зашифрованной системой управления не может принимать пациентов и находится под давлением выплатить выкуп.
Письмо, которое выглядит странно
В практике из нашего примера сотрудница на ресепшене замечает письмо, которое выглядит как-то странно. Она приподнимает бровь и хочет рассмотреть его внимательнее. В суете утра понедельника кликнуть можно очень быстро.
К этому добавляются фишинговые письма с поддельными результатами анализов, устаревшее ПО на устройствах, которые никто никогда не обновляет, и Wi-Fi, который держит зал ожидания и сервер практики в одной сети.
Чего требует директива KBV
Законодатель отреагировал. Согласно § 390 SGB V Федеральное объединение врачей по обязательному медицинскому страхованию (KBV) обязано разработать директиву, обеспечивающую ИТ-безопасность в амбулаторной помощи по договорам с кассами, по согласованию с Федеральным ведомством по информационной безопасности (BSI). Действующая редакция применяется с 1 апреля 2025 года. Она описывает базовую инфраструктуру защиты данных: актуальная антивирусная защита, межсетевой экран, обновления и патчи, регулярное резервное копирование по фиксированному плану, инструктаж и обучение персонала практики.
Конкретные требования изложены в пяти приложениях и зависят от размера и оснащения практики. Чем более цифровой является практика, тем больше она должна выполнить. Решающее значение имеет не число врачей, а то, сколько человек постоянно заняты обработкой данных. Именно такое отнесение — первый шаг нашей проверки практики, ведь оно определяет, какие приложения к вам применимы.
SentinelOne: как работает защита конечных точек на компьютерах вашей практики
Классический антивирус сравнивает файлы с известными сигнатурами. Против нового варианта программы-вымогателя или эксплойта нулевого дня это не помогает, потому что сигнатуры ещё не существует. SentinelOne работает иначе: агент на каждом компьютере наблюдает за поведением программ и процессов с помощью искусственного интеллекта и машинного обучения. Если процесс начинает массово шифровать файлы или распространяться по сети, он останавливается без чьего-либо вмешательства.
Для практики важнее всего функция отката: файлы, уже изменённые атакой, возвращаются в состояние до атаки. Работа практики продолжается, вместо того чтобы ждать восстановления из резервной копии. Каждый инцидент протоколируется, поэтому мы можем проследить, каким путём пришла атака и какую брешь нужно закрыть.
Ascend управляет всеми агентами централизованно. В одной консоли мы видим, защищён ли каждый компьютер практики, какая версия работает и не выпало ли устройство из-под защиты, например ноутбук, который неделями не появлялся в практике. Так требование директивы об актуальной антивирусной защите не только выполняется, но и может быть подтверждено в любой момент. Подробнее о технологии читайте на нашей странице Антивирус с SentinelOne.
Что Ascend берёт на себя для вашей практики
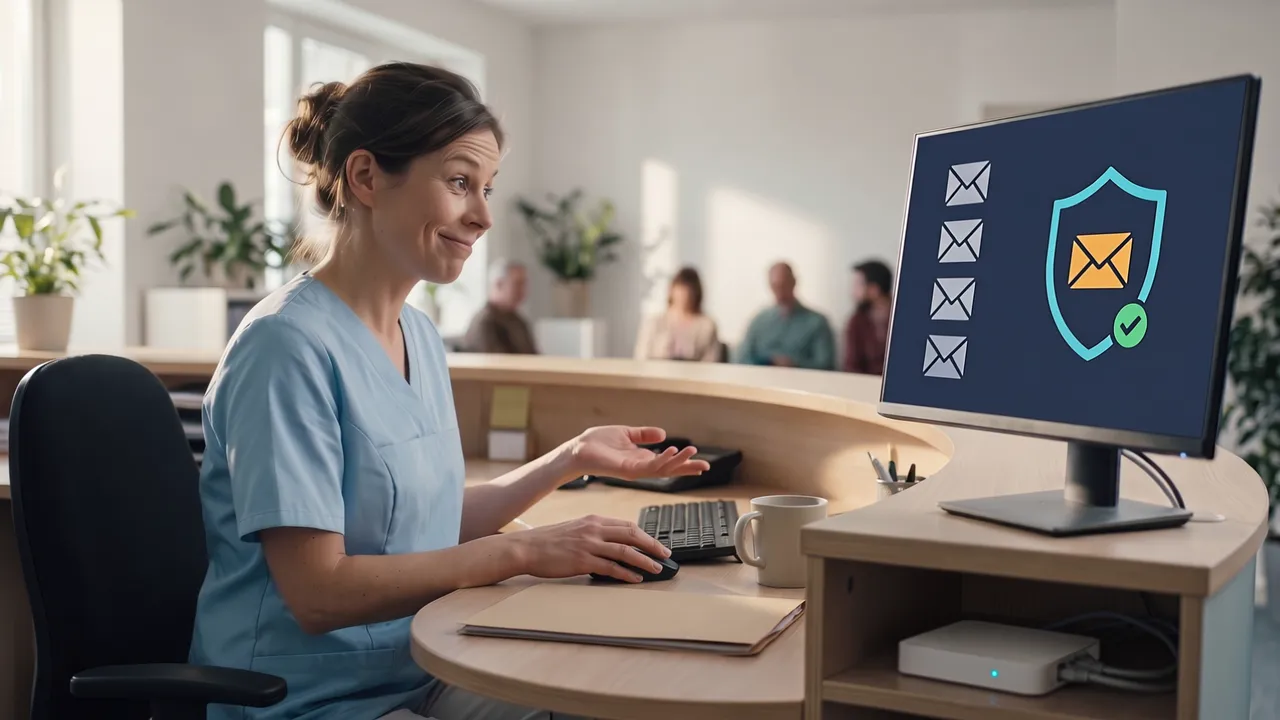
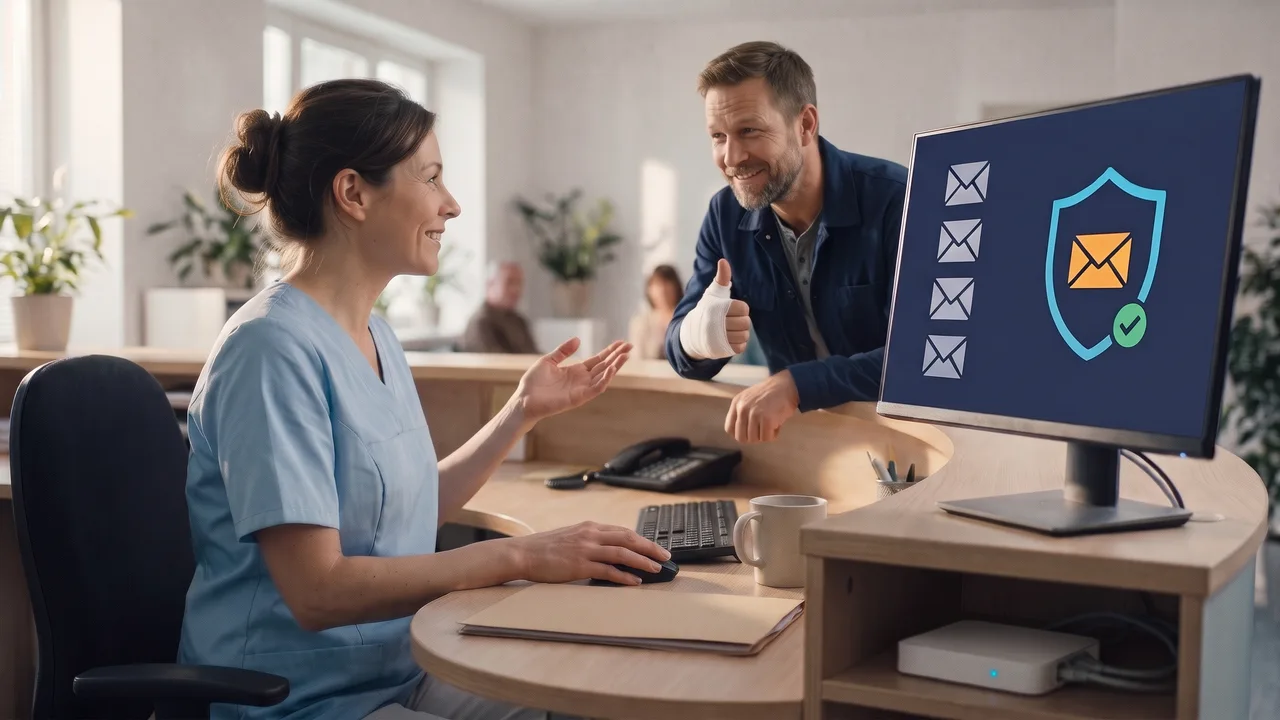
В практике из нашего примера дополнительно работает защита электронной почты, которую мы настраиваем по желанию. Она распознала подозрительное письмо как фишинг и отложила его в сторону прежде, чем сотрудница его открыла. Под стойкой ресепшена индикатор межсетевого экрана продолжает спокойно светиться. Ей не пришлось для этого никому звонить.
Ascend с 2010 года работает в Нюрнберге как ИТ-интегратор и обслуживает практики и средние компании, предоставляя постоянных контактных лиц. Для ИТ-безопасности вашей врачебной практики мы берём на себя всю эксплуатацию:
- Защита конечных точек: SentinelOne на всех компьютерах, серверах и ноутбуках, централизованное управление, оповещение нашей команды.
- Межсетевой экран и разделение сети: Шлюз с межсетевым экраном на выходе в интернет и, в зависимости от практики, раздельные сегменты сети для управления практикой, компонентов TI, медицинских устройств и Wi-Fi для пациентов.
- Резервное копирование: Регулярные копии по плану, который определяет, какие данные и как часто сохраняются, и восстановление в экстренной ситуации.
- Обновления и обслуживание: Автоматические обновления и регулярное обслуживание операционных систем и сетевых устройств.
- Наблюдение: Наш мониторинг круглосуточно следит за вашими системами и в большинстве случаев оповещает нас раньше, чем проблема затронет работу практики.
- Поддержка 24×7: При сбоях мы доступны круглосуточно.
- Безопасность электронной почты: По желанию мы фильтруем фишинг и вредоносные вложения до попадания в почтовый ящик, см. безопасность электронной почты.
Какие из этих модулей нужны вашей практике, мы определяем вместе при проверке практики, исходя из приложений к директиве, которые применимы к вашему размеру.
Не забудьте про TI-коннектор и устройство чтения карт
Децентрализованные компоненты телематической инфраструктуры, то есть коннектор и терминалы для карт, по данным KBV прямо входят в сферу действия директивы (приложение 5). Во многих практиках они находятся в той же сети, что и Wi-Fi зала ожидания и принтер. Мы выделяем их в отдельный сегмент и разрешаем только необходимые соединения. Для устройств в окружении пациента мы применяем медицинские сетевые изоляторы, гальванически разделяющие сеть и устройство.
Подходящее оборудование в магазине Ascend
Компоненты, которые мы используем в практиках. Лицензии SentinelOne и резервное копирование мы настраиваем в рамках сопровождения, запросите их через форму.
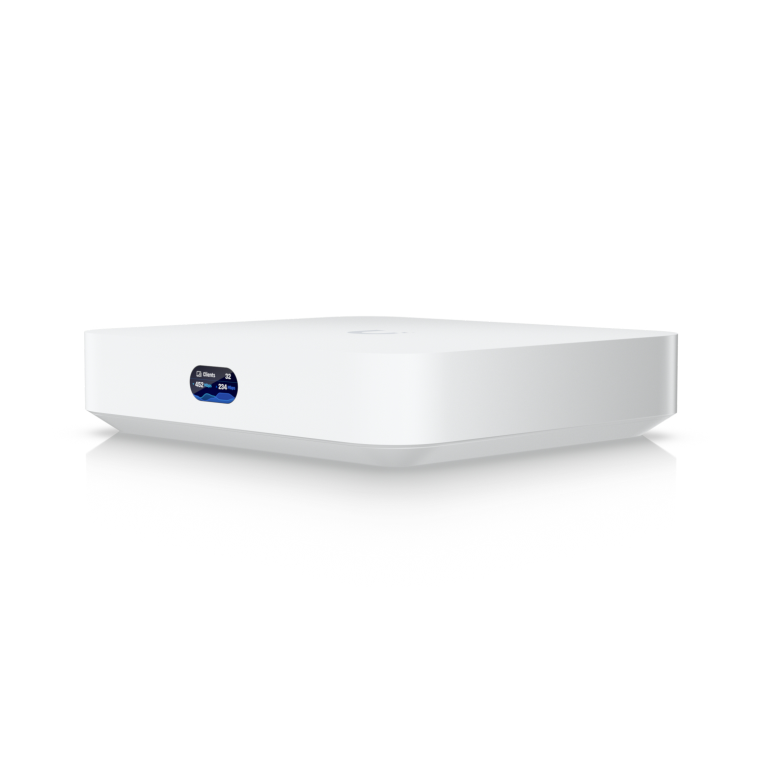
Ubiquiti UniFi Cloud Gateway Max
Шлюз с межсетевым экраном и сегментацией сети для практик с несколькими кабинетами; централизованно управляет коммутаторами и точками доступа.
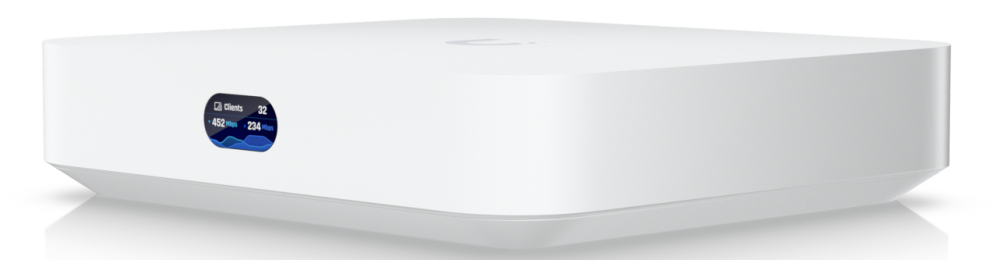
Ubiquiti UniFi Cloud Gateway Ultra
Компактный шлюз с межсетевым экраном и разделением по VLAN для небольших практик с одним адресом.
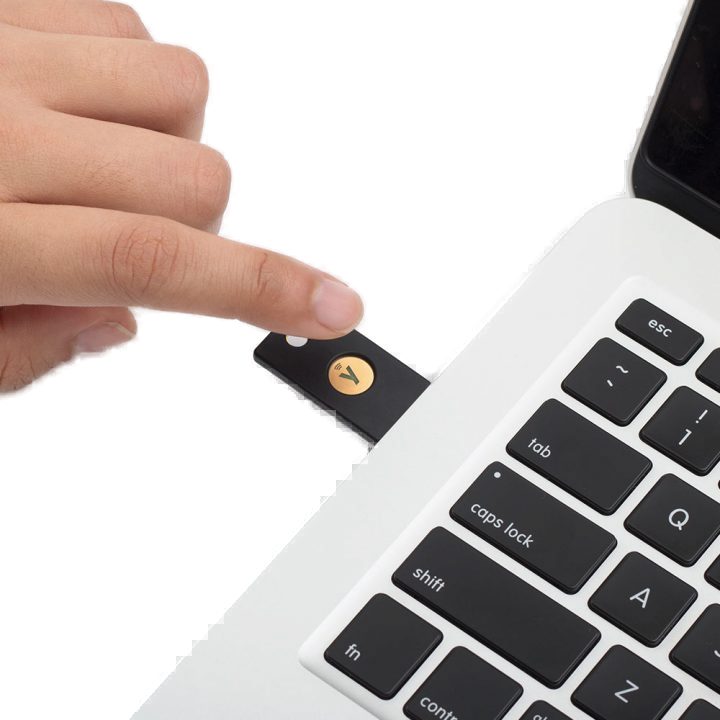
Yubico YubiKey 5 NFC
Аппаратный ключ для двухфакторной аутентификации в учётных записях Microsoft, почте практики и при удалённом доступе, без батареи, через USB или NFC.
- Baaske Isolator Netzwerk MI 1005 MED
Baaske Isolator Netzwerk MI 1005 MED
Медицинский сетевой изолятор, гальванически разделяющий сеть и устройство в окружении пациента.
Частые вопросы об ИТ-безопасности во врачебной практике
Дополнительные ссылки
Следующий, пожалуйста
А что с практикой из нашего примера? Сотрудница пожимает плечами, улыбается и приглашает следующего пациента: мастера, который держит вверх толсто перебинтованный большой палец. В зале ожидания никто ничего не заметил, и именно так и должно быть.
Практика семейного врача служит лишь примером. Принцип одинаков в любой практике, от малой практики до крупного MVZ: защита на каждом компьютере, межсетевой экран на выходе в интернет и команда, которая следит за системами. Какие модули нужны вашей практике, мы выясняем при проверке практики.
Готовы к практике, соответствующей директиве KBV?
Напишите, сколько рабочих мест в вашей практике и используете ли вы коннектор, сервер или ноутбуки. Мы свяжемся с вами и предложим время для проверки практики.
Мы будем рады получить от вас сообщение!
Напишите нам тип практики, количество рабочих мест и текущую защиту. Мы в ближайшее время свяжемся с вами для личной консультации.