








ИТ-безопасность для малого и среднего бизнеса в Нюрнберге
ИТ-безопасность Нюрнберг: работа продолжается
Один клик по неверному вложению не должен останавливать ваше производство. Ascend защищает компании малого и среднего бизнеса в Нюрнберге пятью уровнями защиты и контролирует их круглосуточно.
Принцип в двух словах
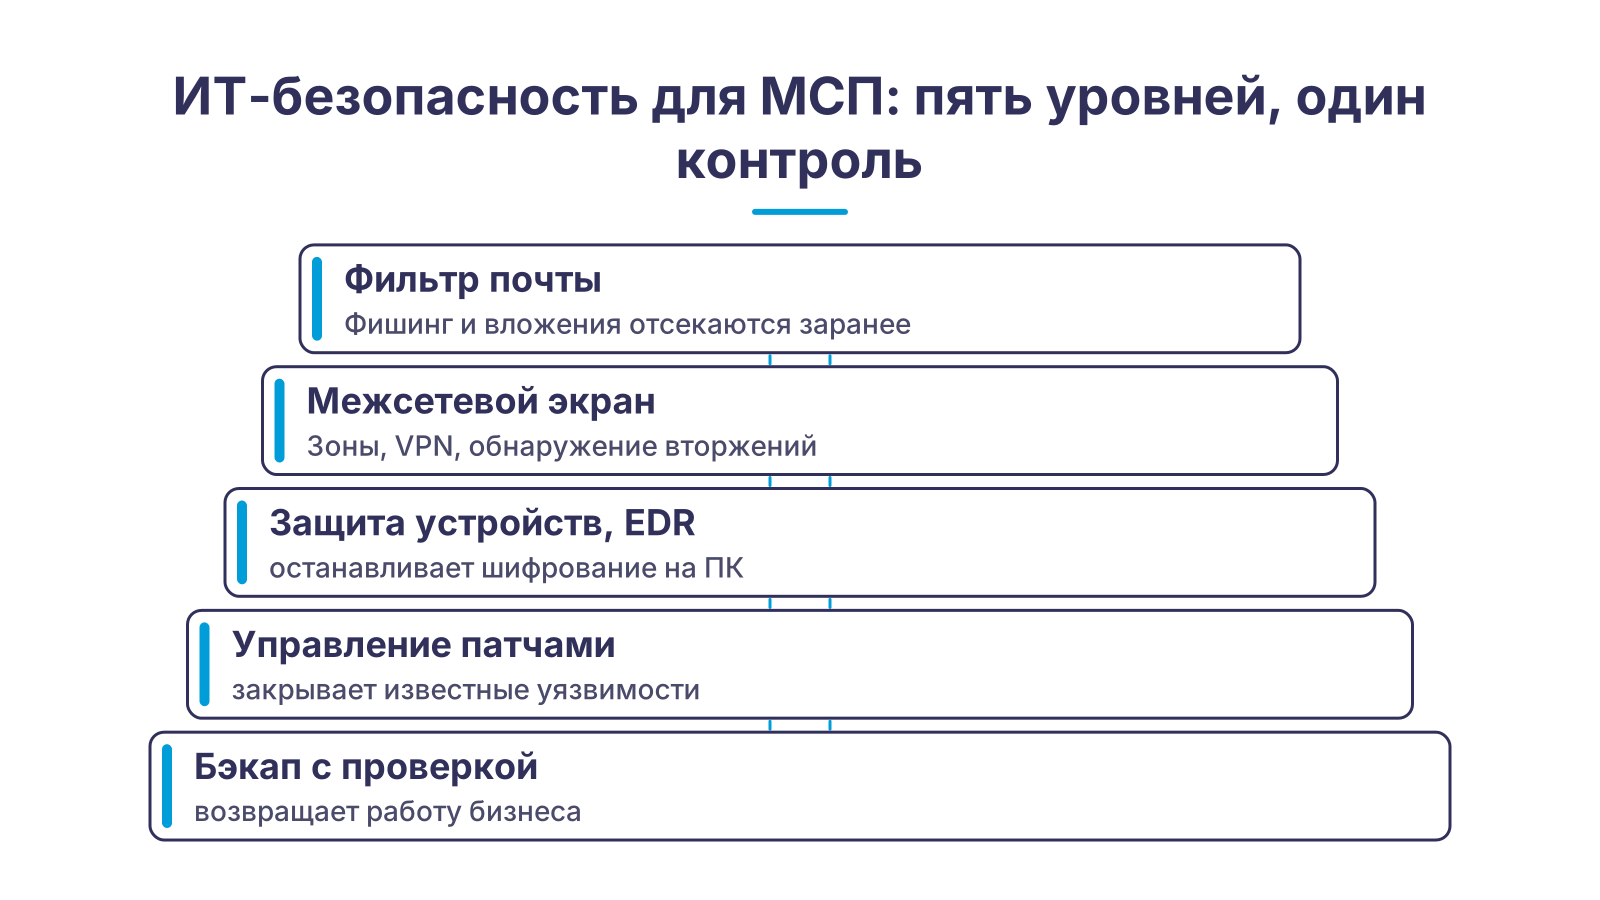
ИТ-безопасность для малого и среднего бизнеса — это не один продукт, а стек из пяти уровней. Каждый перехватывает то, что пропустил предыдущий: почтовый фильтр не пускает фишинг, межсетевой экран отделяет сеть от интернета, защита конечных устройств останавливает вредоносный код на компьютере, управление патчами закрывает уязвимости, через которые он проникает, а резервная копия возвращает бизнес к работе, если что-то всё же прорвалось. Ascend контролирует все пять уровней круглосуточно.
Пять проблем, которые мы берём на себя
Для атаки нужно несколько звеньев: письмо, открытая уязвимость, незащищённый компьютер, плоская сеть и данные без резервной копии. Для каждого звена цепочки есть уровень, который его разрывает.
Защита конечных устройств с EDR
Управление патчами
Резервное копирование с тестом восстановления
Безопасность электронной почты
Межсетевой экран и сегментация
План действий в чрезвычайной ситуации и поддержка 24×7
Проверка безопасности в 4 шага
- 1ИнвентаризацияМы фиксируем серверы, рабочие места, сетевые устройства, облачные сервисы и доступы. Устройства, о которых уже никто не помнит, тоже попадают в список.
- 2Оценка рисковМы проверяем уровень патчей, состояние резервных копий, права администраторов, защиту электронной почты и правила межсетевого экрана и ранжируем результаты по ущербу и вероятности наступления.
- 3План мероприятийВы получаете приоритизированный список с затратами и пользой по каждой мере. Что может сделать ваша команда самостоятельно, указано в нём, как и то, что берём на себя мы.
- 4Внедрение и эксплуатацияМы настраиваем защиту конечных устройств, управление патчами, резервное копирование и почтовый фильтр, документируем план действий в чрезвычайной ситуации и сопровождаем эксплуатацию. Наша поддержка доступна круглосуточно.
Что дают пять уровней
| Защищает от | Что берёт на себя Ascend | Что вы замечаете в повседневной работе | |
|---|---|---|---|
| Безопасность электронной почты | Фишинг, поддельные отправители, вредоносные вложения и ссылки | Настройка фильтра и архивирования, поддержка правил | Меньше спама, никаких троянов под видом счетов во входящих, письма архивируются в соответствии с GoB |
| Межсетевой экран | Доступ извне, распространение внутри сети, несанкционированные исходящие соединения | Настройка и сопровождение межсетевого экрана, актуальные правила, обнаружение вторжений, VPN для удалённой работы и выездных сотрудников | Изолированная корпоративная сеть, безопасное подключение в дороге |
| Защита конечных устройств с EDR | Программы-вымогатели, вредоносный код в документах, злоупотребление правами администратора | Настройка и сопровождение защиты конечных устройств, поддержка доступна круглосуточно | Заражённый компьютер изолируется, а не заражает всю сеть |
| Управление патчами | Атаки через известные уязвимости в Windows, браузерах, Office и прошивках | Централизованное распространение обновлений, документирование исключений, подтягивание отстающих | Компьютеры перезагружаются по расписанию, а не посреди презентации |
| Резервное копирование с тестом восстановления | Потеря данных из-за шифрования, аппаратного сбоя или ошибки пользователя | Разработка концепции резервного копирования вместе с вами, контроль копий, тест восстановления | Уверенность в том, что данные действительно можно восстановить |
Почему одного антивируса недостаточно
Традиционные антивирусные программы сравнивают файлы со списком известных вредоносных программ. Против злоумышленника, который собирает свой инструмент заново именно под вашу компанию, этот список бессилен. Endpoint Detection and Response (EDR) работает иначе: агент наблюдает за тем, что делает процесс. Если программа начинает за короткое время шифровать сотни файлов или считывать учётные данные из памяти, её останавливают, а компьютер отключают от сети, прежде чем пострадает файловый сервер.
Ascend использует для этого SentinelOne, который распознаёт угрозы в реальном времени с помощью машинного обучения. Как именно работает эта технология, мы объясняем в статье Технология SentinelOne: подробный разбор; внедрение в компании описано в материале Интеграция SentinelOne. Обзор отличий от классических решений вы найдёте на странице Антивирус для предприятий.
Важна вторая часть названия: Response. Тревога в три часа ночи полезна, только если кто-то реагирует. Мы сопровождаем защиту конечных устройств как часть эксплуатации, а не как дополнительную опцию; наша поддержка доступна круглосуточно, а для критичных сбоев договоры SLA фиксируют обязательные сроки реакции.
Резервная копия становится резервной копией только после теста восстановления
Самый неприятный вопрос после инцидента звучит не «У вас есть резервная копия?», а «Когда вы последний раз её восстанавливали?». Копирование может месяцами работать вхолостую, потому что диск заполнен, истёк пароль или задание резервного копирования тихо завершается с ошибкой. Поэтому мы разрабатываем концепцию резервного копирования вместе с вами, контролируем копии и тестируем восстановление. Непроверенная резервная копия — не резервная копия.
Что выясняет хорошая концепция: как быстро можно вернуть отдельные файлы или целые серверы? Есть ли копия за пределами корпоративной сети, до которой не доберётся шифрование в офисе, например в зашифрованном облачном хранилище? И как долго хранятся более старые версии на случай, если ущерб обнаружится поздно?
Тест восстановления также показывает, сколько на самом деле длится восстановление. Этот опыт должен войти в план действий в чрезвычайной ситуации, чтобы в критический момент все знали, что возвращается в первую очередь.
Электронная почта как точка входа
Типичная атака на малую или среднюю компанию начинается с письма: мнимый счёт, отклик на вакансию с вложением, сообщение от «генерального директора» с просьбой срочно перевести деньги. Лучшая защита — чтобы такое сообщение вообще не попало в почтовый ящик. Ascend использует для этого сервисы Hornetsecurity: фильтры спама и фишинга, проверка вложений и ссылок, защита от поддельных отправителей.
Сюда же относится архивирование. Входящие и исходящие письма хранятся в неизменяемом виде, сотрудники могут помечать личные письма, которые защищены от доступа аудиторов, а хранение соответствует германским принципам надлежащего ведения бухгалтерского учёта (GoB), действующим для компаний в Германии. Если почтовый ящик зашифрован или удалён, переписка всё равно остаётся доступной. Подробности — на странице Безопасность электронной почты с Hornetsecurity.
Одной техники здесь, однако, недостаточно. Тот, кто в компании утверждает платежи, нуждается во втором подтверждении по другому каналу, а каждый административный доступ должен быть защищён вторым фактором. Аппаратные ключи стандарта FIDO2 — самый надёжный вариант, так как их нельзя перехватить с помощью фишинга.
Что Ascend берёт на себя как ИТ-интегратор в Нюрнберге
Ascend с 2010 года является ИТ-интегратором в Нюрнберге и обслуживает малые и средние предприятия Нюрнберга и Франконии в качестве поставщика управляемых услуг. Для ИТ-безопасности это означает: мы не просто поставляем лицензию, а настраиваем её, сопровождаем и реагируем, когда что-то вызывает подозрение. Наш мониторинг перехватывает многие сбои раньше, чем их заметят в компании; поддержка доступна 24×7.
Межсетевой экран — это больше, чем правило «изнутри можно выходить, снаружи входить нельзя». Корпоративный межсетевой экран одновременно работает как маршрутизатор, VPN-маршрутизатор, DHCP- и DNS-сервер и с помощью обнаружения и предотвращения вторжений распознаёт шаблоны атак в текущем трафике. В зависимости от площадки мы подбираем подходящий межсетевой экран: для офисов малого и среднего размера это может быть компактный шлюз вроде Ubiquiti UniFi Cloud Gateway Max; выбор зависит от пропускной способности, числа зон и потребности в VPN-туннелях. Другие модели вы найдёте в коллекции магазина Межсетевые экраны и безопасность.
Многое из этого можно объединить с существующей инфраструктурой. Кто уже пользуется нашим мониторингом, получает сопровождение безопасности из одних рук. Удалённую работу, выездных сотрудников и дополнительные площадки мы подключаем по VPN; в рамках управляемой услуги мы сопровождаем межсетевой экран и VPN-компоненты вместе с правилами экрана, а варианты показывает наша страница Объединение площадок в единую сеть. Все услуги по сети, серверам и поддержке вы найдёте на странице ИТ-интегратор в Нюрнберге. После настройки мы остаёмся в эксплуатации: патчи, контроль резервных копий, тесты восстановления и сопровождение защиты конечных устройств и межсетевого экрана выполняем мы, а не вы по остаточному принципу.
Одно правило, которое мы даём каждой компании
Ни одной учётной записи администратора без второго фактора, ни одного пользователя с постоянными правами администратора. Украденный пароль со слишком широкими правами — частый путь к серверу. Аппаратный ключ FIDO2 для каждого администратора и раздельные учётные записи для повседневной работы и администрирования стоят недорого и лишают злоумышленника прямого пути к серверу.
Подходящие лицензии и оборудование в магазине Ascend
В управляемой эксплуатации мы применяем SentinelOne и Hornetsecurity. Продукты ниже — путь для компаний, которые хотят самостоятельно обеспечивать защиту: шлюз, лицензии других производителей для защиты конечных устройств и почты, облачное хранилище для резервных копий и аппаратный ключ, всё это доступно в магазине Ascend. Какое решение подходит вам, мы выясняем в ходе проверки безопасности.
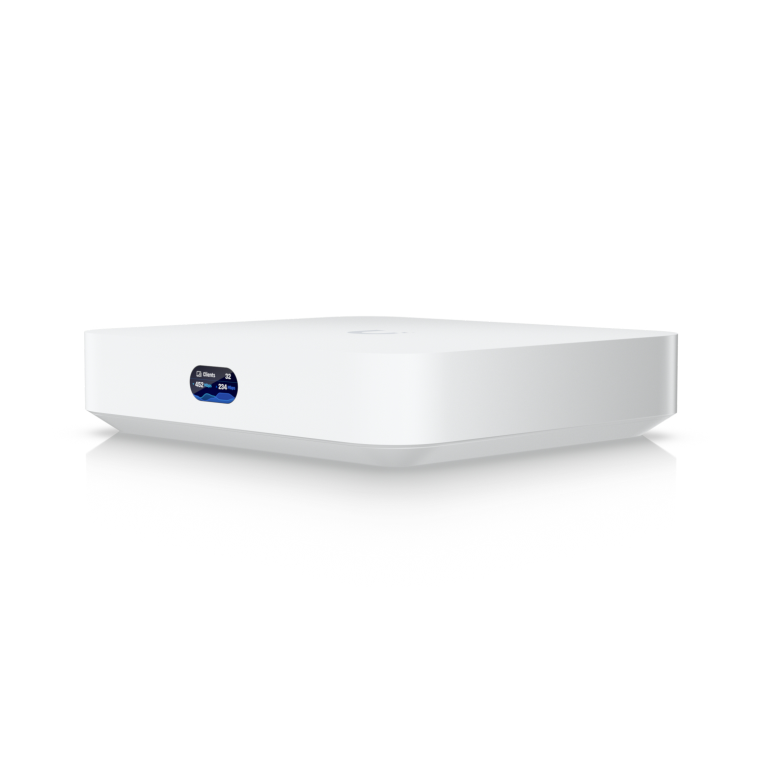
Ubiquiti UniFi Cloud Gateway Max
Компактный шлюз с межсетевым экраном, сегментацией VLAN и централизованным управлением для офисов малого и среднего размера.
- ThreatDown Advanced (1–24 лицензии, 12 месяцев)
ThreatDown Advanced (1–24 лицензии, 12 месяцев)
Базовая защита с Endpoint Detection and Response, управление патчами, управление межсетевым экраном и Managed Threat Hunting для небольших команд.
- Sophos Email (25–49 пользователей, 24 месяца)
Sophos Email (25–49 пользователей, 24 месяца)
Почтовый фильтр против спама, фишинга и вредоносных вложений до того, как сообщение попадёт в почтовый ящик.
- Acronis Cloud Storage 500 ГБ (1 год)
Acronis Cloud Storage 500 ГБ (1 год)
Зашифрованное облачное хранилище для внешней резервной копии, которая сохраняется, даже если сервер в офисе был зашифрован.
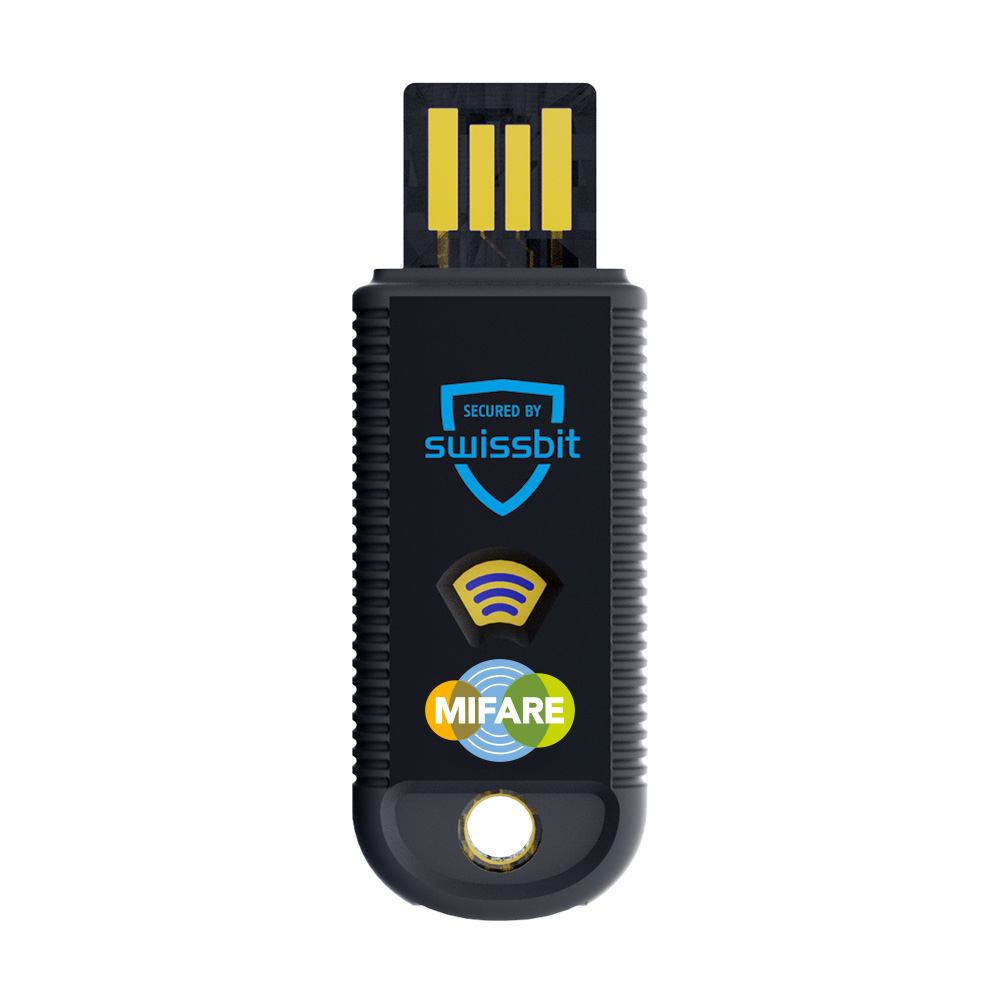
Swissbit iShield Key 1.1 FIDO2
Аппаратный ключ для двухфакторного входа в Microsoft 365, Google и другие сервисы FIDO2.
Частые вопросы об ИТ-безопасности в Нюрнберге
Дополнительные ссылки
- ИТ-интегратор в Нюрнберге: управляемые услуги и ИТ-безопасность
- Антивирус для предприятий с SentinelOne
- Безопасность электронной почты с Hornetsecurity
- Безопасность практик: защита врачебных практик от кибератак
- Межсетевые экраны и устройства безопасности в магазине Ascend
- Лицензии защиты конечных устройств в магазине Ascend
Проверка безопасности для вашей компании в Нюрнберге
Напишите нам, сколько рабочих мест и серверов вы эксплуатируете и что вас беспокоит. Мы свяжемся с вами и предложим время для инвентаризации.
Мы будем рады услышать вас!
Сообщите нам количество рабочих мест, серверов и площадок, а также ваш вопрос по ИТ-безопасности. Мы в ближайшее время свяжемся с вами и предложим дату проверки безопасности.