Keine Log4j Sicherheitslücken bei ASCEND

Нюрнберг, январь 2022 — В декабре 2021 года в широко распространенной Java-библиотеке Log4j была обнаружена уязвимость, оцененная как крайне критическая. Она позволяет киберпреступникам легко получить доступ к целевому серверу, чтобы выполнить вредоносное ПО или взять систему под контроль. ASCEND немедленно отреагировала и проверила все системы на эту уязвимость. «Наши производители оборудования и программные партнеры очень быстро закрыли малоизвестные уязвимости», — объясняет Йоханнес Фикайс, управляющий директор ASCEND GmbH.
Роутеры Peplink, включая приложения InControl и InControl 2, не затронуты этой уязвимостью, поскольку они не используют фреймворк Log4j.
Подробнее о Peplink здесь.
Подходящие продукты
Подходящее оборудование напрямую из магазина ASCEND — наличие и цены смотрите на странице продукта.
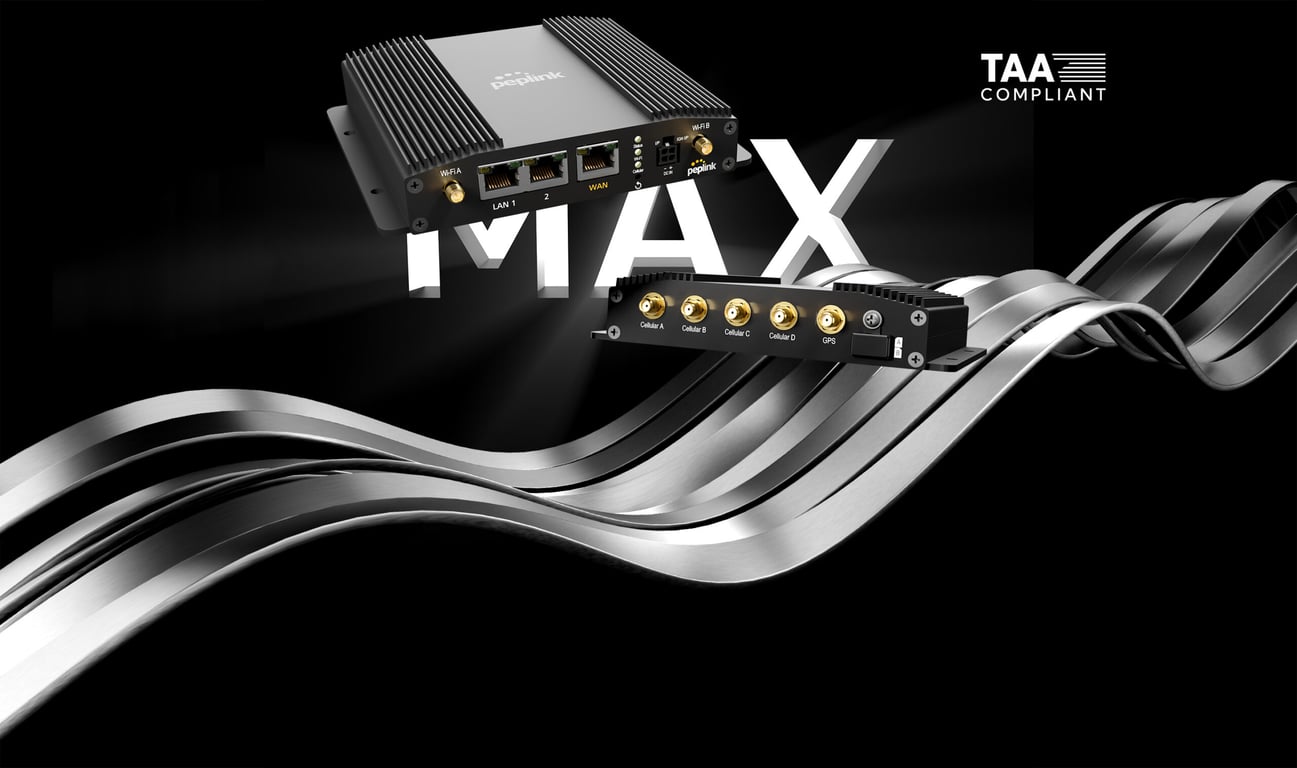
Peplink MAX BR1 Pro 5G
Промышленный маршрутизатор 5G-класса с контролем агрегации несущих (Carrier Aggregation).
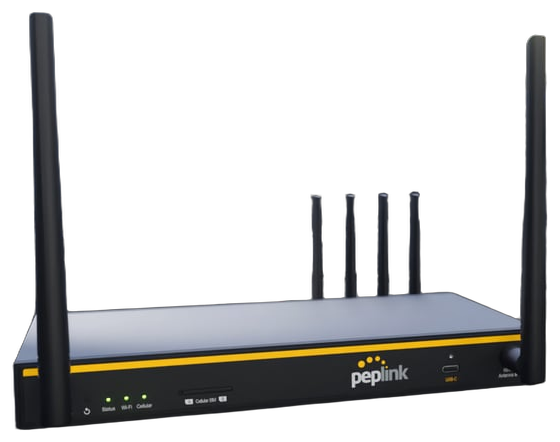
Peplink B One 5G
Компактный 5G-маршрутизатор со SpeedFusion — для домашнего офиса и небольших площадок.
Peplink MAX BR1 Mini 5G
Компактный 5G-маршрутизатор с резервированными SIM-слотами для мобильных применений и IoT.
Запросить консультацию
Остались вопросы по этому решению или хотите вывести свою сеть на профессиональный уровень? Наши сертифицированные техники охотно вас проконсультируют — от анализа до ввода в эксплуатацию.
Часто задаваемые вопросы
Полезные ссылки
Эта статья подготовлена и написана с использованием ИИ и перед публикацией проверена сертифицированными техниками Ascend.
Готовы обсудить ваш следующий проект?
Расскажите нашей команде о ваших задачах.