








Seguridad de la consulta
Seguridad informática para la consulta médica: protegida según la directriz de la KBV
Ascend protege los equipos, los servidores y la red de la consulta, conforme a la directriz de la KBV.
El principio de un vistazo
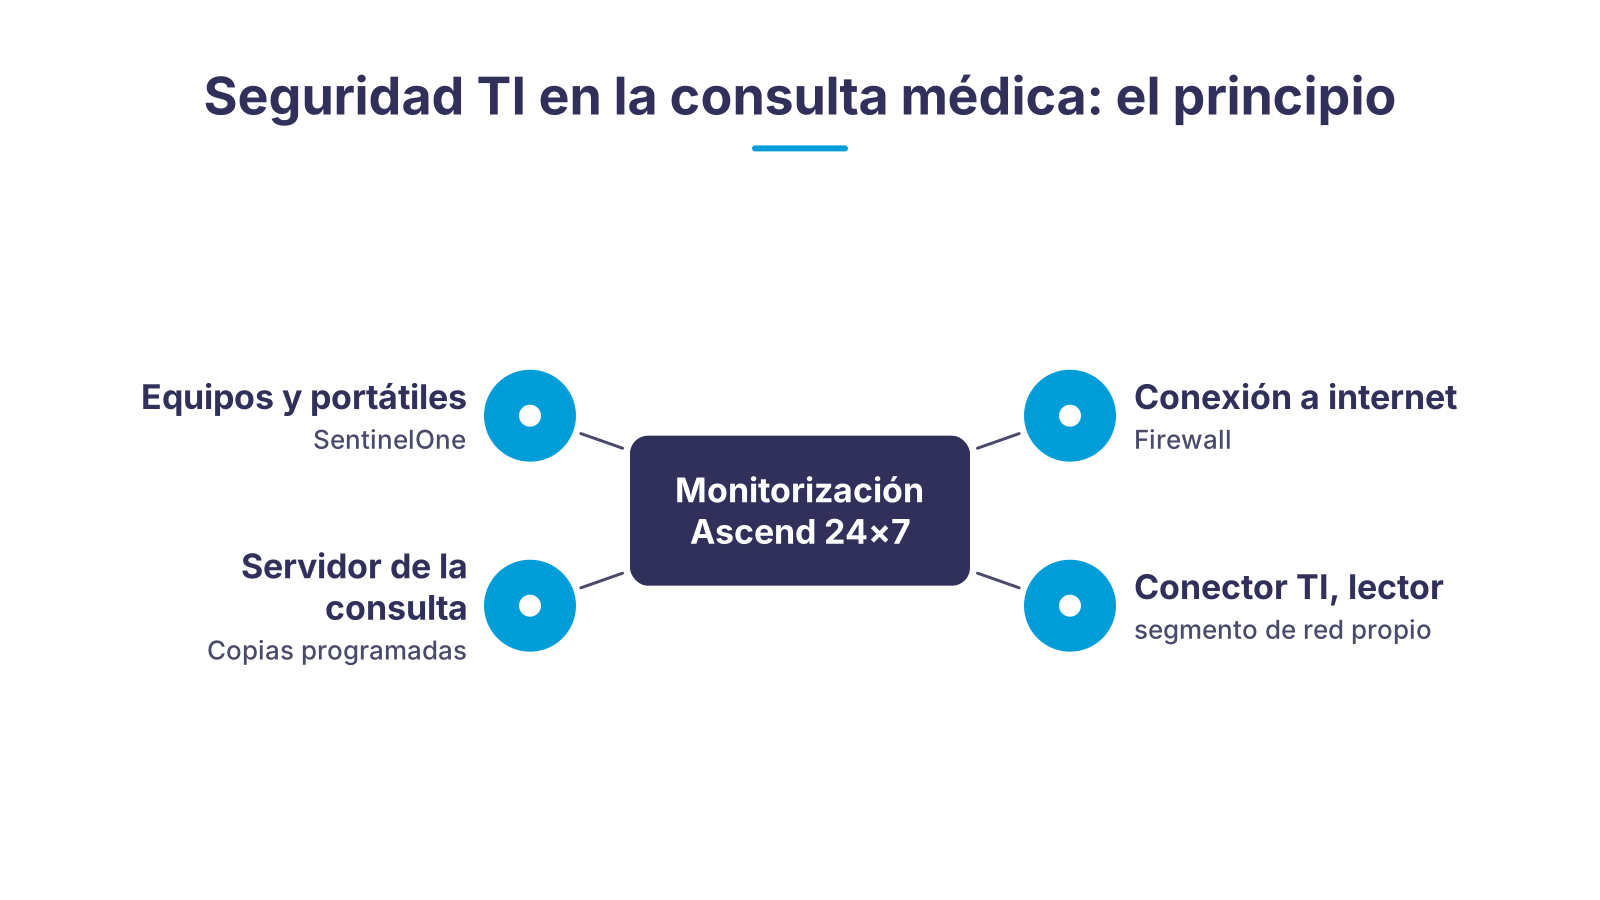
Cada equipo y cada portátil de la consulta lleva el agente SentinelOne, que detiene los ataques por sí solo. El servidor realiza copias de seguridad de los datos de los pacientes con regularidad según un plan fijo, el firewall separa la red de la consulta de internet, y el conector TI y el lector de tarjetas funcionan en un segmento propio. En el centro está la monitorización de Ascend, que vigila todos los componentes las 24 horas y, en la mayoría de los casos, nos avisa antes de que usted note nada. El marco lo fija la directriz de seguridad informática de la KBV según el § 390 SGB V: cada medida puede asignarse a uno de sus requisitos.
Cinco riesgos que eliminamos del día a día de la consulta
Una consulta no tiene departamento de TI, pero se enfrenta a los mismos atacantes que una gran empresa. Resolvemos estos cinco problemas con un concepto fijo.
El ransomware cifra la consulta
Los datos de los pacientes salen de la consulta
El cumplimiento de la directriz de la KBV no se puede demostrar
Horario de consulta sin ordenadores
Nadie se ocupa de la tecnología
De la revisión de la consulta a la operación protegida
- 1Revisión de la consulta según la directriz de la KBVRegistramos equipos, servidores, red, componentes TI y dispositivos móviles, asignamos su consulta a la categoría de tamaño adecuada y comparamos el estado actual con los anexos de la directriz.
- 2Plan de medidas con prioridadesRecibe una lista de los requisitos pendientes, ordenada por riesgo y esfuerzo, con una oferta de hardware, licencias e instalación.
- 3Instalación y formaciónNuestros técnicos instalan SentinelOne en todos los dispositivos, configuran el firewall, la separación de redes y las copias de seguridad y, si lo desea, forman a su equipo en el uso seguro de la informática de la consulta.
- 4Operación con monitorización y soporteDesde el primer día vigilamos la protección de endpoints, las copias de seguridad y la red, instalamos actualizaciones y respondemos a las alertas, con disponibilidad 24×7 en caso de avería.
- 5Revisión posterior si lo deseaLa directriz se actualiza y su consulta cambia. Si lo desea, revisamos de nuevo su concepto cuando cambien la directriz o su equipamiento.
Qué requisitos se aplican a su consulta
| Tamaño de la consulta según la directriz | Anexo aplicable | Qué implementa Ascend | |
|---|---|---|---|
| Consulta pequeña | Hasta cinco personas dedicadas de forma permanente al tratamiento de datos. | Anexo 1: requisitos básicos para todas las consultas, como protección antivirus actualizada, copia de seguridad periódica según un plan, actualizaciones y formación del personal. | SentinelOne en todos los equipos, copia de seguridad según plan, firewall, actualizaciones automáticas, formación del equipo si se desea. |
| Consulta mediana | De seis a veinte personas dedicadas de forma permanente al tratamiento de datos. | Anexo 1 más anexo 2 con requisitos adicionales para consultas medianas. | Además, segmentación de la red, gestión centralizada de los dispositivos y registro mediante la monitorización. |
| Consulta grande, MVZ grande, laboratorio grande | Más de veinte personas o tratamiento de datos a escala similar a la de un hospital. | Anexos 1 a 3 con más requisitos adicionales. | Arquitectura de firewall ampliada y segmentación de la red; el alcance exacto lo definimos en la revisión de la consulta. |
| Adicionalmente para todos | Equipos médicos de gran tamaño y componentes TI como el conector y el lector de tarjetas. | Anexo 4 (equipos de gran tamaño) y anexo 5 (componentes descentralizados de la infraestructura de telemática). | Segmento de red propio para equipos de gran tamaño y componentes TI, aisladores de red médicos para dispositivos en el entorno del paciente. |
Por qué las consultas médicas están en el punto de mira y qué exige la KBV
Imagine una pequeña consulta de medicina general un lunes por la mañana. La sala de espera está llena, el teléfono de la recepción suena y, entre dos pacientes, la recepcionista abre el buzón de correo de la consulta.
Una consulta médica procesa resultados, diagnósticos, datos de facturación y datos básicos de los asegurados. Para los atacantes es un objetivo doblemente rentable: los datos pueden venderse, y una consulta cuyo sistema de gestión está cifrado no puede atender a pacientes y está presionada a pagar un rescate.
Un correo que no acaba de encajar
En la consulta de nuestro ejemplo, a la recepcionista le llama la atención un correo que no acaba de encajar. Levanta una ceja y quiere mirarlo con más detalle. En el ajetreo de un lunes por la mañana, un clic se hace rápido.
A ello se suman los correos de phishing con falsos resultados de laboratorio, el software obsoleto en dispositivos que nadie actualiza nunca, y una wifi que mantiene la sala de espera y el servidor de la consulta en la misma red.
Qué exige la directriz de la KBV
El legislador ha reaccionado. Según el § 390 SGB V, la Asociación Federal de Médicos de la Seguridad Social (KBV) está obligada a elaborar una directriz que garantice la seguridad informática en la atención ambulatoria concertada, de acuerdo con la Oficina Federal de Seguridad de la Información (BSI). La versión actual se aplica desde el 1 de abril de 2025. Describe una infraestructura básica para la seguridad de los datos: protección antivirus actualizada, firewall, actualizaciones y parches, copia de seguridad periódica según un plan fijo, e instrucción y formación del personal de la consulta.
Los requisitos concretos figuran en cinco anexos y dependen del tamaño y del equipamiento de la consulta. Cuanto más digital trabaja una consulta, más debe implementar. Lo decisivo no es el número de médicos, sino cuántas personas se dedican de forma permanente al tratamiento de datos. Esta clasificación es precisamente el primer paso de nuestra revisión de la consulta, porque determina qué anexos le afectan.
SentinelOne: así funciona la protección de endpoints en los equipos de su consulta
Un antivirus clásico compara archivos con firmas conocidas. Frente a una nueva variante de ransomware o a un exploit de día cero eso no sirve, porque la firma todavía no existe. SentinelOne funciona de otro modo: el agente de cada equipo observa el comportamiento de programas y procesos mediante inteligencia artificial y aprendizaje automático. Si un proceso empieza a cifrar archivos en masa o a propagarse por la red, se detiene sin que nadie tenga que intervenir.
Para una consulta lo más importante es la función de reversión: los archivos que un ataque ya ha modificado se restablecen al estado anterior al ataque. La actividad de la consulta continúa en lugar de esperar a una restauración. Cada incidente queda registrado, de modo que podemos rastrear por qué vía llegó el ataque y qué brecha hay que cerrar.
Ascend gestiona todos los agentes de forma centralizada. En una sola consola vemos si cada equipo de la consulta está protegido, qué versión se ejecuta y si algún dispositivo ha quedado fuera de la protección, por ejemplo un portátil que lleva semanas sin pasar por la consulta. Así el requisito de la directriz de contar con protección antivirus actualizada no solo se cumple, sino que puede demostrarse en cualquier momento. Puede leer más sobre la tecnología en nuestra página Antivirus con SentinelOne.
Qué asume Ascend por su consulta
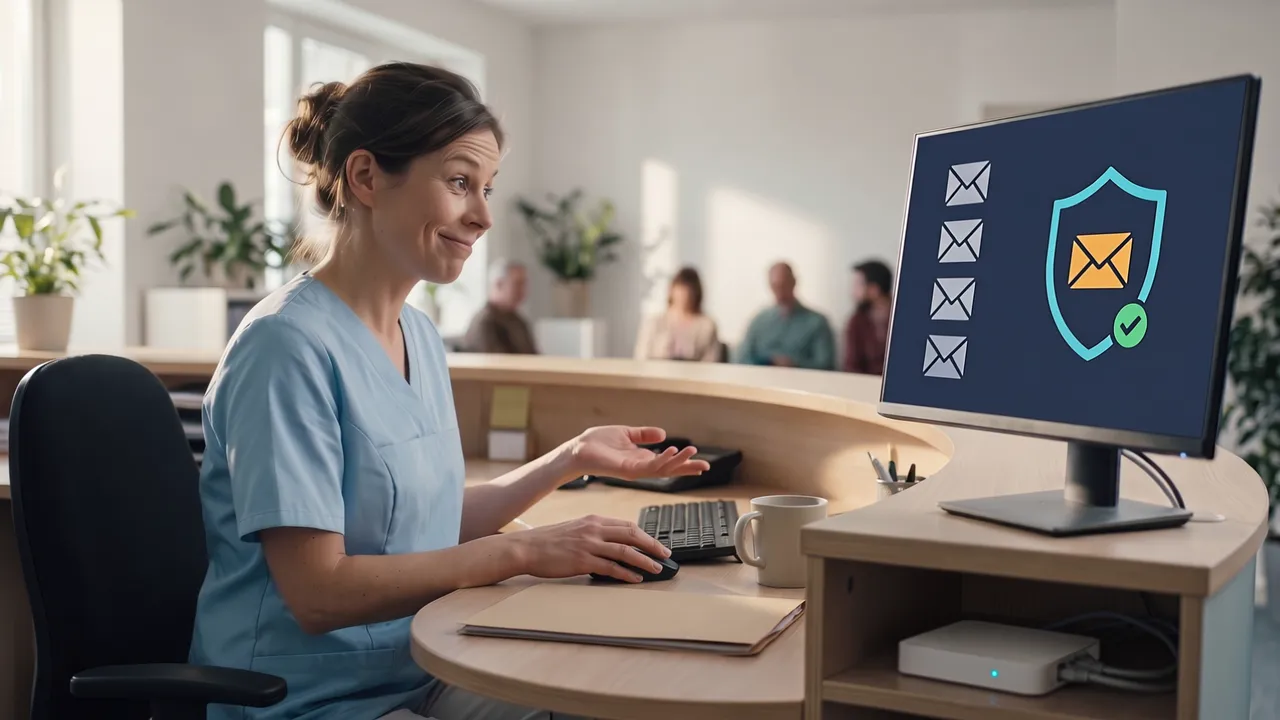
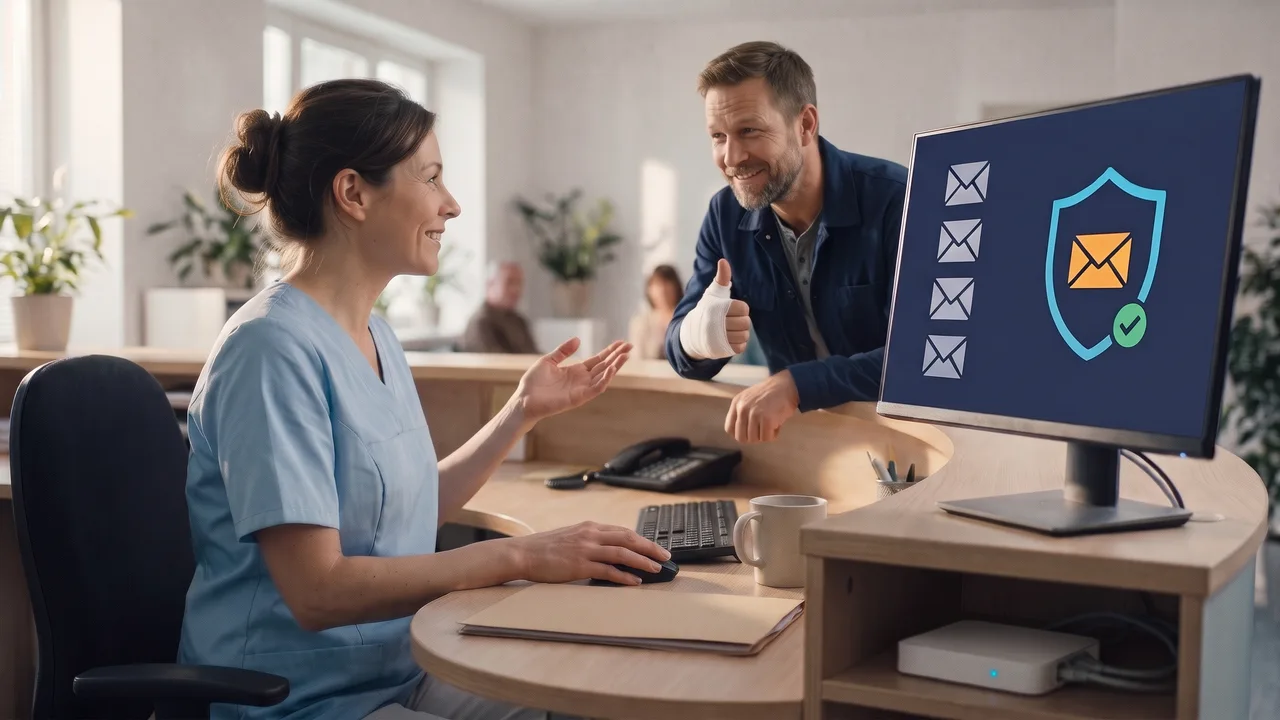
En la consulta de nuestro ejemplo funciona además la seguridad del correo electrónico, que configuramos si lo desea. Ha clasificado el correo sospechoso como phishing y lo ha apartado antes de que la recepcionista lo abra. Bajo el mostrador de la recepción, la luz de estado del firewall sigue encendida con calma. No ha tenido que llamar a nadie para ello.
Ascend es una empresa de sistemas informáticos de Núremberg desde 2010 y atiende a consultas y empresas medianas con interlocutores fijos. Para la seguridad informática de su consulta médica asumimos toda la operación:
- Protección de endpoints: SentinelOne en todos los equipos, servidores y portátiles, gestionado de forma centralizada, con alertas a nuestro equipo.
- Firewall y separación de redes: Una puerta de enlace con firewall en la conexión a internet y, según la consulta, segmentos de red separados para la gestión de la consulta, los componentes TI, los dispositivos médicos y la wifi de pacientes.
- Copias de seguridad: Copias periódicas según un plan que define qué datos se copian y con qué frecuencia, y la restauración en caso de emergencia.
- Actualizaciones y mantenimiento: Actualizaciones automáticas y mantenimiento periódico de sistemas operativos y dispositivos de red.
- Monitorización: Nuestro control y monitorización vigila sus sistemas las 24 horas y, en la mayoría de los casos, nos avisa antes de que un problema llegue a la actividad de la consulta.
- Soporte 24×7: En caso de avería estamos localizables las 24 horas.
- Seguridad del correo electrónico: Si lo desea, filtramos el phishing y los adjuntos maliciosos antes de que lleguen al buzón, véase seguridad del correo electrónico.
Qué módulos necesita su consulta lo definimos juntos en la revisión de la consulta, según los anexos de la directriz que se aplican a su tamaño.
No olvide el conector TI y el lector de tarjetas
Los componentes descentralizados de la infraestructura de telemática, es decir, el conector y los terminales de tarjetas, forman parte expresamente del ámbito de aplicación de la directriz según la KBV (anexo 5). En muchas consultas están en la misma red que la wifi de la sala de espera y la impresora. Los colocamos en un segmento propio y solo permitimos las conexiones necesarias. Para los dispositivos en el entorno del paciente utilizamos aisladores de red médicos que separan galvánicamente la red y el dispositivo.
Hardware adecuado en la tienda de Ascend
Módulos que utilizamos en consultas. Las licencias de SentinelOne y las copias de seguridad las configuramos dentro del servicio de soporte; solicítelas también a través del formulario.
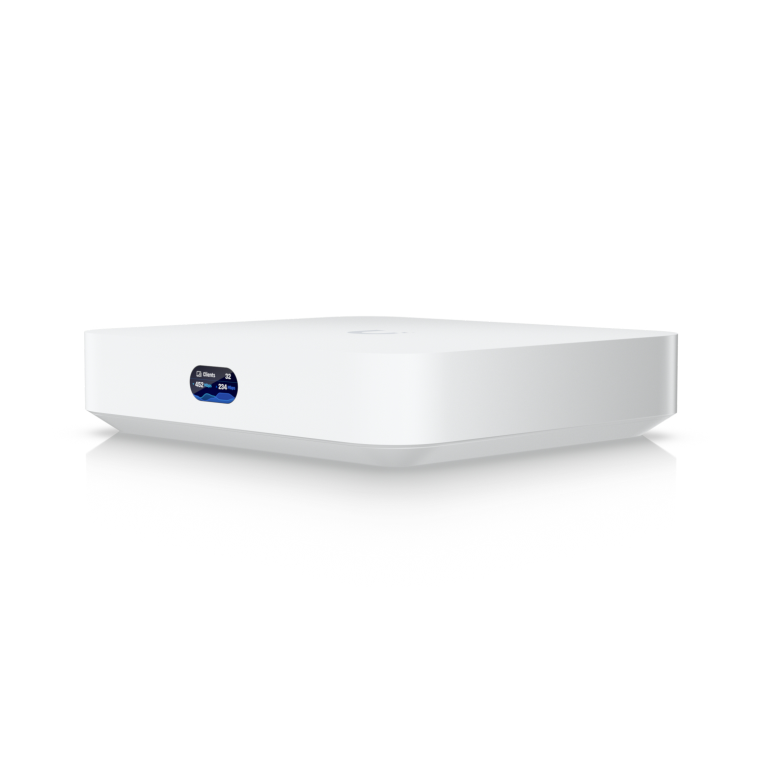
Ubiquiti UniFi Cloud Gateway Max
Puerta de enlace con firewall y segmentación de red para consultas con varias salas; gestiona switches y puntos de acceso de forma centralizada.
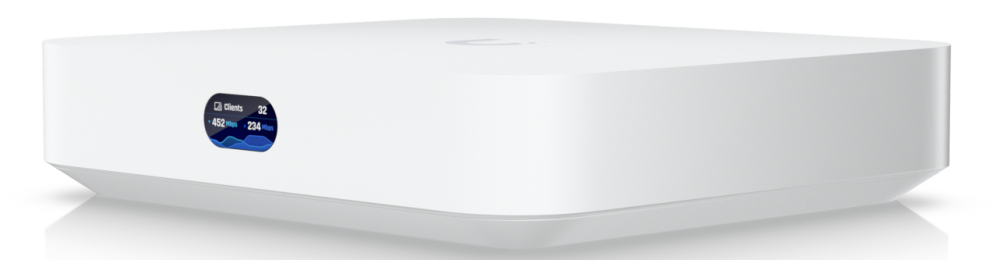
Ubiquiti UniFi Cloud Gateway Ultra
Puerta de enlace compacta con firewall y separación por VLAN para consultas pequeñas de una sola sede.
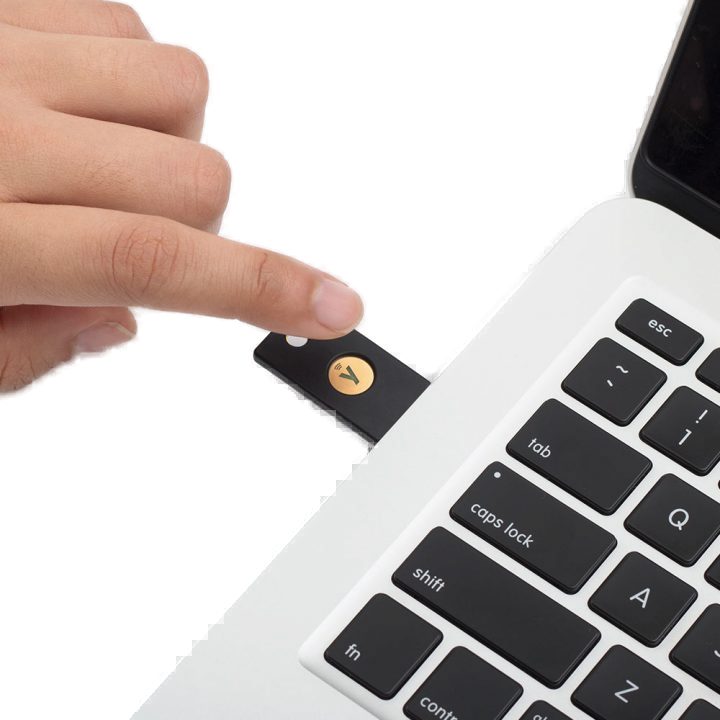
Yubico YubiKey 5 NFC
Llave de hardware para la autenticación de dos factores en cuentas de Microsoft, correo de la consulta y acceso remoto, sin batería, por USB o NFC.
- Baaske Isolator Netzwerk MI 1005 MED
Baaske Isolator Netzwerk MI 1005 MED
Aislador de red médico que separa galvánicamente la red y el dispositivo en el entorno del paciente.
Preguntas frecuentes sobre la seguridad informática en la consulta médica
Enlaces relacionados
El siguiente, por favor
¿Y la consulta de nuestro ejemplo? La recepcionista se encoge de hombros, sonríe y llama al siguiente paciente: un artesano que levanta el pulgar envuelto en un grueso vendaje. En la sala de espera nadie se ha enterado del correo apartado, y así es exactamente como debe ser.
La consulta de medicina general es solo un ejemplo. El principio es el mismo en cualquier consulta, desde la consulta pequeña hasta el MVZ grande: protección en cada equipo, un firewall en la conexión a internet y un equipo que vigila los sistemas. Qué módulos necesita su consulta lo aclaramos en la revisión de la consulta.
¿Listo para una consulta que cumpla la directriz de la KBV?
Escríbanos cuántos puestos de trabajo tiene su consulta y si utiliza conector, servidor o portátiles. Nos pondremos en contacto con usted con una cita para la revisión de la consulta.
¡Estaremos encantados de saber de usted!
Cuéntenos el tipo de consulta, el número de puestos de trabajo y su protección actual. Nos pondremos en contacto con usted en breve con un asesoramiento personalizado.