Keine Log4j Sicherheitslücken bei ASCEND

Nürnberg, Januar 2022 – Im Dezember 2021 war eine als äußerst kritisch bewertete Schwachstelle in der weitverbreiteten Java-Bibliothek Log4j entdeckt worden. Sie ermöglicht Cyber-Kriminellen, einfach auf einen Zielserver zuzugreifen, um Schadsoftware auszuführen oder die Kontrolle über das System zu übernehmen. ASCEND hat umgehend reagiert und alle Systeme auf diese Lücke hin untersucht. „Unsere Hardwarehersteller und Software-Partner haben die wenig entdeckten Lücken sehr schnell geschlossen“, erklärt Johannes Fickeis, Geschäftsführer der ASCEND GmbH.
Keine Log4j Vulnerabilität bei Peplink
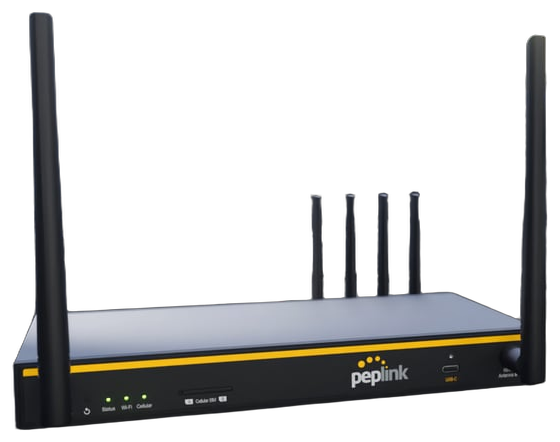
Peplink Router einschließlich der Anwendungen InControl und InControl 2 sind von der Sicherheitslücke nicht betroffen, da sie das Log4j Framework nicht verwenden.
Mehr Infos zu Peplink hier.
Passende Produkte
Passende Hardware direkt aus dem ASCEND-Shop — Verfügbarkeit und Preise sehen Sie auf der Produktdetailseite.
Beratung anfragen
Sie haben Fragen zu dieser Lösung oder möchten Ihr Netzwerk professionalisieren? Unsere zertifizierten Techniker beraten Sie gerne — von der Analyse bis zum produktiven Rollout.
Häufig gestellte Fragen
Weiterführende Links
Dieser Artikel wurde mit KI-Unterstützung recherchiert und verfasst und vor der Veröffentlichung von Ascends zertifizierten Technikern geprüft.
Bereit für Ihr nächstes Projekt?
Sprechen Sie mit unserem Team über Ihre Anforderungen.