




Fernzugriff ist nicht Fernverwaltung: Teltonika RMS oder eigenes VPN?

Einleitung
Teltonika RMS taucht in Beratungsgesprächen häufig als Antwort auf eine Frage auf, die eigentlich anders lautet. Wer fragt „Wie komme ich aus der Ferne auf meinen Router?“, stellt eine VPN-Frage. Wer fragt „Auf welchem Firmware-Stand sind meine 300 Geräte an 300 Standorten, und wer hat sich zuletzt angemeldet?“, stellt eine Verwaltungsfrage – und dafür ist ein VPN allein nicht gebaut.
Die Kernunterscheidung ist einfach, wird in der Praxis aber oft vermischt: Ein VPN stellt einen verschlüsselten Netzwerktunnel her, einen Weg von A nach B. Eine Verwaltungsplattform liefert Zustand, Inventar, Konfiguration und Protokollierung über eine ganze Geräteflotte. Wer nur „drauf“ will – für eine einmalige Wartung, für einen kurzen Eingriff –, braucht ein VPN. Wer wissen muss, welche 300 Geräte auf welchem Stand sind, braucht Verwaltung.
Teltonika bietet beides an: eigene VPN-Protokolle direkt auf dem Router und Teltonika RMS als Fernverwaltungsplattform mit eigenem RMS VPN. Dieser Beitrag ordnet ein, wann welcher Ansatz passt, wie die beiden Wege technisch zusammenhängen – und was für deutsche Betreiber bei Datenhaltung und Zugriff tatsächlich belegt ist. Mehr zum Router-Portfolio finden Sie auf unserer Teltonika-Seite.
VPN oder Verwaltungsplattform: Wo liegt der Unterschied?
Ein Beispiel macht die Unterscheidung greifbar. Ein Techniker muss kurzfristig eine Firewall-Regel auf einem einzelnen Router in einer Filiale anpassen. Dafür reicht ein verschlüsselter Tunnel zu genau diesem Gerät – ein klassisches VPN löst das zuverlässig. Ein IT-Betrieb mit 300 Routern an 300 Standorten hat dagegen eine andere Aufgabe: Er muss laufend wissen, welche Firmware wo installiert ist, welche Konfiguration von der Vorlage abweicht, wer sich wann angemeldet hat und ob ein Gerät überhaupt noch online ist. Ein VPN beantwortet keine dieser Fragen – es öffnet lediglich den Weg.
Genau hier setzt eine Verwaltungsplattform an. Sie bildet die Flotte als Inventar ab, hält Konfigurationen vor, protokolliert Zugriffe und macht Abweichungen sichtbar, bevor sie zum Problem werden. Ein VPN kann Teil dieser Plattform sein – wie bei Teltonika RMS, wo VPN-Zugriff und Verwaltung in einem System zusammenlaufen –, ersetzt sie aber nicht. Die Frage ist deshalb seltener „VPN oder RMS“ als vielmehr: Welches Problem lösen Sie gerade – Zugriff auf ein einzelnes Gerät oder Überblick über eine Flotte?
Eigenes VPN auf dem Router: Welche Protokolle passen für Neuaufbauten?
Teltonika-Router unterstützen ein breites Spektrum an VPN-Protokollen, darunter auch ältere. Für Neuaufbauten sind laut Teltonika WireGuard, OpenVPN und IPsec die naheliegenden Optionen. Zwischen den beiden meistgenutzten Protokollen gibt es einen technischen Unterschied, der sich in der Praxis bemerkbar macht: OpenVPN läuft im User Space statt im Kernel Space – auf gleicher Hardware bedeutet das einen geringeren Durchsatz als bei WireGuard, dazu eine aufwendigere Konfiguration, besonders bei der Zertifikatsverwaltung.
WireGuard punktet zusätzlich mit einer deutlich kleineren Codebasis: Sie liegt laut Teltonika in einer Größenordnung von rund 4.000 Zeilen gegenüber Hunderttausenden bei OpenVPN. Eine kleinere Codebasis bedeutet eine kleinere Angriffsfläche und lässt sich leichter auditieren – ein Argument, das bei sicherheitskritischen Aufbauten Gewicht hat. IPsec nennt Teltonika daneben als dritte Option für Neuaufbauten.
Für ein eigenes VPN gilt in jedem Fall: Sie betreiben die Gegenstelle, verwalten Zertifikate und Konfiguration selbst – und das für jeden Standort, den Sie anbinden.
Was leistet RMS VPN gegenüber einem klassischen Punkt-zu-Punkt-VPN?
RMS VPN ist Teltonikas eigener Ansatz, dieses Betriebsproblem zu lösen. Laut Teltonika ist RMS VPN für die entfernte, kostengünstige Verwaltung großer Netze ausgelegt. Der Unterschied zu einem klassischen Punkt-zu-Punkt-VPN: RMS VPN erlaubt verschlüsselte Tunnel für den Zugriff auf mehrere Endpunkte binnen Sekunden, statt für jeden Standort einzeln eine Gegenstelle aufzubauen und zu pflegen.
RMS VPN funktioniert dabei nicht nur mit Teltonika-Hardware – es funktioniert laut Teltonika auch mit Fremdgeräten, die einen eigenen OpenVPN-Client mitbringen. Sie können RMS VPN außerdem eigenständig betreiben, also ohne die übrige RMS-Fernverwaltung zu nutzen. Das hat einen Preis: Ohne RMS-Management entfällt unter anderem die automatische Client-Konfiguration für Teltonika-Geräte. Und ein zweiter Punkt gehört zur ehrlichen Einordnung dazu: RMS VPN benötigt zusätzliche Werkzeuge, um Endgeräte im Netz hinter dem Router tatsächlich zu erreichen – der Tunnel zum Router ist nicht automatisch der Zugriff auf alles, was daran hängt.
Kurz gesagt: RMS VPN löst das Skalierungsproblem eines eigenen VPN über viele Standorte, bleibt im Kern aber ebenfalls ein Tunnel-Werkzeug – die eigentliche Verwaltungsleistung liegt in der RMS-Plattform darüber.
Datenhaltung und Zugriff: Was deutsche Betreiber über RMS wissen müssen
Für Betreiber in Deutschland ist eine Frage oft entscheidender als jedes Funktionsmerkmal: Wo liegen die Daten, und wer kann darauf zugreifen? Bei Teltonika RMS lässt sich das konkret beantworten.
Die Backend-Server von RMS stehen laut Teltonika in Frankfurt, die Frontend-Server sind weltweit verteilt, um eine verlässliche Performance sicherzustellen. RMS selbst läuft auf Amazon Web Services (AWS). Für den VPN-Zugriff betreibt Teltonika vier VPN-Server – in Deutschland, den USA, Australien und Bahrain. Die Kommunikation zwischen Gerät und Server läuft über ein hauseigenes Protokoll, transportiert via MQTT mit TLS-1.2-Verschlüsselung; die Kommunikationszertifikate werden dabei routinemäßig und je Gerät einzeln rotiert.
Für die Anmeldung nutzt RMS das OAuth2-Protokoll. Jedes RMS-Konto kann Multi-Faktor-Authentifizierung aktivieren – wahlweise per E-Mail, zeitbasiertem Einmalpasswort (TOTP) oder über eine eigene Teltonika ID mit biometrischer Authentifizierung; auch Single Sign-on (SSO) ist möglich. Bestimmte Funktionen, etwa der API-Zugriff, lassen sich erst nutzen, nachdem MFA aktiviert wurde.
Jede Interaktion zwischen Nutzer und Gerät wird protokolliert; dieses Protokoll ist für die Administratoren des jeweiligen Kontos einsehbar. Mitarbeitende von Teltonika können nicht auf Ihr Konto oder Ihre Netzwerkgeräte zugreifen, ohne dass Sie vorher ausdrücklich die Berechtigung dazu erteilt haben. Alle RMS-Datenbanken sind verschlüsselt und nur einer begrenzten Zahl autorisierter Mitarbeitender zugänglich.
Eigenes VPN oder RMS: Wie entscheiden Sie nach Flottengröße und Betriebsmodell?
Eine pauschale Antwort gibt es nicht, aber eine brauchbare Faustregel: Je kleiner die Flotte und je punktueller der Zugriffsbedarf, desto eher reicht ein eigenes VPN. Wenige Standorte, gelegentliche Fernwartung, ein bereits vorhandener VPN-Server in der eigenen Infrastruktur – dann lohnt sich der Aufwand einer eigenen Verwaltungsplattform oft noch nicht.
Mit wachsender Flotte kippt die Rechnung. Sobald Sie Dutzende oder Hunderte Standorte betreiben, wird die Frage „Wer hat wann worauf zugegriffen, und welche Konfiguration läuft gerade auf Gerät X?“ zur Kernfrage des Betriebs – und genau dafür ist eine Verwaltungsplattform gebaut, nicht ein VPN. RMS bietet diese Sicht zentral, inklusive Zugriffsprotokollierung, und RMS VPN liefert dazu die passende, auf viele Endpunkte ausgelegte Zugriffsschicht.
Wichtig für die Praxis: Beide Wege schließen sich nicht aus. Sie können ein eigenes VPN für bestimmte, fest definierte Verbindungen betreiben und gleichzeitig RMS für Inventar, Konfiguration und Protokollierung über die Flotte nutzen. Die Entscheidung ist also seltener „entweder – oder“ als vielmehr eine Frage, welches Werkzeug welche Aufgabe im jeweiligen Betriebsmodell übernimmt.
Fazit: Wer betreibt die Gegenstelle – und was heißt das für Sie?
Bleibt eine Frage, die in der VPN-Diskussion oft untergeht: Wer betreibt eigentlich die Gegenstelle? Bei einem eigenen VPN sind das Sie – inklusive Server, Zertifikaten und der Verantwortung, dass alles läuft. Bei RMS VPN übernimmt Teltonika diesen Teil als Plattformbetreiber, mit den oben beschriebenen Standorten, Protokollen und Zugriffsregeln.
Für Betreiber, die zwar tunneln oder bündeln wollen, aber die eigene Gegenstelle nicht selbst betreiben möchten, bieten wir mit unserem VPN Hub Hosting eine dritte Option: eine von Ascend betriebene Gegenstelle, ohne dass Sie eigene Server-Infrastruktur aufbauen müssen. Das ist kein Ersatz für RMS und auch kein Muss – für viele Aufbauten sind ein eigenes VPN oder RMS VPN völlig ausreichend. Es ist eine Option für den Fall, dass der Betrieb der Gegenstelle selbst zum Engpass wird.
Wenn Sie Zugriff und Verwaltung für Ihre Flotte richtig dimensionieren möchten: Sprechen Sie mit uns. Wir liefern Teltonika-Hardware aus unserem Lager und beraten zu Protokollwahl, RMS-Einsatz und VPN-Hub-Hosting. Wie sich Mobilfunkwege zusätzlich bündeln lassen, lesen Sie in unserem Beitrag zu Bondix im RutOS Package Manager; wie eSIM den Rollout großer Flotten vereinfacht, beschreiben wir im Beitrag zum eSIM-Bestellcode.
Eigenes VPN vs. RMS VPN vs. RMS-Fernverwaltung
| Eigenes VPN | RMS VPN | RMS-Fernverwaltung | |
|---|---|---|---|
| Zweck | Verschlüsselter Netzwerktunnel zu einer selbst betriebenen Gegenstelle | Verschlüsselte Tunnel zu mehreren Endpunkten binnen Sekunden, statt Punkt-zu-Punkt | Zustand, Inventar, Konfiguration und Protokollierung über die gesamte Geräteflotte |
| Öffentliche IP / Gegenstelle nötig | Ja – Sie betreiben und erreichen die Gegenstelle selbst | Nein – Teltonika vermittelt zentral über die vier RMS-VPN-Server | Nicht zutreffend – RMS ist die Verwaltungsebene, kein Tunnel-Endpunkt |
| Skalierung über viele Standorte | Je Standort eigene Konfiguration und Zertifikatsverwaltung nötig | Für die entfernte, kostengünstige Verwaltung großer Netze ausgelegt | Zentrale Sicht auf beliebig viele Geräte und Standorte |
| Konfigurationsaufwand | Bei OpenVPN aufwendiger, besonders bei Zertifikaten; WireGuard schlanker | Automatische Client-Konfiguration für Teltonika-Geräte, sofern RMS-Management aktiv ist | Zentral über die Plattform statt je Gerät einzeln |
| Inventar & Protokollierung | Nicht enthalten – nur der Tunnel selbst | Nicht enthalten – reine Zugriffsfunktion | Jede Nutzer-Geräte-Interaktion wird protokolliert und ist für Administratoren einsehbar |
| Fremdgeräte | Je nach gewähltem Protokoll grundsätzlich möglich | Funktioniert auch mit Fremdgeräten, die einen eigenen OpenVPN-Client mitbringen | Auf die Verwaltung von Teltonika-Geräten ausgelegt |
| Betriebsverantwortung | Vollständig bei Ihnen – Gegenstelle, Zertifikate, Updates | Kann eigenständig betrieben werden; ohne RMS-Management entfällt u. a. die automatische Client-Konfiguration | Bei Teltonika als Plattformbetreiber – Backend in Frankfurt, RMS auf AWS gehostet |
Häufig gestellte Fragen
Beratung anfragen
Eigenes VPN, RMS VPN oder beides – wir helfen Ihnen, Zugriff und Fernverwaltung für Ihre Teltonika-Flotte richtig zu dimensionieren, von der Protokollwahl bis zum VPN-Hub-Hosting.
Passende Teltonika-Router mit RMS-Unterstützung
Router aus unserem Lager, die sich direkt in Teltonika RMS einbinden lassen – Verfügbarkeit und Preis sehen Sie auf der Produktseite.

Teltonika RUT241 mit RMS-Unterstützung
Kompakter 4G/LTE-Router für den Einstieg in Fernzugriff und Fernverwaltung über RMS.
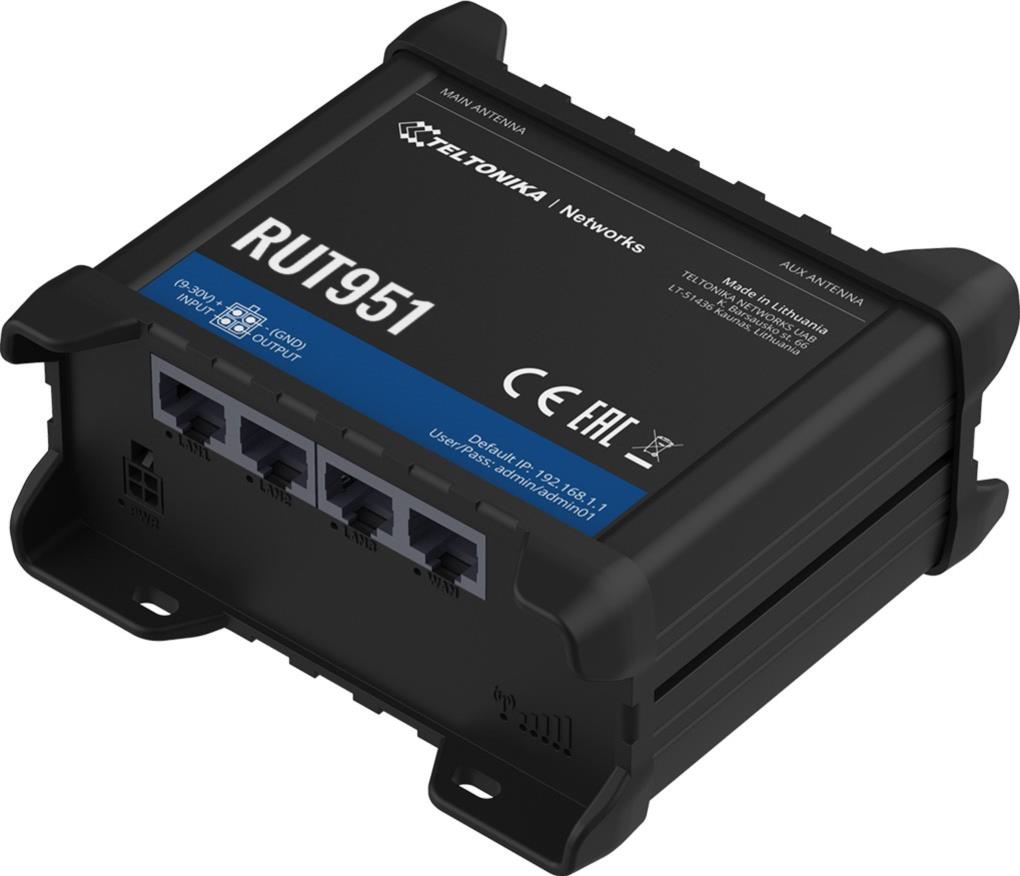
Teltonika RUT951
Industrieller Dual-SIM-4G/LTE-Router mit Ethernet-I/O – geeignet für eigene VPN-Aufbauten und RMS-Verwaltung im Feld.
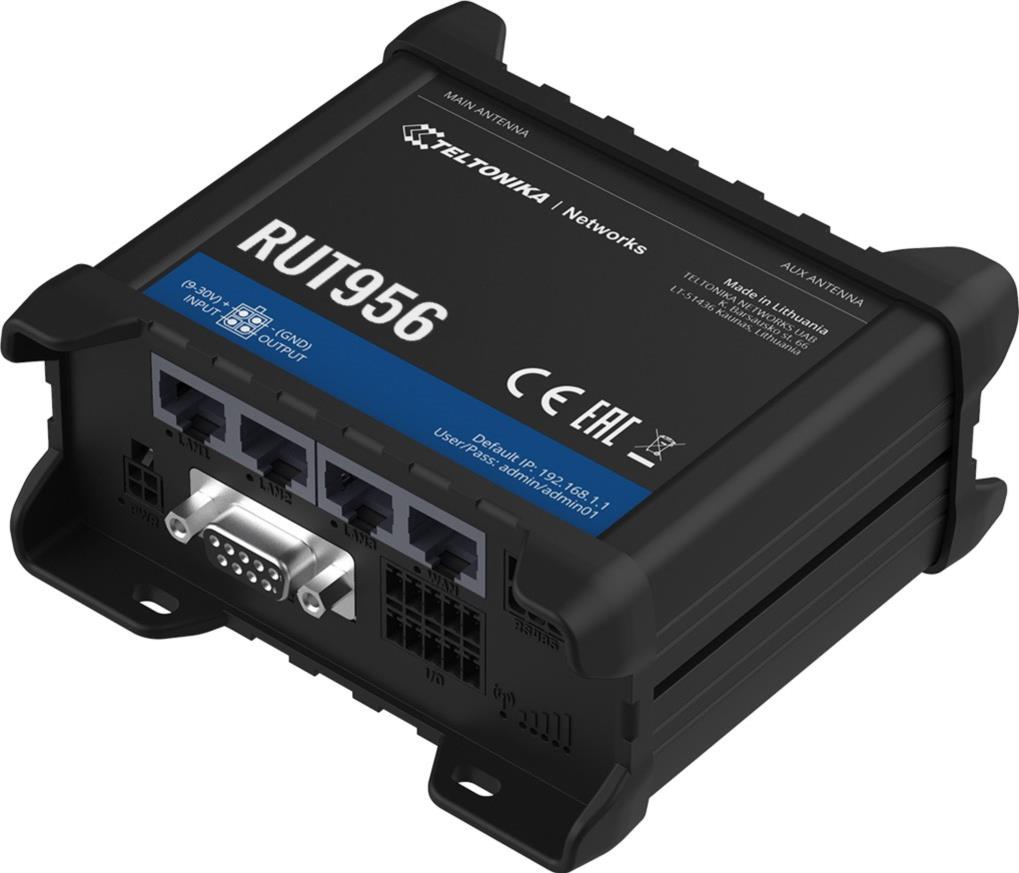
Teltonika RUT956
Industrie-Router mit Ethernet-I/O, GNSS und RS485/232 – für verteilte Standorte mit Bedarf an zentraler Fernverwaltung.
Weiterführende Links
Dieser Artikel wurde mit KI-Unterstützung recherchiert und verfasst und vor der Veröffentlichung von Ascend geprüft.
Bereit für Ihr nächstes Projekt?
Sprechen Sie mit unserem Team über Ihre Anforderungen.
Ähnliche Beiträge

eSIM wird Standard im Industrierouter — worauf Sie beim Bestellcode achten müssen
eSIM wird Standard im Industrierouter — worauf Sie beim Bestellcode achten müssen
Teltonika TSW2-Switches im Vergleich: TSW200, TSW210, TSW202 oder TSW212?
Welcher Teltonika-Switch passt zu Ihrem Netz? TSW200, TSW210, TSW202 und TSW212 im Vergleich: PoE oder nicht, managed oder unmanaged — und welches Modell für Kameras, Automatisierung und Infrastruktur.
Industrierouter montieren: DIN-Schiene, Aufputz oder Rack — die richtige Wahl
Industrierouter montieren: DIN-Schiene, Aufputz oder Rack? Die drei Optionen für Teltonika-Geräte im Vergleich — mit Vorteilen, Einsatzorten und Entscheidungshilfe für Schaltschrank, Wand und Serverraum.