





Sicurezza informatica per PMI a Norimberga
Sicurezza informatica Norimberga: l'attività prosegue
Un clic sull'allegato sbagliato non deve fermare la vostra produzione. Ascend protegge le PMI di Norimberga con cinque livelli e li monitora 24 ore su 24.
Il principio in breve
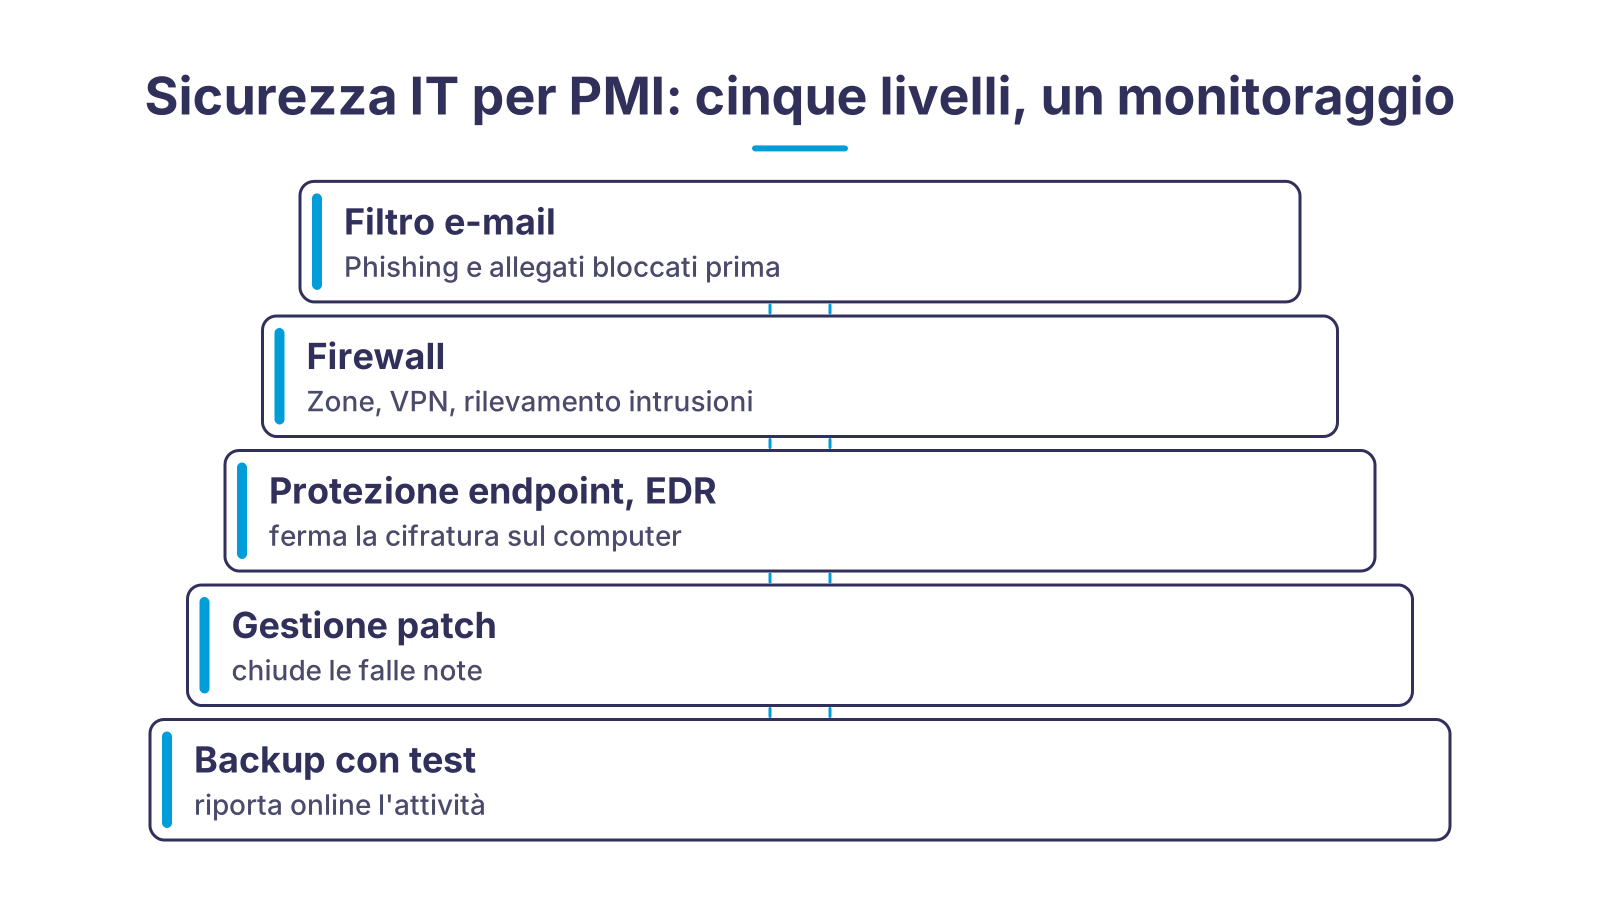
Per una PMI la sicurezza informatica non è un singolo prodotto, ma una pila di cinque livelli. Ciascuno intercetta ciò che il precedente lascia passare: il filtro e-mail tiene lontano il phishing, il firewall separa la rete da Internet, la protezione degli endpoint blocca il codice dannoso sul computer, la gestione delle patch chiude le falle da cui esso entra e il backup rimette in moto l'attività se qualcosa riesce comunque a passare. Ascend monitora i cinque livelli 24 ore su 24.
Cinque problemi di cui ci facciamo carico
Un attacco ha bisogno di più anelli: un'e-mail, una falla aperta, un computer non protetto, una rete piatta e dati senza backup. Per ogni anello della catena esiste un livello che lo interrompe.
Protezione degli endpoint con EDR
Gestione delle patch
Backup con test di ripristino
Sicurezza delle e-mail
Firewall e segmentazione
Piano di emergenza e supporto 24×7 per i clienti esistenti
Security check in 4 passaggi
- 1Rilevamento dell'esistenteRileviamo server, postazioni di lavoro, dispositivi di rete, servizi cloud e accessi. Anche i dispositivi che nessuno ha più sotto controllo finiscono nell'elenco.
- 2Valutazione dei rischiVerifichiamo il livello delle patch, lo stato dei backup, i diritti di amministratore, la protezione delle e-mail e le regole del firewall e classifichiamo i risultati in base al danno e alla probabilità di accadimento.
- 3Piano di interventiRicevete un elenco prioritizzato con impegno e beneficio di ogni misura. Ciò che il vostro team può fare da solo è indicato, così come ciò che assumiamo noi.
- 4Attuazione ed esercizioConfiguriamo protezione degli endpoint, gestione delle patch, backup e filtro e-mail, documentiamo il piano di emergenza e seguiamo l'esercizio. Il nostro supporto è raggiungibile 24 ore su 24 per i clienti esistenti.
Che cosa offrono i cinque livelli
| Protegge da | Che cosa assume Ascend | Che cosa notate nella quotidianità | |
|---|---|---|---|
| Sicurezza delle e-mail | Phishing, mittenti falsificati, allegati e link dannosi | Configurare filtro e archiviazione, curare le regole | Meno spam, nessun trojan travestito da fattura nella posta in arrivo, e-mail archiviate secondo i GoB |
| Firewall | Accessi dall'esterno, propagazione nella rete, connessioni in uscita non autorizzate | Configurare e gestire il firewall, mantenere aggiornate le regole, rilevamento delle intrusioni, VPN per smart working e personale esterno | Una rete aziendale isolata, collegamento sicuro anche in trasferta |
| Protezione degli endpoint con EDR | Ransomware, codice dannoso nei documenti, diritti di amministratore usati in modo improprio | Configurare e gestire la protezione degli endpoint, supporto raggiungibile 24 ore su 24 per i clienti esistenti | Un computer infetto viene isolato anziché contagiare l'intera rete |
| Gestione delle patch | Attacchi tramite vulnerabilità note in Windows, browser, Office e firmware | Distribuire gli aggiornamenti in modo centralizzato, documentare le eccezioni, recuperare i ritardatari | I computer si riavviano in modo pianificato, non nel mezzo di una presentazione |
| Backup con test di ripristino | Perdita di dati per cifratura, guasto hardware o errore d'uso | Sviluppare con voi un concetto di backup, controlli dei backup, test di ripristino | La certezza che i dati possano davvero essere ripristinati |
Perché un antivirus da solo non basta
I programmi antivirus tradizionali confrontano i file con un elenco di minacce note. Contro un aggressore che ricompone il proprio strumento appositamente per la vostra azienda, quell'elenco non serve. L'Endpoint Detection and Response (EDR) funziona diversamente: l'agente osserva ciò che fa un processo. Se un programma inizia a cifrare centinaia di file in poco tempo o a leggere credenziali dalla memoria, viene bloccato e il computer viene staccato dalla rete prima che il file server ne sia colpito.
Ascend utilizza a tal fine SentinelOne, che riconosce le minacce in tempo reale con il machine learning. Come funziona la tecnologia nel dettaglio è spiegato nel nostro articolo La tecnologia dietro SentinelOne; l'introduzione in azienda è descritta in Integrare SentinelOne. Una panoramica della differenza rispetto alle soluzioni classiche è disponibile nella nostra pagina Antivirus per le aziende.
Conta la seconda parte del nome: Response. Un allarme alle tre di notte serve solo se qualcuno reagisce. Gestiamo la protezione degli endpoint come parte dell'esercizio, non come opzione aggiuntiva; il nostro supporto è raggiungibile 24 ore su 24 per i clienti esistenti e per i guasti critici i contratti SLA stabiliscono tempi di reazione vincolanti.
Un backup è tale solo dopo il test di ripristino
La domanda più spiacevole dopo un incidente non è «Avete un backup?», ma «Quando l'avete ripristinato l'ultima volta?». Un backup può girare a vuoto da mesi perché un disco è pieno, una password è scaduta o il job di backup fallisce in silenzio. Per questo sviluppiamo il concetto di backup insieme a voi, controlliamo i backup e testiamo il ripristino. Un backup non testato non è un backup.
Ciò che un buon concetto chiarisce: con quale rapidità si possono recuperare singoli file o interi server? Esiste una copia al di fuori della rete aziendale che una cifratura in ufficio non può raggiungere, ad esempio in uno storage cloud cifrato? E per quanto tempo vengono conservate le versioni precedenti nel caso in cui un danno emerga solo tardi?
Il test di ripristino mostra inoltre quanto dura realmente un ripristino. Questa esperienza va inserita nel piano di emergenza, affinché in caso di necessità tutti sappiano che cosa torna disponibile per primo.
L'e-mail come porta d'ingresso
Un tipico attacco a una piccola o media impresa inizia con un'e-mail: una presunta fattura, una candidatura con allegato, un messaggio dell'«amministratore delegato» che chiede un bonifico urgente. La migliore protezione è che questo messaggio non raggiunga affatto la casella di posta. Ascend utilizza a tal fine i servizi di Hornetsecurity: filtri antispam e antiphishing, controllo di allegati e link, protezione da mittenti falsificati.
A ciò si aggiunge l'archiviazione. Le e-mail in entrata e in uscita vengono conservate in modo inalterabile, i collaboratori possono contrassegnare le e-mail private, protette dall'accesso dei revisori, e l'archivio rispetta i principi tedeschi di regolare tenuta della contabilità (GoB) validi per le aziende in Germania. Se una casella di posta viene cifrata o cancellata, la corrispondenza resta comunque disponibile. I dettagli sono nella nostra pagina Sicurezza delle e-mail con Hornetsecurity.
La sola tecnologia, però, non basta. Chi in azienda autorizza pagamenti ha bisogno di una seconda conferma tramite un altro canale e ogni accesso amministrativo va protetto da un secondo fattore. Le chiavi hardware secondo lo standard FIDO2 sono la variante più robusta, perché non possono essere carpite con il phishing.
Che cosa assume Ascend per la sicurezza informatica a Norimberga
Ascend è dal 2010 un system house IT a Norimberga e assiste piccole e medie imprese di Norimberga e della Franconia come Managed Service Provider. Per la sicurezza informatica ciò significa: non forniamo solo la licenza, ma la configuriamo, la gestiamo e reagiamo quando qualcosa dà nell'occhio. Il nostro monitoraggio intercetta molti guasti prima che qualcuno in azienda se ne accorga; il supporto è raggiungibile 24×7 per i clienti esistenti.
Un firewall è più della regola «dall'interno si può uscire, dall'esterno non si può entrare». Un firewall aziendale funziona contemporaneamente come router, router VPN, server DHCP e DNS e, con rilevamento e prevenzione delle intrusioni, riconosce schemi di attacco nel traffico in corso. A seconda della sede scegliamo il firewall adatto: per uffici di dimensioni medio-piccole può essere un gateway compatto come l'Ubiquiti UniFi Cloud Gateway Max; la scelta dipende da throughput, numero di zone ed esigenza di tunnel VPN. Altri modelli si trovano nella collezione dello shop Firewall e sicurezza.
Molto di tutto ciò si può integrare con l'infrastruttura esistente. Chi utilizza già il nostro monitoraggio riceve l'assistenza di sicurezza dallo stesso fornitore. Colleghiamo via VPN smart working, personale esterno e ulteriori sedi; come servizio gestito ci occupiamo di firewall e componenti VPN comprese le regole del firewall, e la nostra pagina Interconnessione delle sedi mostra le varianti. Tutti i servizi relativi a rete, server e supporto si trovano nella nostra pagina System house IT a Norimberga. Dopo la configurazione restiamo nell'esercizio: patch, controlli dei backup, test di ripristino e la gestione di protezione degli endpoint e firewall sono a nostro carico, non svolti a margine da voi.
La regola che diamo a ogni PMI
Nessun account di amministratore senza secondo fattore, nessun utente con diritti di amministratore permanenti. Una password rubata con troppi privilegi è una via frequente verso il server. Una chiave hardware FIDO2 per ogni amministratore e account separati per il lavoro quotidiano e l'amministrazione costano poco e tolgono all'aggressore la via diretta al server.
Licenze e hardware adatti nello shop Ascend
Nella gestione come servizio utilizziamo SentinelOne e Hornetsecurity. I prodotti qui sotto sono la strada per le aziende che desiderano gestire la protezione in autonomia: un gateway, licenze di altri produttori per la protezione di endpoint ed e-mail, storage cloud per il backup e una chiave hardware, tutti disponibili nello shop Ascend. Quale soluzione fa al caso vostro lo chiariamo nel security check.
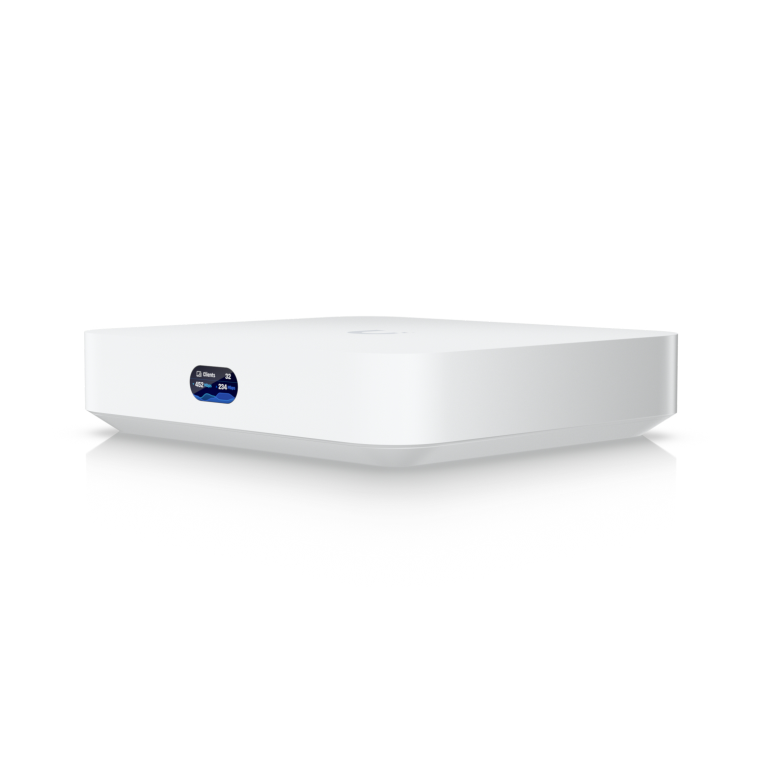
Ubiquiti UniFi Cloud Gateway Max
Gateway compatto con firewall, segmentazione VLAN e gestione centralizzata per uffici di dimensioni medio-piccole.
- ThreatDown Advanced (1–24 licenze, 12 mesi)
ThreatDown Advanced (1–24 licenze, 12 mesi)
Protezione di base con Endpoint Detection and Response, gestione delle patch, gestione del firewall e Managed Threat Hunting per piccoli team.
- Sophos Email (25–49 utenti, 24 mesi)
Sophos Email (25–49 utenti, 24 mesi)
Filtro e-mail contro spam, phishing e allegati dannosi prima che il messaggio raggiunga la casella di posta.
- Acronis Cloud Storage 500 GB (1 anno)
Acronis Cloud Storage 500 GB (1 anno)
Storage cloud cifrato per il backup offsite, che resta disponibile anche se il server in ufficio è stato cifrato.
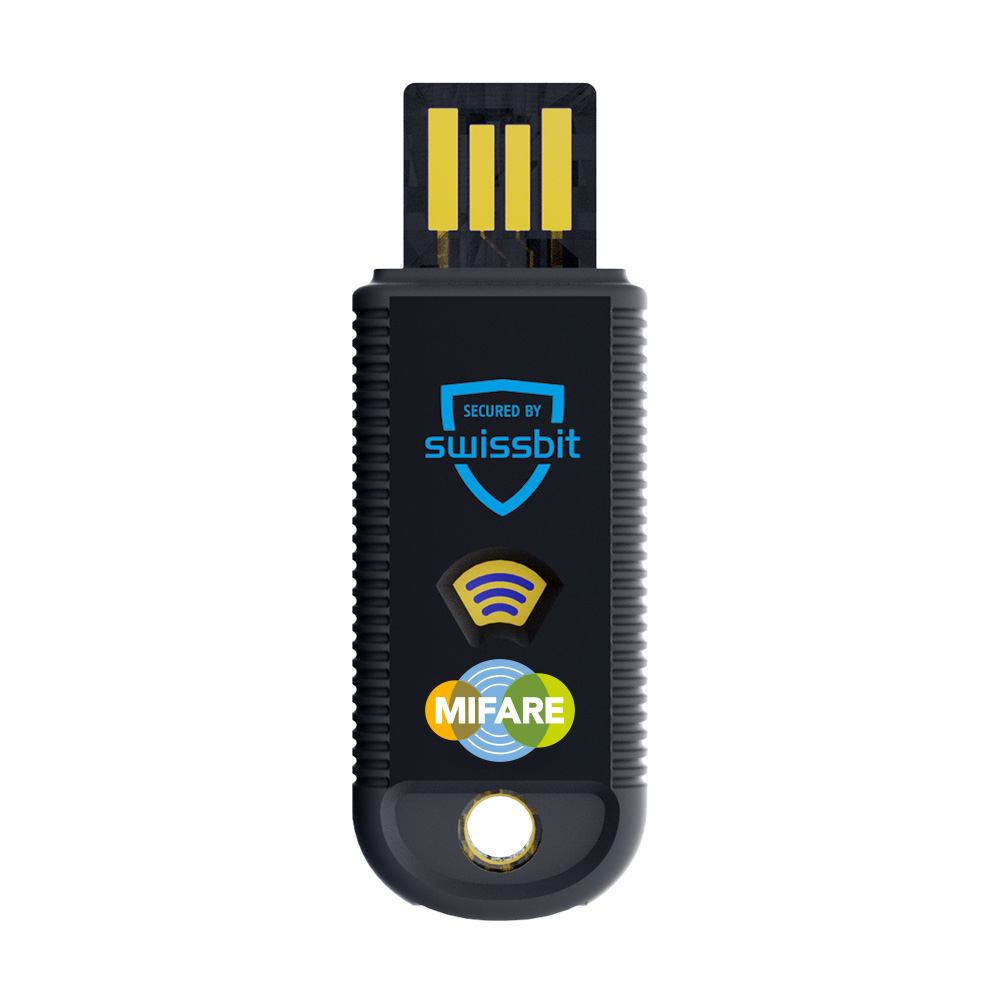
Swissbit iShield Key 1.1 FIDO2
Chiave hardware per l'accesso a due fattori a Microsoft 365, Google e altri servizi FIDO2.
Domande frequenti sulla sicurezza informatica a Norimberga
Link di approfondimento
- System house IT a Norimberga: servizi gestiti e assistenza IT
- Antivirus per le aziende con SentinelOne
- Sicurezza delle e-mail con Hornetsecurity
- Sicurezza per gli studi medici: proteggere gli studi dagli attacchi informatici
- Firewall e appliance di sicurezza nello shop Ascend
- Licenze di sicurezza degli endpoint nello shop Ascend
Security check per la vostra azienda a Norimberga
Scriveteci quante postazioni di lavoro e quanti server gestite e che cosa vi preoccupa. Vi risponderemo con un appuntamento per il rilevamento dell'esistente.
Siamo lieti di sentirvi!
Indicateci il numero di postazioni di lavoro, server e sedi e la vostra domanda sulla sicurezza informatica. Vi risponderemo a breve con una proposta di appuntamento per il security check.