




WireGuard auf Peplink: Modernes VPN Remote Access kommt mit Firmware 8.6.0
Einleitung
Remote Access ist seit Jahren eine Kernanforderung an moderne Netzwerkinfrastruktur. Mitarbeiter greifen von zu Hause, unterwegs oder aus Zweigstellen auf Unternehmensressourcen zu. Bisherige VPN-Protokolle wie OpenVPN, L2TP oder PPTP haben bewiesen, dass sie funktionieren — aber sie zeigen ihre Grenzen, sobald es um Performance, Verbindungsstabilität bei Netzwerkwechseln oder Wartbarkeit geht.
Mit der Firmware 8.6.0 ändert Peplink das Spiel. WireGuard — das modernste VPN-Protokoll, das aktuell entwickelt wird — steht ab sofort auf allen Peplink-Modellen zur Verfügung. Als Peplink Gold Partner unterstützt Ascend Sie bei der Implementierung und Migration Ihrer VPN-Infrastruktur.
In diesem Artikel betrachten wir WireGuard im Peplink-Kontext, vergleichen es mit den etablierten Protokollen und geben klare Empfehlungen für Ihre Use Cases.
Was ist WireGuard und warum es wichtig ist
WireGuard ist ein modernes VPN-Protokoll, das 2020 nach jahrelanger Entwicklung als stabil veröffentlicht wurde. Es wurde von Grund auf neu entworfen — nicht als Evolutionsprodukt bestehender Protokolle, sondern mit dem Anspruch, alles besser zu machen: schneller, sicherer, einfacher.
Die wichtigsten Eigenschaften
Schlanke Codebase. Der WireGuard-Kernel-Code umfasst rund 4.000 Zeilen. Zum Vergleich: OpenVPN/IPsec-Stacks bewegen sich im Bereich von 100.000 bis 400.000 Zeilen. Weniger Code bedeutet weniger Angriffsfläche, leichtere Audits und weniger Bugs. Das ist nicht nur ein akademisches Argument — in der Praxis führt die schlanke Architektur zu messbar höherer Stabilität.
Moderne Kryptografie. WireGuard verwendet standardmäßig Curve25519 (ECDH), ChaCha20 (Symmetrische Verschlüsselung), Poly1305 (Authentifizierung) und BLAKE2s (Hashing). Diese Algorithmen gelten als State-of-the-Art und werden von der kryptografischen Fachwelt einhellig empfohlen. Kein Konfigurations-Chaos mit Cipher-Suiten wie bei OpenVPN — WireGuard wählt die Algorithmen fest.
Blitzschneller Verbindungs-Setup. Der Handshake dauert nur wenige Millisekunden. Wo OpenVPN oft mehrere Sekunden benötigt, um einen Tunnel aufzubauen, ist WireGuard praktisch instantan. Für Endanwender bedeutet das: Sie klicken verbinden, und der Tunnel steht — ohne spürbare Verzögerung.
Roaming ohne Tunnel-Abbruch. WireGuard überlebt Netzwerkwechsel — vom WLAN ins Mobilfunknetz und zurück — ohne die Verbindung zu verlieren. Das ist ein entscheidender Vorteil für mobile Nutzer. Der Tunnel bleibt bestehen, die Sitzung läuft weiter, Anwendungen brechen nicht ab.
Warum das für Peplink-Anwender wichtig ist
Peplink-Router werden häufig in anspruchsvollen Umgebungen eingesetzt — von Baustellen über Veranstaltungsorte bis zu mobilen Einsätzen. Hier zahlt sich WireGuards Kombination aus Performance und Robustheit besonders aus. Mit Firmware 8.6.0 haben alle Peplink-Modelle Zugang zu dieser Technologie — ohne zusätzliche Lizenzen oder Hardware-Upgrades.
WireGuard vs. OpenVPN vs. L2TP auf Peplink
Peplink-Router unterstützen mit Firmware 8.6.0 vier VPN-Protokolle für Remote User Access: WireGuard, OpenVPN, L2TP und PPTP. Im Folgenden vergleichen wir die drei relevanten Optionen.
Vergleichstabelle
- Codebase: WireGuard rund 4.000 Zeilen; OpenVPN-Stacks im Bereich von 100.000 Zeilen und mehr; L2TP IPsec-basiert und entsprechend komplex.
- Verschlüsselung: WireGuard mit festem ChaCha20; OpenVPN konfigurierbar (typischerweise AES); L2TP über IPsec.
- Handshake: WireGuard im Millisekunden-Bereich; OpenVPN und L2TP brauchen in der Regel Sekunden.
- Roaming bei Netzwechsel: WireGuard bleibt bestehen; OpenVPN- und L2TP-Tunnel brechen in der Regel ab.
- Konfigurationsaufwand: WireGuard minimal; OpenVPN mittel bis hoch; L2TP mittel.
- Plattform-Support: WireGuard mit nativen Clients für alle gängigen OS; OpenVPN mit eigenem Client; L2TP OS-integriert.
WireGuard
Stärken: Minimaler Konfigurationsaufwand, schnellster Handshake, nahtloses Roaming. Zudem antwortet WireGuard nicht auf unauthentifizierte Pakete und ist gegenüber Scans unauffällig. WireGuard ist die modernste und performanteste Option.
Schwächen: Relativ neu im Peplink-Ökosystem, daher weniger dokumentierte Edge Cases als OpenVPN. Keine native Unterstützung für Site-to-Site-Verbindungen auf Peplink (bewusst — dafür ist SpeedFusion da).
OpenVPN
Stärken: Bewährt seit Jahrzehnten, enorme Community, extrem flexibel konfigurierbar. TCP-Modus funktioniert auch durch restriktive Firewalls.
Schwächen: Langsamer Handshake, Tunnel bricht bei Netzwerkwechsel ab, komplexe Cipher-Konfiguration, höherer Ressourcenverbrauch auf dem Router.
L2TP
Stärken: OS-integriert (kein zusätzlicher Client nötig), IPsec-Verschlüsselung.
Schwächen: Langsamster Handshake aller drei Optionen, Tunnel bricht bei Netzwerkwechsel ab, fest auf UDP-Ports 500 und 4500 festgelegt (firewall-relevant). L2TP ohne IPsec ist unsicher — IPsec ist komplex in der Konfiguration.
Empfehlung
WireGuard ist ab Firmware 8.6.0 die Standardempfehlung für neuen Remote User Access. Bestehende OpenVPN-Setups müssen nicht sofort migriert werden, aber für Neukonfigurationen und mobile Nutzer ist WireGuard die überlegene Wahl. L2TP sollte nur noch für Kompatibilitätsfälle eingesetzt werden.
Remote User Access vs. Site-to-Site — wann was nutzen
Eine der wichtigsten Entscheidungen bei der VPN-Planung ist: Geht es um Remote User Access (ein einzelner Nutzer verbindet sich zum Netzwerk) oder Site-to-Site (zwei Netzwerke werden dauerhaft verbunden)?
Remote User Access mit WireGuard
Use Cases:
- Home-Office-Mitarbeiter greifen auf das Firmennetzwerk zu
- Außendienstmitarbeiter verbinden sich mobil
- Techniker greifen remote auf Anlagen zu
- Administratoren warten Systeme aus der Ferne
Vorteile von WireGuard hier: Schneller Verbindungsaufbau, Roaming beim Wechsel zwischen WLAN und Mobilfunk, geringer Ressourcenverbrauch auf dem Router. Der Nutzer startet den WireGuard-Client auf seinem Gerät (Windows, macOS, iOS, Android) und verbindet sich mit dem Peplink-Router als Server.
Site-to-Site mit SpeedFusion
Use Cases:
- Zwei oder mehr Zweigstellen sollen permanent verbunden sein
- Load Balancing über mehrere WAN-Verbindungen
- Bandbreitenbündelung (WAN Bonding)
- Failover zwischen Standorten
Warum nicht WireGuard für Site-to-Site? Peplink positioniert WireGuard bewusst für Remote User Access. Für Site-to-Site-Verbindungen zwischen Peplink-Routern ist SpeedFusion die optimale Lösung. SpeedFusion bietet WAN-Bonding, automatisches Failover, Traffic-Optimierung und VPN-Tunnel, die speziell für dauerhafte Standortverbindungen entwickelt wurden. Kein generisches VPN-Protokoll kann hier mithalten.
Entscheidungsleiter
- Ein Nutzer verbindet sich zum Netzwerk? → WireGuard (Remote User Access)
- Ein Nutzer benötigt Zugriff auf einen bestimmten Router, nicht das gesamte Netzwerk? → SFC Direct Access (siehe nächster Abschnitt)
- Zwei Netzwerke sollen dauerhaft verbunden sein? → SpeedFusion (Site-to-Site)
- Zwei Netzwerke sollen verbunden sein, aber kein Peplink auf der Gegenseite? → IPsec VPN (Site-to-Site, herstellerübergreifend)
Mit Firmware 8.6.0 unterstützt Peplink für IPsec Phase 2 nun auch SHA2-384 als Hash-Algorithmus, was die Interoperabilität mit anderen Herstellern weiter verbessert.
SFC Direct Access — vereinfachter Remote Access
Eine Neuerung, die eng mit dem WireGuard-Release einhergeht, ist SFC Direct Access. Diese Funktion der SpeedFusion Connect (SFC) App ermöglicht es, direkt auf unterstützte Router zuzugreifen — ohne manuelle VPN-Tunnel-Konfiguration.
Wie SFC Direct Access funktioniert
Die SpeedFusion Connect App auf dem Endgerät baut automatisch einen Tunnel zum Ziel-Router auf. Der Administrator muss keine komplexe VPN-Konfiguration auf dem Router vornehmen — die Verbindung wird über Peplink-Infrastruktur vermittelt und automatisch hergestellt.
Use Cases für SFC Direct Access
- Fernwartung: Administratoren greifen schnell auf Router zu, ohne VPN-Profile manuell anzulegen.
- Support durch Ascend: Als Peplink Gold Partner kann Ascend über SFC Direct Access supportierte Router erreichen — ideal für proaktiven Service.
- Temporärer Zugriff: Kurzfristige Verbindungen für Troubleshooting oder Konfigurationsänderungen, ohne permanente VPN-Profile anzulegen.
SFC Direct Access vs. WireGuard Remote Access
- Kriterium: Konfigurationsaufwand · SFC Direct Access: Minimal (App-basiert) · WireGuard Remote Access: Mittel (Profile & Keys)
- Kriterium: Ziel · SFC Direct Access: Einzelner Router · WireGuard Remote Access: Gesamtes Netzwerk
- Kriterium: Persistenz · SFC Direct Access: Sitzungsbezogen · WireGuard Remote Access: Dauerhaft
- Kriterium: Client · SFC Direct Access: SpeedFusion Connect App · WireGuard Remote Access: WireGuard-Client (OS-nativ)
- Kriterium: Ideal für · SFC Direct Access: Fernwartung, Support · WireGuard Remote Access: Regulärer Remote-Zugriff
Beide Ansätze ergänzen sich. WireGuard ist die Wahl für regelmäßigen, dauerhaften Remote-Zugriff auf das Unternehmensnetzwerk. SFC Direct Access ist ideal für administrative Zugriffe auf einzelne Router ohne Konfigurationsaufwand.
Fazit
Mit Firmware 8.6.0 bringt Peplink die VPN-Welt auf den aktuellen Stand. WireGuard ist ab sofort die erste Wahl für Remote User Access — schneller, robuster und einfacher als OpenVPN oder L2TP. Die native Implementierung auf allen Peplink-Modellen macht die Migration unkompliziert.
Wichtig ist die Unterscheidung: WireGuard ist für Remote User Access, nicht für Site-to-Site. Für Standortverbindungen zwischen Peplink-Routern bleibt SpeedFusion die optimale Lösung. Und für schnelle Fernwartung einzelner Router ergänzt SFC Direct Access das Portfolio.
Als Peplink Gold Partner unterstützt Ascend Sie bei der Planung, Implementierung und Migration Ihrer VPN-Infrastruktur. Ob Sie WireGuard neu einführen oder von OpenVPN migrieren — unsere Peplink-zertifizierten Techniker stehen bereit.
Kontaktieren Sie Ascend für Ihre VPN-Implementierung: https://www.ascend.de/loesungen/marken/peplink/
Häufig gestellte Fragen
VPN-Beratung anfragen
Ob WireGuard neu einführen oder von OpenVPN migrieren — unsere Peplink-zertifizierten Techniker planen, implementieren und migrieren Ihre VPN-Infrastruktur.
Passende Peplink-Produkte
Passende Hardware direkt aus dem Ascend-Shop — Verfügbarkeit und Preise sehen Sie auf der Produktdetailseite.
Weiterführende Links
Dieser Artikel wurde mit KI-Unterstützung recherchiert und verfasst und vor der Veröffentlichung von Ascends Peplink-zertifizierten Technikern geprüft.
Bereit für Ihr nächstes Projekt?
Sprechen Sie mit unserem Team über Ihre Anforderungen.
Ähnliche Beiträge
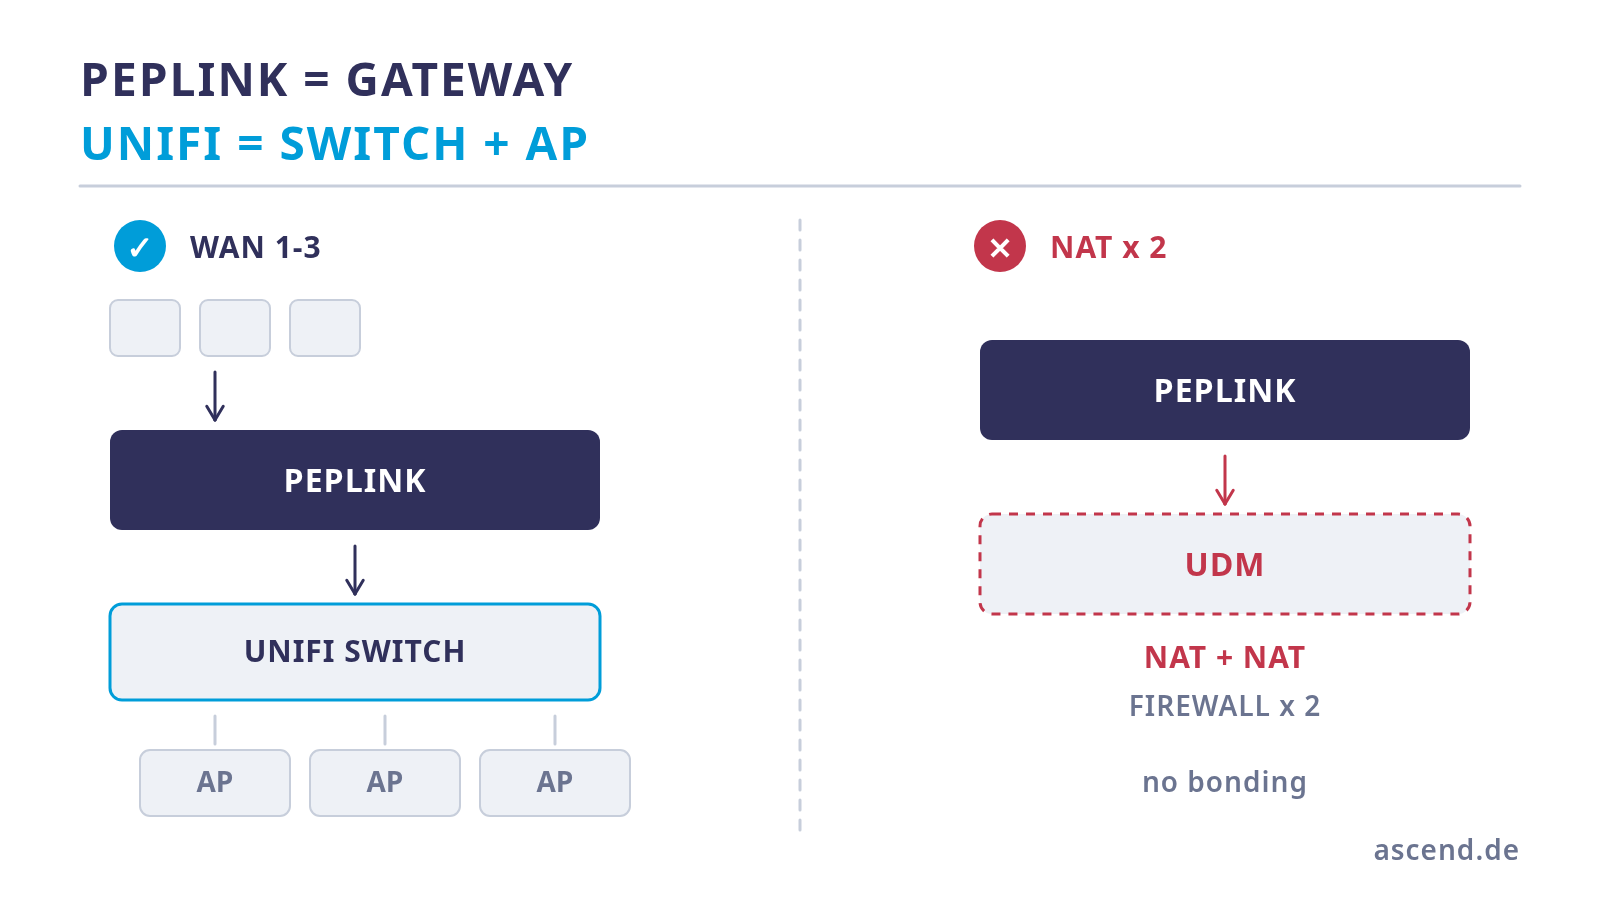
Peplink oder UniFi als Gateway? Die Rollen sauber trennen
Die Frage wird meist als Entweder-oder gestellt und ist keins: Peplink und UniFi lösen unterschiedliche Schichten. Wo die UniFi Dream Machine an ihre Grenze kommt, warum zwei hintereinandergeschaltete Router schaden, wo Priorisierung wirklich hingehört — und welche Optionen es für den Controller gibt.
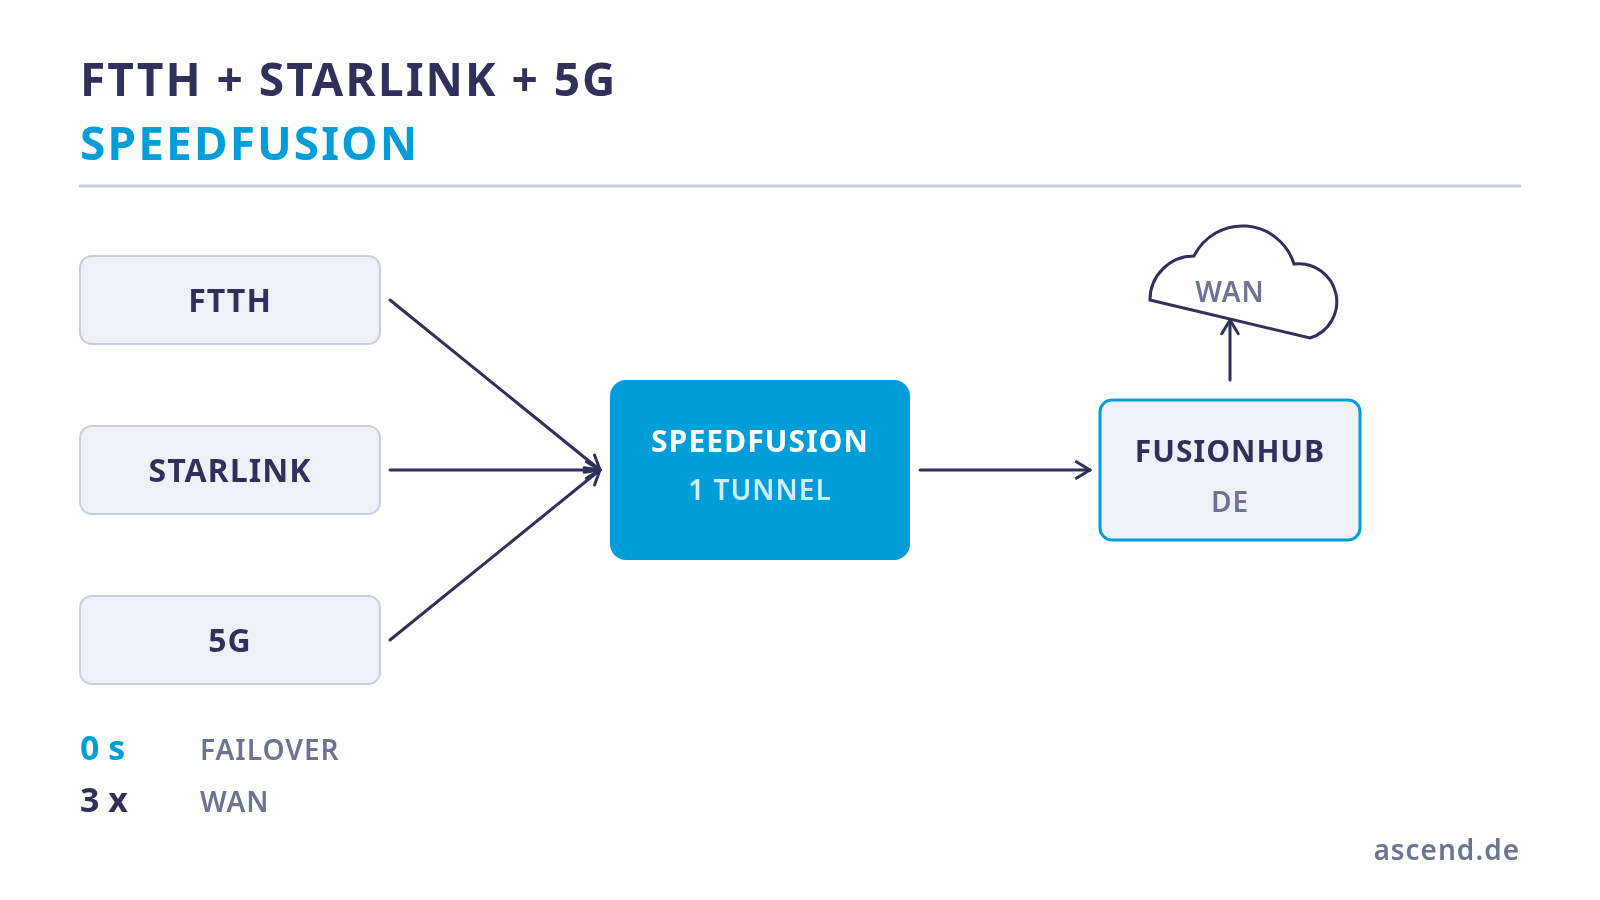
Glasfaser, Starlink und 5G bündeln: drei Wege für ein Live-Studio
Glasfaser, Starlink und 5G bündeln: drei Wege für ein Live-Studio
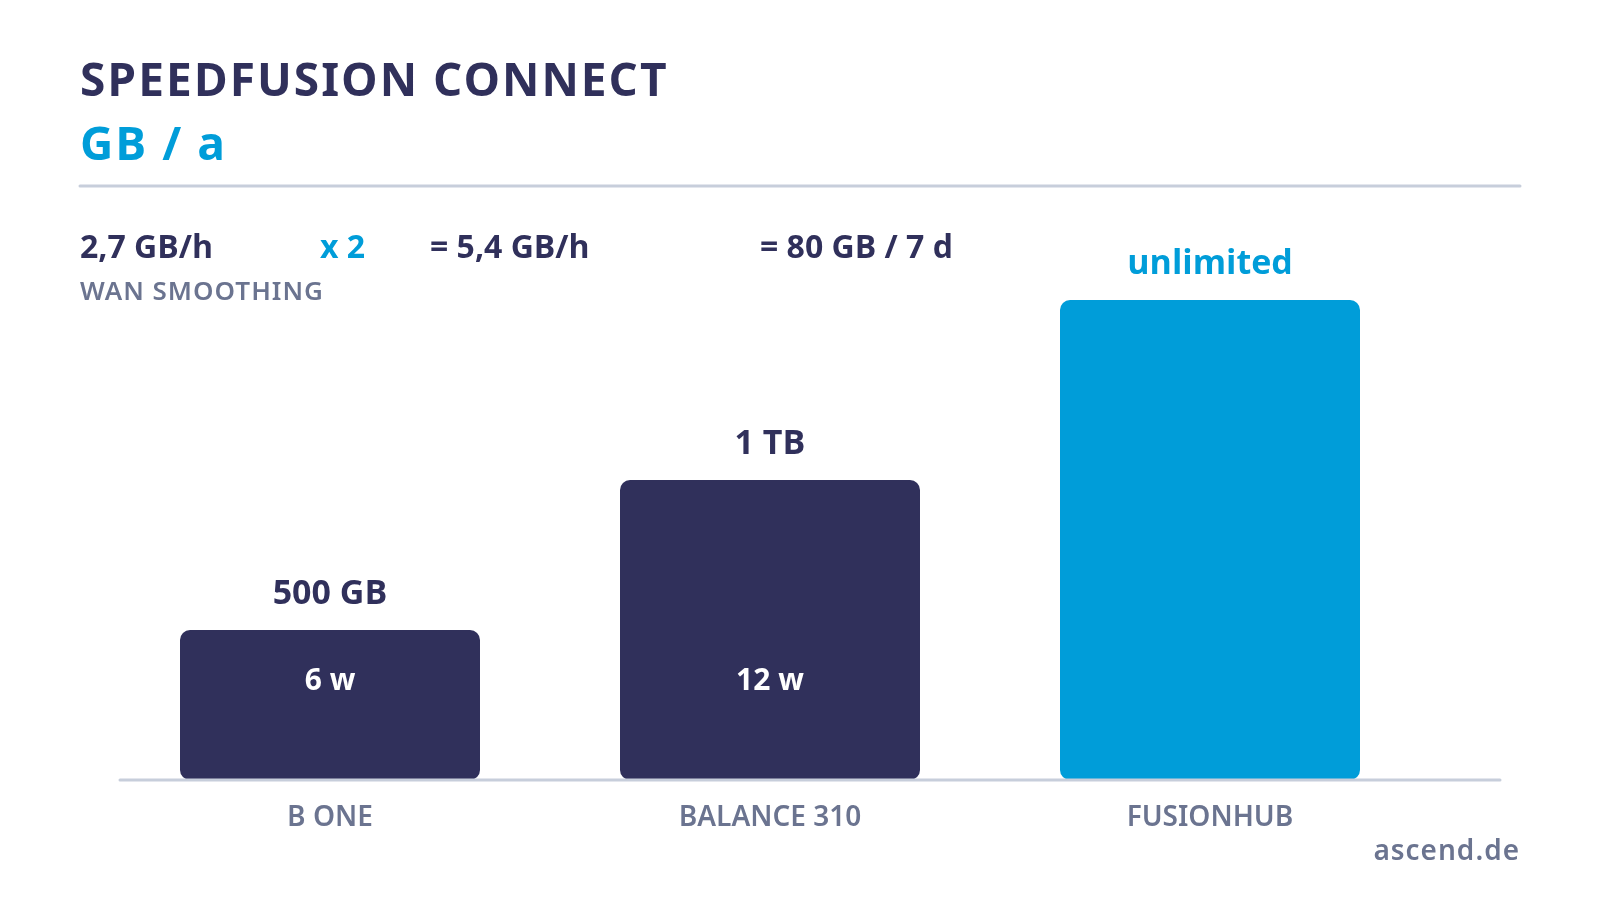
Was SpeedFusion Connect wirklich kostet — eine Volumenrechnung
SpeedFusion braucht einen Gegenpunkt, und der kostet Datenvolumen. Wir rechnen vor, wie schnell die im Gerät enthaltenen 500 GB oder 1 TB pro Jahr bei aktivem WAN Smoothing aufgebraucht sind, was danach passiert, und ab wann ein selbst betriebener FusionHub die günstigere Antwort ist.