





Protection des terminaux pour les PME
Antivirus d'entreprise : SentinelOne détecte les attaques à leur comportement et réagit automatiquement
Un clic sur la mauvaise pièce jointe, et un programme commence à chiffrer vos fichiers. SentinelOne détecte ce comportement en temps réel, arrête le processus, isole l'ordinateur du réseau et restaure les fichiers. Ascend vous fournit licence, déploiement et suivi en un seul interlocuteur, avec un support disponible 24h/24 pour les clients existants. Pour les petites et moyennes entreprises sans service de sécurité dédié.
Le principe en un coup d'œil
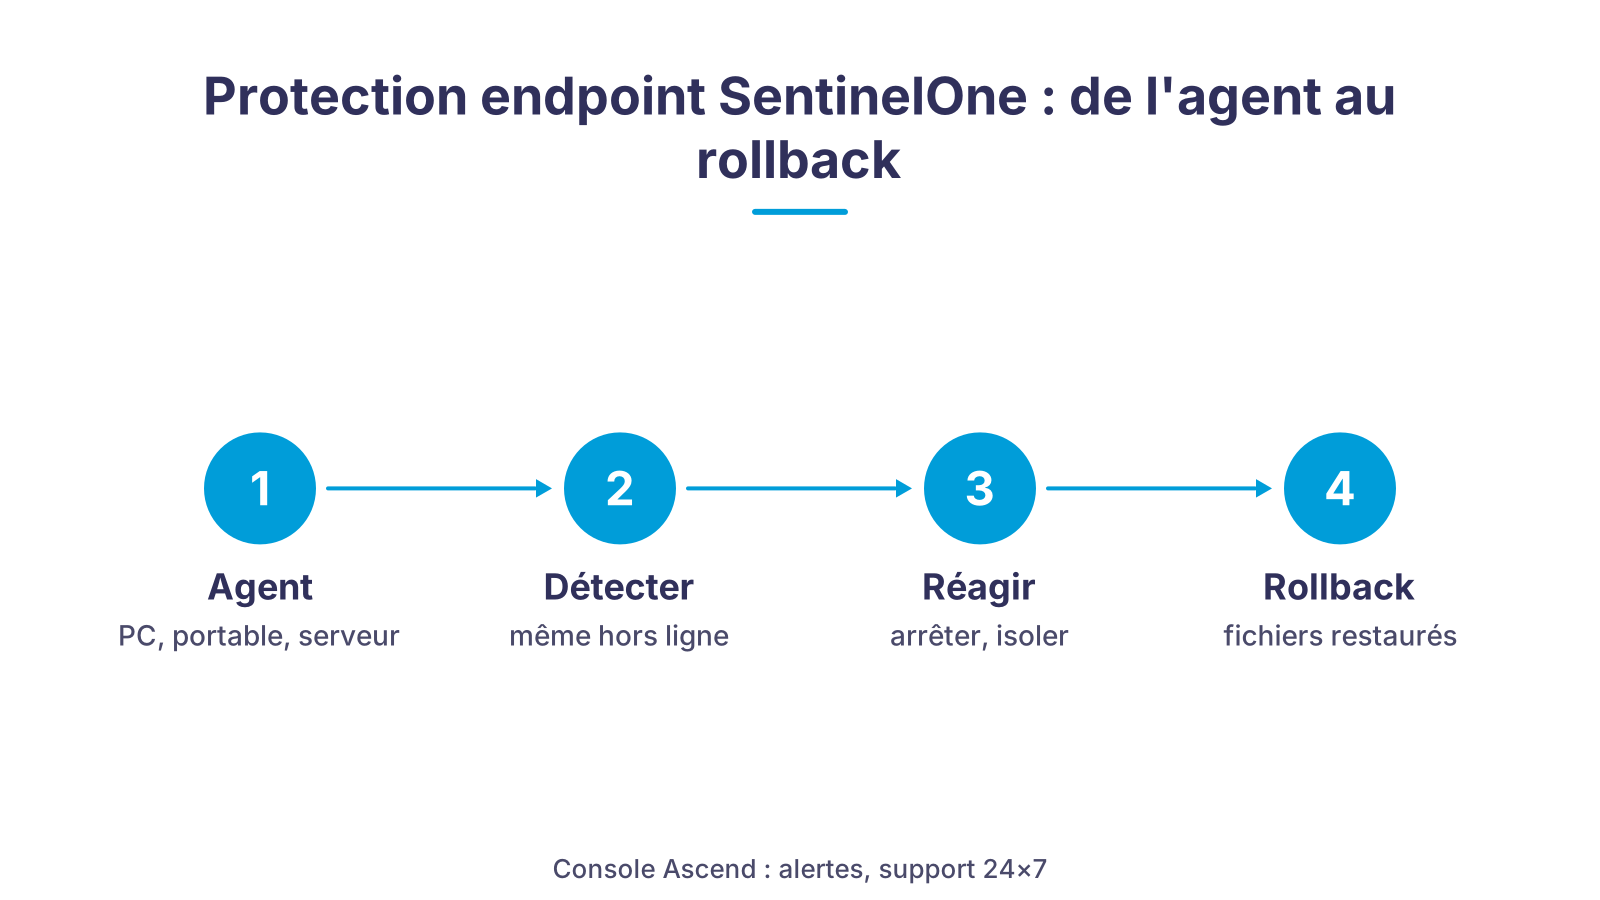
Un agent SentinelOne s'exécute sur chaque PC, ordinateur portable et serveur. Il évalue le comportement des programmes directement sur l'appareil, arrête les processus suspects, isole l'ordinateur et annule les modifications causées par un logiciel malveillant. En parallèle, chaque incident apparaît dans la console centrale. Nos techniciens y évaluent les alertes, et notre support est joignable 24h/24 pour les clients existants.
Cinq problèmes que SentinelOne vous retire de la table
Un antivirus classique signale ce qu'il connaît. Un attaquant qui recompose son outil spécialement pour votre entreprise ne figure sur aucune liste. Nous comblons ces cinq failles.
Logiciels malveillants inconnus
Réaction trop lente
Longue interruption après un ransomware
Pas de vue d'ensemble des appareils
Des alertes que personne n'évalue
Antivirus classique ou SentinelOne EDR : ce qui change en cas d'urgence
| Antivirus classique | SentinelOne (EDR) | Ce que cela signifie pour vous | |
|---|---|---|---|
| Détection | Comparaison avec une liste de signatures connues | Analyse comportementale par IA et apprentissage automatique, en temps réel | Même un logiciel malveillant créé hier peut être détecté |
| Menaces inconnues | Une faille jusqu'à ce que l'éditeur fournisse une signature | Les exploits zero-day se remarquent par leur comportement | Plus besoin d'attendre la prochaine mise à jour de signatures |
| Réaction | Fichier mis en quarantaine, notification à l'utilisateur | Arrêter le processus, supprimer le code malveillant, isoler l'ordinateur du réseau | L'incident doit rester sur un seul appareil au lieu de se propager à tout le réseau |
| Après un ransomware | En général pas de rollback, restauration à partir de la sauvegarde | Rollback à l'état antérieur à l'attaque | Le poste de travail est de nouveau utilisable sans réinstallation |
| Administration | Locale sur chaque appareil, souvent sans vue d'ensemble | Console cloud avec tous les terminaux, rapports et politiques | Tous les appareils et alertes visibles au même endroit |
| Suivi | Acheter une licence, l'installer soi-même | Licence, déploiement, politiques et suivi par Ascend | Un seul interlocuteur, support joignable 24h/24 pour les clients existants |
Comment SentinelOne arrive sur vos appareils
- 1État des lieuxNous recensons les postes de travail, ordinateurs portables, serveurs et appareils de télétravail, clarifions les systèmes d'exploitation et les applications spécifiques, et déterminons la taille de licence adaptée.
- 2Console et politiquesNos techniciens configurent la console de gestion centrale et définissent les politiques, par exemple comment l'agent réagit en cas de détection et quand un appareil doit être isolé.
- 3Déploiement de l'agentL'agent SentinelOne est distribué de manière centralisée sur tous les terminaux, manuellement ou via votre gestion de parc existante. Un antivirus déjà en place est remplacé à cette occasion.
- 4Phase de testPendant les premières semaines, nous examinons ensemble les alertes, créons des exclusions pour les logiciels métier au comportement inoffensif mais suspect, et affinons les politiques.
- 5Exploitation couranteEnsuite, nous assurons le suivi de la console : nos techniciens évaluent les alertes et vous contactent en cas d'incident réel. Le support est joignable 24h/24 pour les clients existants.
Pourquoi un antivirus à signatures ne suffit plus
Un antivirus traditionnel fonctionne comme un videur muni d'avis de recherche : il compare chaque fichier à une liste de menaces connues. Cela marche tant que l'attaquant est connu. Or les attaques modernes contre les petites et moyennes entreprises sont rarement connues. Les ransomwares sont reconditionnés pour chaque campagne, les exploits zero-day utilisent des failles pour lesquelles il n'existe pas encore de correctif, et beaucoup d'attaques commencent par un e-mail crédible qui n'apporte aucun fichier, mais un lien.
Les conséquences d'une attaque réussie sont toujours les mêmes pour une PME : les données sont perdues ou chiffrées, l'activité s'arrête, et les clients demandent pourquoi leurs données sont touchées. C'est précisément là qu'intervient l'Endpoint Detection and Response (EDR). Au lieu de se demander si un fichier est connu, l'agent observe ce que fait un processus. Si un programme se met à chiffrer de nombreux fichiers en peu de temps, à lire des identifiants ou à se propager dans le réseau, il est arrêté, qu'il figure ou non sur une liste.
C'est pourquoi nous ne parlons pas, sur cette page, d'un meilleur antivirus, mais de protection des terminaux. La détection n'est que la moitié du travail. Ce qui compte, c'est la seconde partie du nom : Response. Notre page Sécurité informatique à Nuremberg montre comment la protection des terminaux s'articule avec la gestion des correctifs, la sauvegarde, le filtre e-mail et le pare-feu.
Ce que fait SentinelOne sur le terminal
Sur le terminal, SentinelOne s'appuie sur l'intelligence artificielle et l'apprentissage automatique. L'agent analyse en continu le comportement des fichiers et des processus et reconnaît les schémas qui trahissent un logiciel malveillant, un ransomware, un téléchargement de charge utile par hameçonnage ou un exploit zero-day, en temps réel et sans dépendre de signatures. La décision est prise sur l'appareil lui-même, c'est pourquoi l'agent protège aussi un ordinateur portable qui se trouve dans un train sans connexion internet.
Lorsque l'agent détecte une menace, il réagit automatiquement : il bloque l'activité malveillante, supprime le logiciel malveillant et peut isoler l'appareil du réseau pour que rien ne se propage aux serveurs de fichiers ou aux collègues. Vient ensuite la fonction qui, pour nous, distingue SentinelOne de nombreuses autres solutions : le rollback. Les modifications qu'une attaque a apportées au système sont annulées, les fichiers chiffrés sont ramenés à l'état antérieur à l'attaque. Le poste de travail est de nouveau utilisable, sans réinstallation.
Tout est géré dans une console basée sur le cloud. Tous les terminaux, alertes et mesures y sont visibles, les politiques sont distribuées de manière centralisée, et des rapports sont générés que vous pouvez présenter à votre direction ou à votre assureur. Nous décrivons la technologie en détail dans l'article La technologie derrière SentinelOne, et les cinq menaces les plus fréquentes avec la réponse adaptée dans l'article Top 5 des menaces de sécurité et comment SentinelOne aide.
Ce qu'Ascend prend en charge : licence, déploiement, suivi
Ascend est depuis 2010 une société de services informatiques à Nuremberg et accompagne les petites et moyennes entreprises. Pour SentinelOne, cela signifie : vous ne recevez pas seulement la licence, mais aussi l'exploitation. Nous configurons la console, déployons l'agent, définissons les politiques et évaluons les alertes. Nous décrivons la mise en place pas à pas dans l'article Comment intégrer simplement SentinelOne à votre infrastructure informatique existante.
Une alerte n'est utile que si quelqu'un la lit. Les alertes de vos appareils sont évaluées par nos techniciens : ils distinguent la fausse alerte inoffensive d'un logiciel métier de l'incident réel et vous contactent lorsqu'il y a quelque chose à faire. Le support est joignable 24h/24 pour les clients existants. Si vous utilisez déjà notre supervision, les alertes de sécurité sont intégrées au même suivi.
SentinelOne reste un maillon parmi d'autres. Un filtre e-mail tient le hameçonnage éloigné de la boîte de réception avant même que l'agent soit sollicité, voir Sécurité e-mail avec Hornetsecurity. La gestion des correctifs comble les failles par lesquelles les attaquants entrent. Et une sauvegarde testée reste indispensable, même avec le rollback.
À qui s'adresse SentinelOne
SentinelOne est conçu pour les entreprises qui n'ont pas de service de sécurité propre mais doivent repousser les mêmes attaques qu'un grand groupe. Il convient aux entreprises avec des postes de bureau, des commerciaux itinérants et des télétravailleurs, aux sociétés dont la gestion commerciale et le serveur de fichiers s'arrêtent lorsqu'un ransomware frappe, et à toutes celles qui traitent des données confidentielles de clients ou de mandants.
Nous avons une page dédiée aux cabinets médicaux et aux établissements de santé : il y est question des données patients, des logiciels de gestion de cabinet et de l'obligation de signaler les incidents, voir Sécurité des cabinets. Pour les serveurs, le même principe s'applique que pour les postes de travail : le serveur de fichiers, le serveur de terminaux et la base de données derrière la gestion commerciale reçoivent eux aussi un agent, car c'est là que les ransomwares font le plus de dégâts.
La taille de la licence dépend du nombre de terminaux. Qu'il s'agisse d'une petite équipe ou de plusieurs sites : la console, les politiques et le suivi restent les mêmes, seul le nombre d'agents augmente.
Le rollback ne remplace pas une sauvegarde
La fonction de rollback remet un poste de travail en état après une attaque par chiffrement, mais elle ne remplace pas une sauvegarde des données. Une panne matérielle, une boîte mail supprimée ou une attaque qui n'est remarquée qu'après des semaines nécessitent une sauvegarde avec une durée de conservation fixe et un test de restauration régulier. Nous mettons en place les deux ensemble : la protection des terminaux pour que l'incident reste limité, et une sauvegarde testée au cas où il ne le resterait pas.
Licences et accessoires adaptés dans la boutique Ascend
Nous proposons SentinelOne par projet via le formulaire, et non comme article de la boutique. Dans la boutique Ascend, vous trouverez des licences de sécurité des terminaux ainsi que des licences XDR et MDR en complément ou pour les très petites structures, ainsi qu'une clé matérielle pour l'authentification à deux facteurs.
- Licences et abonnements de sécurité des terminaux
Licences et abonnements de sécurité des terminaux
Licences et abonnements Sophos Endpoint pour entreprises, établissements d'enseignement et administrations, pour utilisateurs et serveurs.
- Licences XDR et MDR
Licences XDR et MDR
Licences XDR et MDR de Sophos pour une détection et une riposte avancées face aux menaces.
- ThreatDown Core + Endpoint Detection & Response (1 à 24 licences, 12 mois)
ThreatDown Core + Endpoint Detection & Response (1 à 24 licences, 12 mois)
Licence professionnelle pour 1 à 24 appareils, 12 mois. D'après la désignation du produit, avec Endpoint Detection & Response, Patch Management, Firewall Management et Managed Threat Hunting.
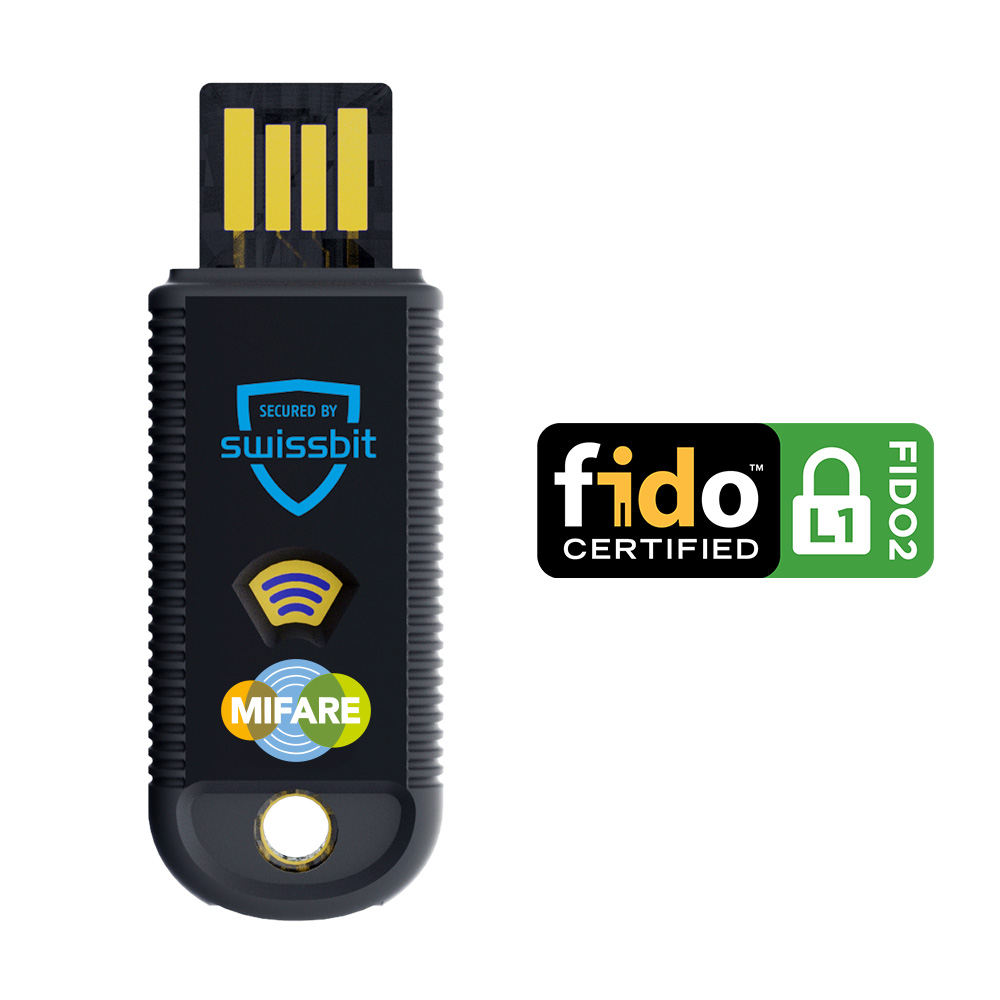
Swissbit iShield Key 1.1 FIDO2 USB-A + Mifare
Clé matérielle pour l'authentification à deux facteurs, plug and play avec les services FIDO2 et U2F, par exemple de Google ou Microsoft.
Questions fréquentes sur l'antivirus d'entreprise
Liens complémentaires
- Sécurité informatique à Nuremberg : cinq couches de protection pour les PME
- Sécurité des cabinets : protéger les cabinets médicaux des cyberattaques
- Sécurité e-mail avec Hornetsecurity
- Pourquoi SentinelOne Endpoint Protection est le meilleur choix
- Licences de sécurité des terminaux dans la boutique Ascend
- Licences XDR et MDR dans la boutique Ascend
SentinelOne pour votre entreprise : demandez une offre et un plan de déploiement
Indiquez-nous le nombre de vos PC, ordinateurs portables et serveurs ainsi que votre antivirus actuel. Nous revenons vers vous avec une proposition de licence, un plan de déploiement et le déroulement du suivi.
Nous nous réjouissons de votre message !
Indiquez-nous le nombre d'appareils, les sites et votre antivirus actuel. Nous revenons rapidement vers vous pour un conseil personnalisé.