








Sécurité du cabinet
Sécurité informatique du cabinet médical : conforme à la directive de la KBV
Ascend protège les postes, les serveurs et le réseau du cabinet, en s'appuyant sur la directive de la KBV.
Le principe en un coup d'œil
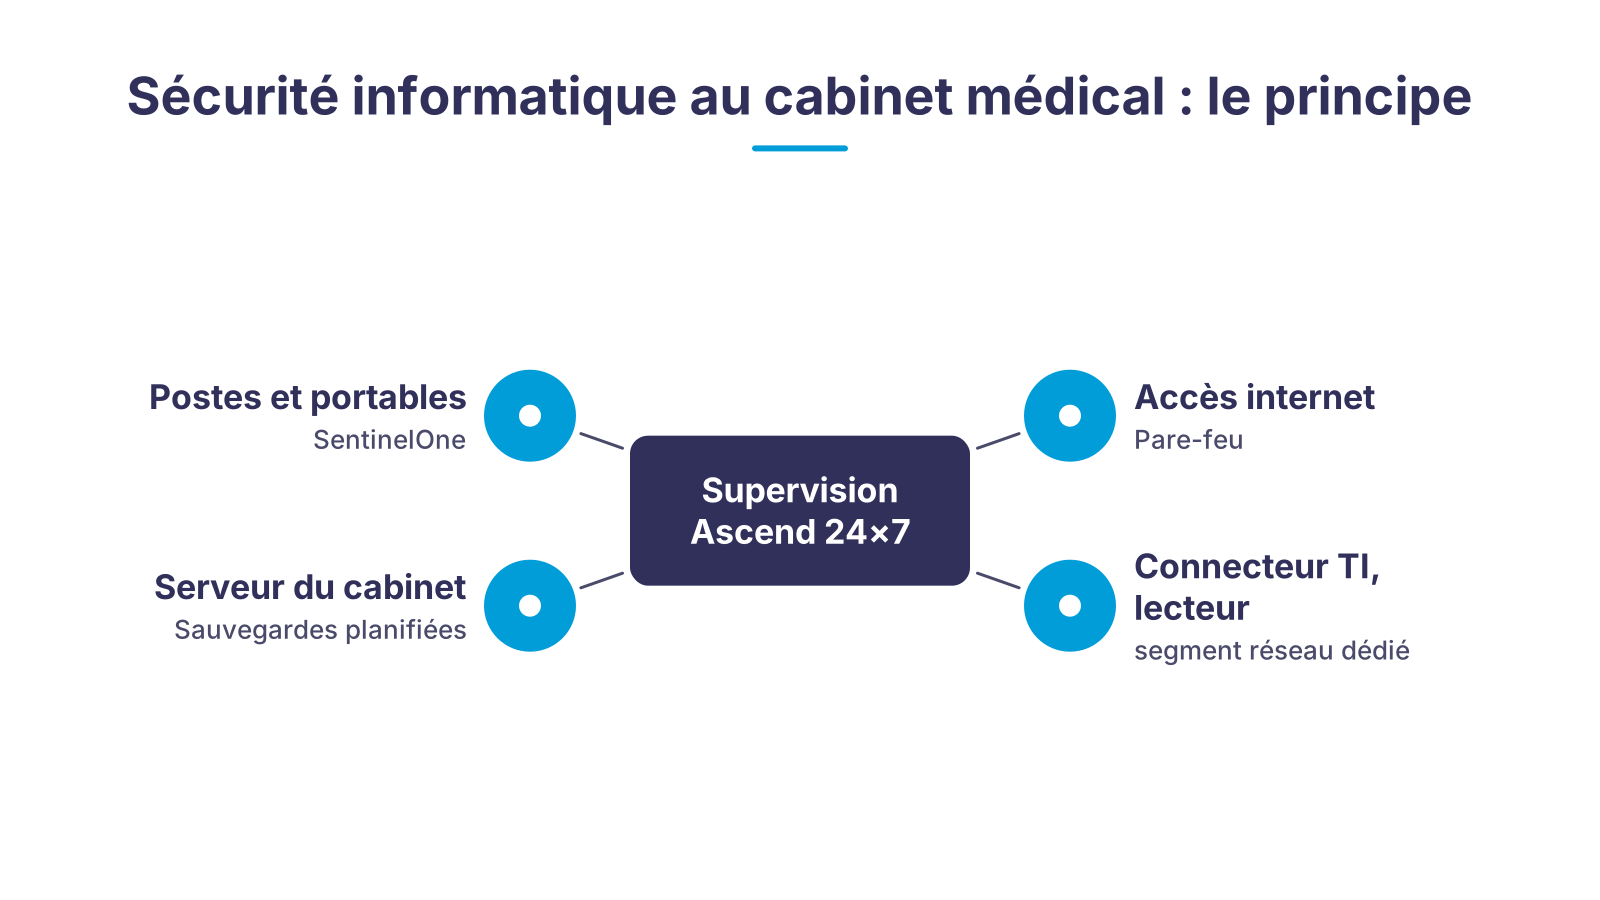
Chaque poste et chaque ordinateur portable du cabinet porte l'agent SentinelOne, qui arrête seul les attaques. Le serveur sauvegarde régulièrement les données des patients selon un plan fixe, le pare-feu sépare le réseau du cabinet d'internet, et le connecteur TI et le lecteur de cartes fonctionnent dans un segment distinct. Au centre se trouve la supervision Ascend, qui surveille tous les composants en permanence et, dans la plupart des cas, nous alerte avant que vous ne remarquiez quoi que ce soit. Le cadre est fixé par la directive de sécurité informatique de la KBV (§ 390 SGB V) : chaque mesure peut être rattachée à l'une de ses exigences.
Cinq risques que nous écartons du quotidien du cabinet
Un cabinet n'a pas de service informatique, mais il affronte les mêmes attaquants qu'un grand groupe. Nous résolvons ces cinq problèmes avec un concept unique.
Un rançongiciel chiffre le cabinet
Les données des patients quittent le cabinet
La conformité à la directive de la KBV n'est pas démontrable
Des consultations sans ordinateur
Personne ne s'occupe de la technique
De l'audit du cabinet à une exploitation protégée
- 1Audit du cabinet selon la directive de la KBVNous recensons les postes, serveurs, réseau, composants TI et appareils mobiles, classons votre cabinet dans la catégorie de taille correspondante et comparons l'état actuel aux annexes de la directive.
- 2Plan d'actions prioriséVous recevez une liste des exigences en suspens, triée par risque et par effort, accompagnée d'une offre pour le matériel, les licences et l'installation.
- 3Installation et prise en mainNos techniciens installent SentinelOne sur tous les terminaux, mettent en place le pare-feu, la séparation des réseaux et la sauvegarde des données et, sur demande, forment votre équipe à un usage sûr de l'informatique du cabinet.
- 4Exploitation avec supervision et supportDès le premier jour, nous surveillons la protection des terminaux, la sauvegarde et le réseau, installons les mises à jour et réagissons aux alertes, joignables 24×7 en cas de panne.
- 5Contrôle ultérieur sur demandeLa directive évolue et votre cabinet aussi. Sur demande, nous réexaminons votre concept lorsque la directive ou votre équipement change.
Quelles exigences s'appliquent à votre cabinet
| Taille du cabinet selon la directive | Annexe applicable | Ce que met en œuvre Ascend | |
|---|---|---|---|
| Petit cabinet | Jusqu'à cinq personnes occupées en permanence au traitement des données. | Annexe 1 : exigences de base pour tous les cabinets, par exemple une protection antivirus à jour, une sauvegarde régulière selon un plan, les mises à jour et la formation du personnel. | SentinelOne sur tous les postes, sauvegarde selon un plan, pare-feu, mises à jour automatiques, formation de l'équipe sur demande. |
| Cabinet de taille moyenne | De six à vingt personnes occupées en permanence au traitement des données. | Annexe 1 plus annexe 2 avec exigences supplémentaires pour les cabinets de taille moyenne. | En complément, segmentation du réseau, gestion centralisée des terminaux, journalisation via la supervision. |
| Grand cabinet, grand MVZ, grand laboratoire | Plus de vingt personnes ou traitement de données à l'échelle d'un hôpital. | Annexes 1 à 3 avec d'autres exigences supplémentaires. | Architecture de pare-feu étendue et segmentation du réseau ; nous définissons le périmètre exact lors de l'audit du cabinet. |
| En plus pour tous | Appareils médicaux lourds ainsi que composants TI tels que le connecteur et le lecteur de cartes. | Annexe 4 (appareils lourds) et annexe 5 (composants décentralisés de l'infrastructure de télématique). | Segment réseau distinct pour les appareils lourds et les composants TI, isolateurs réseau médicaux pour les appareils situés à proximité des patients. |
Pourquoi les cabinets médicaux sont dans le viseur et ce qu'exige la KBV
Imaginez un petit cabinet de médecine générale, un lundi matin. La salle d'attente est pleine, le téléphone sonne à l'accueil et, entre deux arrivées, l'assistante ouvre la boîte de réception du cabinet.
Un cabinet médical traite des résultats, des diagnostics, des données de facturation et les données de base des assurés. Pour les attaquants, c'est une cible doublement rentable : les données peuvent être revendues, et un cabinet dont le logiciel de gestion est chiffré ne peut plus soigner et se trouve sous pression pour payer une rançon.
Un courriel qui semble étrange
Dans le cabinet de notre exemple, l'assistante à l'accueil remarque un courriel qui lui semble étrange. Elle hausse un sourcil et veut y regarder de plus près. Dans l'agitation d'un lundi matin, un clic est vite arrivé.
S'y ajoutent des courriels d'hameçonnage avec de faux résultats de laboratoire, des logiciels obsolètes sur des appareils que personne ne met jamais à jour, et un Wi-Fi qui place la salle d'attente et le serveur du cabinet dans le même réseau.
Ce qu'exige la directive de la KBV
Le législateur a réagi. En vertu du § 390 SGB V, l'Association fédérale des médecins conventionnés (KBV) est tenue d'établir une directive garantissant la sécurité informatique dans les soins ambulatoires conventionnés, en accord avec l'Office fédéral de la sécurité des technologies de l'information (BSI). La version actuelle s'applique depuis le 1er avril 2025. Elle décrit une infrastructure de base pour la sécurité des données : protection antivirus à jour, pare-feu, mises à jour et correctifs, sauvegarde régulière selon un plan fixe, information et formation du personnel du cabinet.
Les exigences concrètes figurent dans cinq annexes et dépendent de la taille et de l'équipement du cabinet. Plus un cabinet travaille de façon numérique, plus il doit en mettre en œuvre. Ce qui compte, ce n'est pas le nombre de médecins, mais le nombre de personnes occupées en permanence au traitement des données. Ce classement est précisément la première étape de notre audit du cabinet, car il détermine quelles annexes vous concernent.
SentinelOne : comment fonctionne la protection des terminaux sur les postes de votre cabinet
Un antivirus classique compare les fichiers à des signatures connues. Face à une nouvelle variante de rançongiciel ou à une faille zero-day, cela ne sert à rien, car la signature n'existe pas encore. SentinelOne fonctionne autrement : l'agent installé sur chaque poste observe le comportement des programmes et des processus à l'aide de l'intelligence artificielle et de l'apprentissage automatique. Si un processus commence à chiffrer des fichiers en masse ou à se propager dans le réseau, il est arrêté sans que personne n'ait à intervenir.
Pour un cabinet, la fonction de restauration (rollback) est déterminante : les fichiers déjà modifiés par une attaque sont rétablis dans l'état précédant l'attaque. L'activité du cabinet continue au lieu d'attendre la restauration d'une sauvegarde. Chaque incident est journalisé, de sorte que nous pouvons retracer la voie empruntée par l'attaque et la faille à combler.
Ascend gère tous les agents de façon centralisée. Dans une seule console, nous voyons si chaque poste du cabinet est protégé, quelle version est installée et si un appareil est sorti de la protection, par exemple un ordinateur portable resté des semaines hors du cabinet. L'exigence de la directive relative à une protection antivirus à jour n'est ainsi pas seulement remplie, elle est démontrable à tout moment. Vous en saurez plus sur la technique sur notre page Antivirus avec SentinelOne.
Ce qu'Ascend prend en charge pour votre cabinet
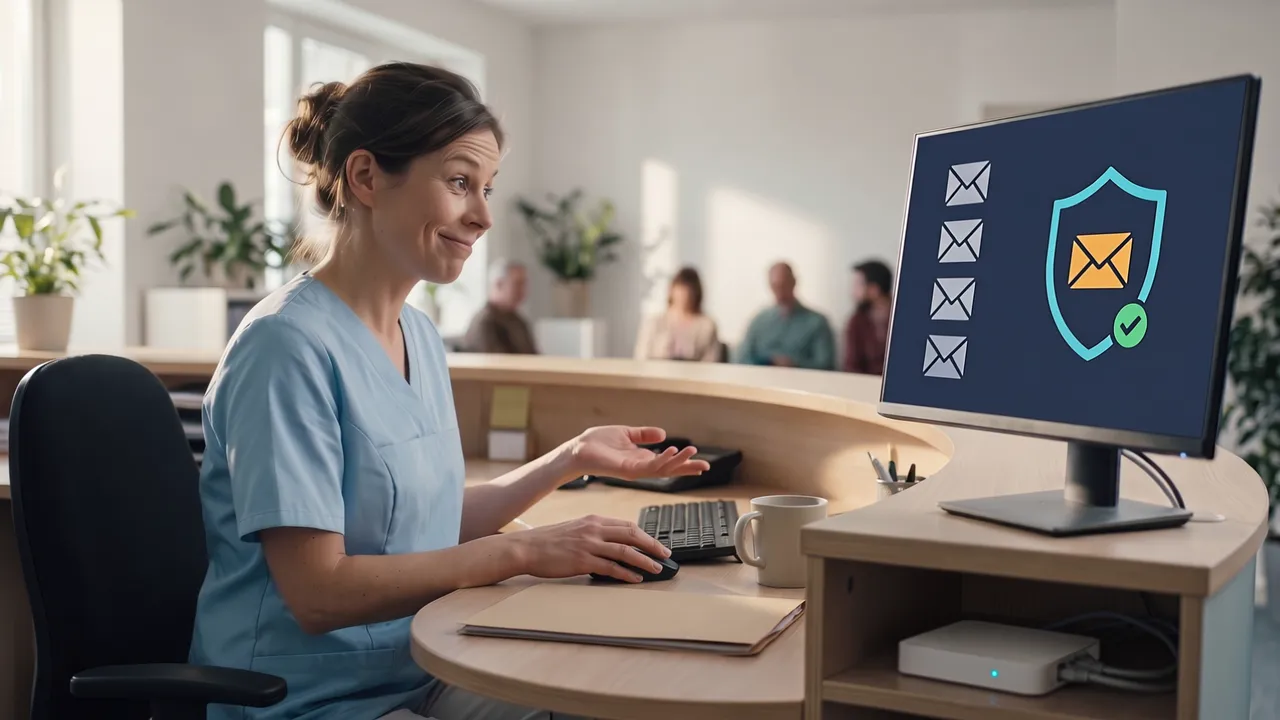
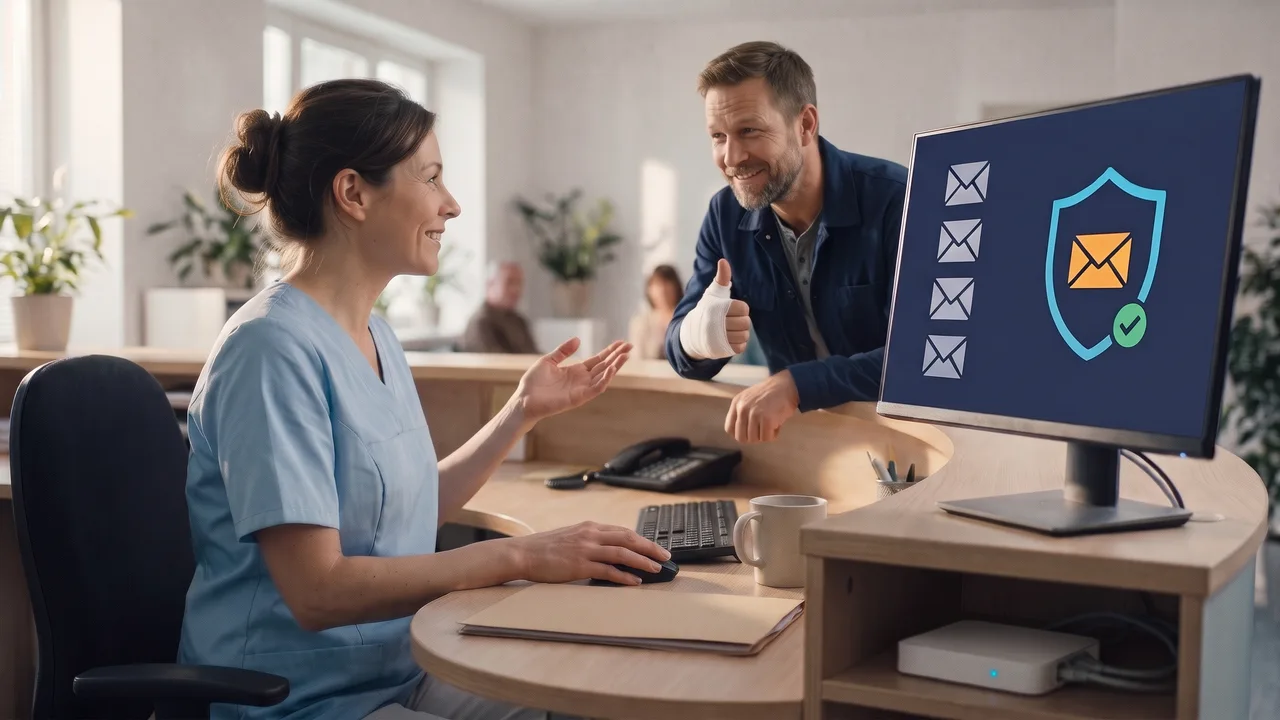
Dans le cabinet de notre exemple, la sécurité du courrier électronique, que nous mettons en place sur demande, est également active. Elle a classé le courriel suspect comme hameçonnage et l'a mis de côté avant que l'assistante ne l'ouvre. Sous le comptoir de l'accueil, le voyant d'état du pare-feu continue de briller tranquillement. Elle n'a eu à appeler personne pour cela.
Ascend est une société de services informatiques à Nuremberg depuis 2010 et accompagne cabinets et entreprises de taille moyenne avec des interlocuteurs dédiés. Pour la sécurité informatique de votre cabinet médical, nous prenons en charge l'exploitation complète :
- Protection des terminaux : SentinelOne sur tous les postes, serveurs et ordinateurs portables, géré de façon centralisée, avec alertes vers notre équipe.
- Pare-feu et séparation des réseaux : Une passerelle avec pare-feu à la connexion internet et, selon le cabinet, des segments réseau distincts pour la gestion du cabinet, les composants TI, les appareils médicaux et le Wi-Fi des patients.
- Sauvegarde des données : Des sauvegardes régulières selon un plan qui définit quelles données sont sauvegardées et à quelle fréquence, et la restauration en cas d'urgence.
- Mises à jour et maintenance : Mises à jour automatiques et maintenance régulière des systèmes d'exploitation et des équipements réseau.
- Supervision : Notre supervision surveille vos systèmes en permanence et, dans la plupart des cas, nous alerte avant qu'un problème n'atteigne l'activité du cabinet.
- Support 24×7 : En cas de panne, nous sommes joignables jour et nuit.
- Sécurité du courrier électronique : Sur demande, nous filtrons l'hameçonnage et les pièces jointes malveillantes avant qu'ils n'atteignent la boîte de réception, voir sécurité du courrier électronique.
Les briques dont votre cabinet a besoin, nous les définissons ensemble lors de l'audit du cabinet, en fonction des annexes de la directive applicables à la taille de votre cabinet.
Ne pas oublier le connecteur TI et le lecteur de cartes
Les composants décentralisés de l'infrastructure de télématique, c'est-à-dire le connecteur et les terminaux de cartes, entrent expressément dans le champ d'application de la directive selon la KBV (annexe 5). Dans de nombreux cabinets, ils se trouvent sur le même réseau que le Wi-Fi de la salle d'attente et l'imprimante. Nous les plaçons dans un segment distinct et n'autorisons que les connexions nécessaires. Pour les appareils situés à proximité des patients, nous utilisons des isolateurs réseau médicaux qui séparent galvaniquement le réseau et l'appareil.
Matériel adapté dans la boutique Ascend
Des briques que nous utilisons dans les cabinets. Les licences SentinelOne et la sauvegarde des données sont mises en place dans le cadre de l'accompagnement ; demandez-les en même temps via le formulaire.
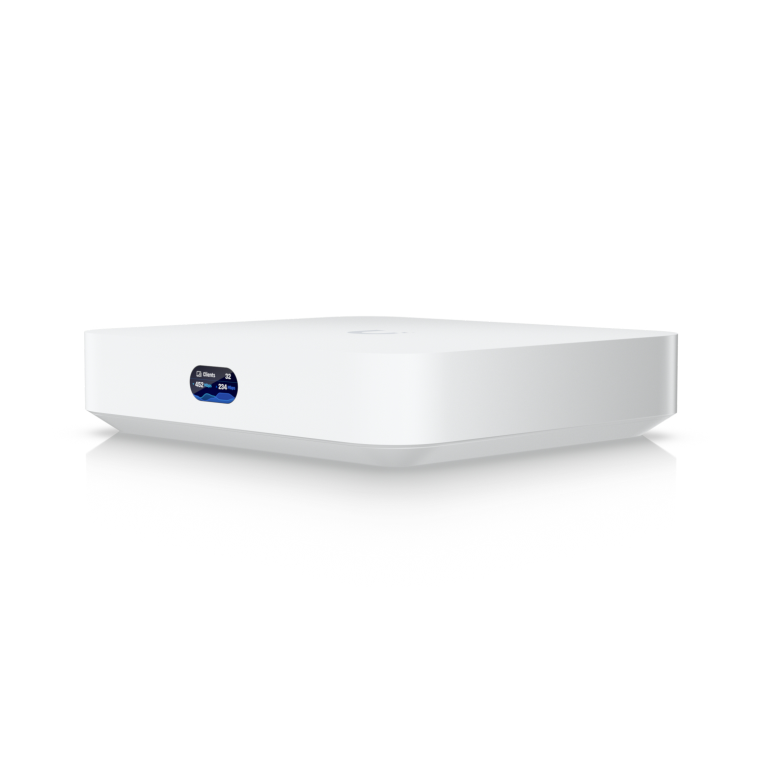
Ubiquiti UniFi Cloud Gateway Max
Passerelle avec pare-feu et segmentation du réseau pour les cabinets de plusieurs pièces ; gère de façon centralisée les switchs et les points d'accès.
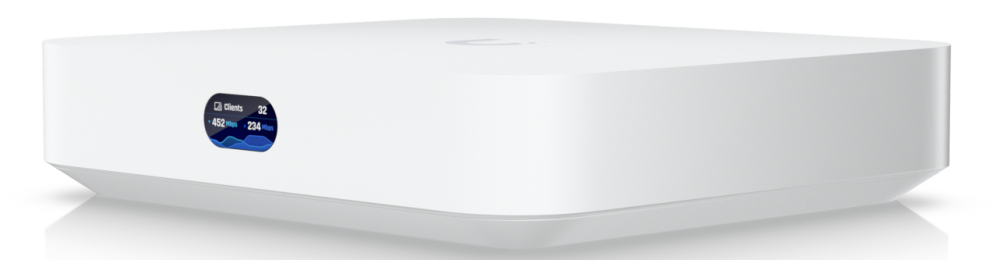
Ubiquiti UniFi Cloud Gateway Ultra
Passerelle compacte avec pare-feu et séparation par VLAN pour les petits cabinets sur un seul site.
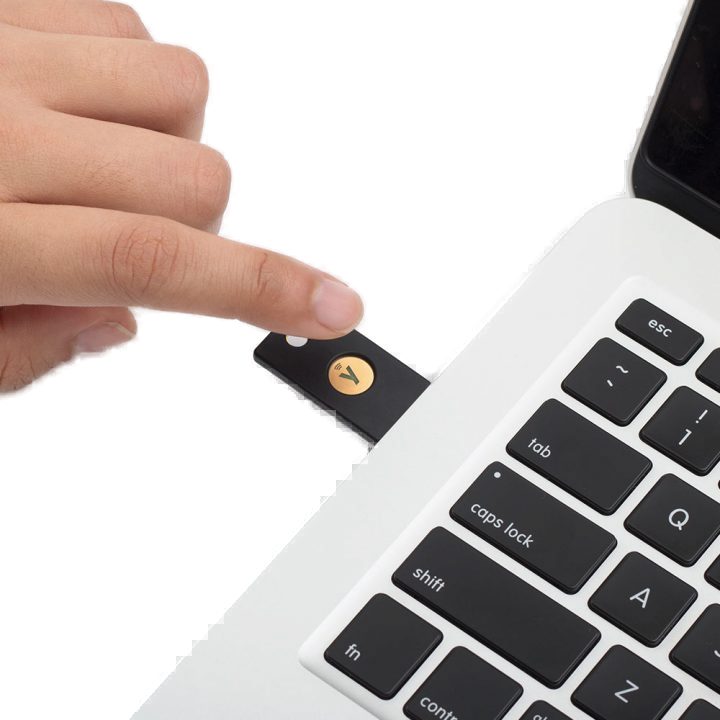
Yubico YubiKey 5 NFC
Clé matérielle pour l'authentification à deux facteurs sur les comptes Microsoft, la messagerie du cabinet et l'accès à distance, sans pile, par USB ou NFC.
- Baaske Isolator Netzwerk MI 1005 MED
Baaske Isolator Netzwerk MI 1005 MED
Isolateur réseau médical qui sépare galvaniquement le réseau et l'appareil à proximité du patient.
Questions fréquentes sur la sécurité informatique du cabinet médical
Liens complémentaires
Au suivant, s'il vous plaît
Et le cabinet de notre exemple ? L'assistante hausse les épaules, sourit et appelle le patient suivant : un artisan qui lève son pouce enveloppé d'un épais bandage. Dans la salle d'attente, personne n'a rien remarqué du courriel écarté, et c'est exactement ce qu'il faut.
Le cabinet de médecine générale n'est qu'un exemple. Le principe est le même dans chaque cabinet, du petit cabinet au grand MVZ : une protection sur chaque poste, un pare-feu à la connexion internet et une équipe qui surveille les systèmes. Les briques dont votre cabinet a besoin, nous les définissons lors de l'audit du cabinet.
Prêt pour un cabinet qui tient face à la directive de la KBV ?
Indiquez-nous combien de postes compte votre cabinet et si vous utilisez un connecteur, un serveur ou des ordinateurs portables. Nous vous proposons un rendez-vous pour l'audit du cabinet.
Nous serions ravis d'avoir de vos nouvelles !
Indiquez-nous le type de cabinet, le nombre de postes et votre protection actuelle. Nous vous répondons rapidement avec un conseil personnalisé.