







Managed VPN aus Nürnberg
Standortvernetzung: Alle Standorte in einem sicheren Netz
Filialen, Zentrale, Homeoffice und Außendienst arbeiten im selben Firmennetz, als säßen alle in einem Gebäude. Ascend plant, liefert und betreibt Ihre Standortvernetzung als Managed VPN: vom Homeoffice-Client für einen Mitarbeiter bis zum redundanten Hub im eigenen Rechenzentrum für 2.000 Nutzer, mit Support rund um die Uhr für Bestandskunden.
Das Prinzip auf einen Blick
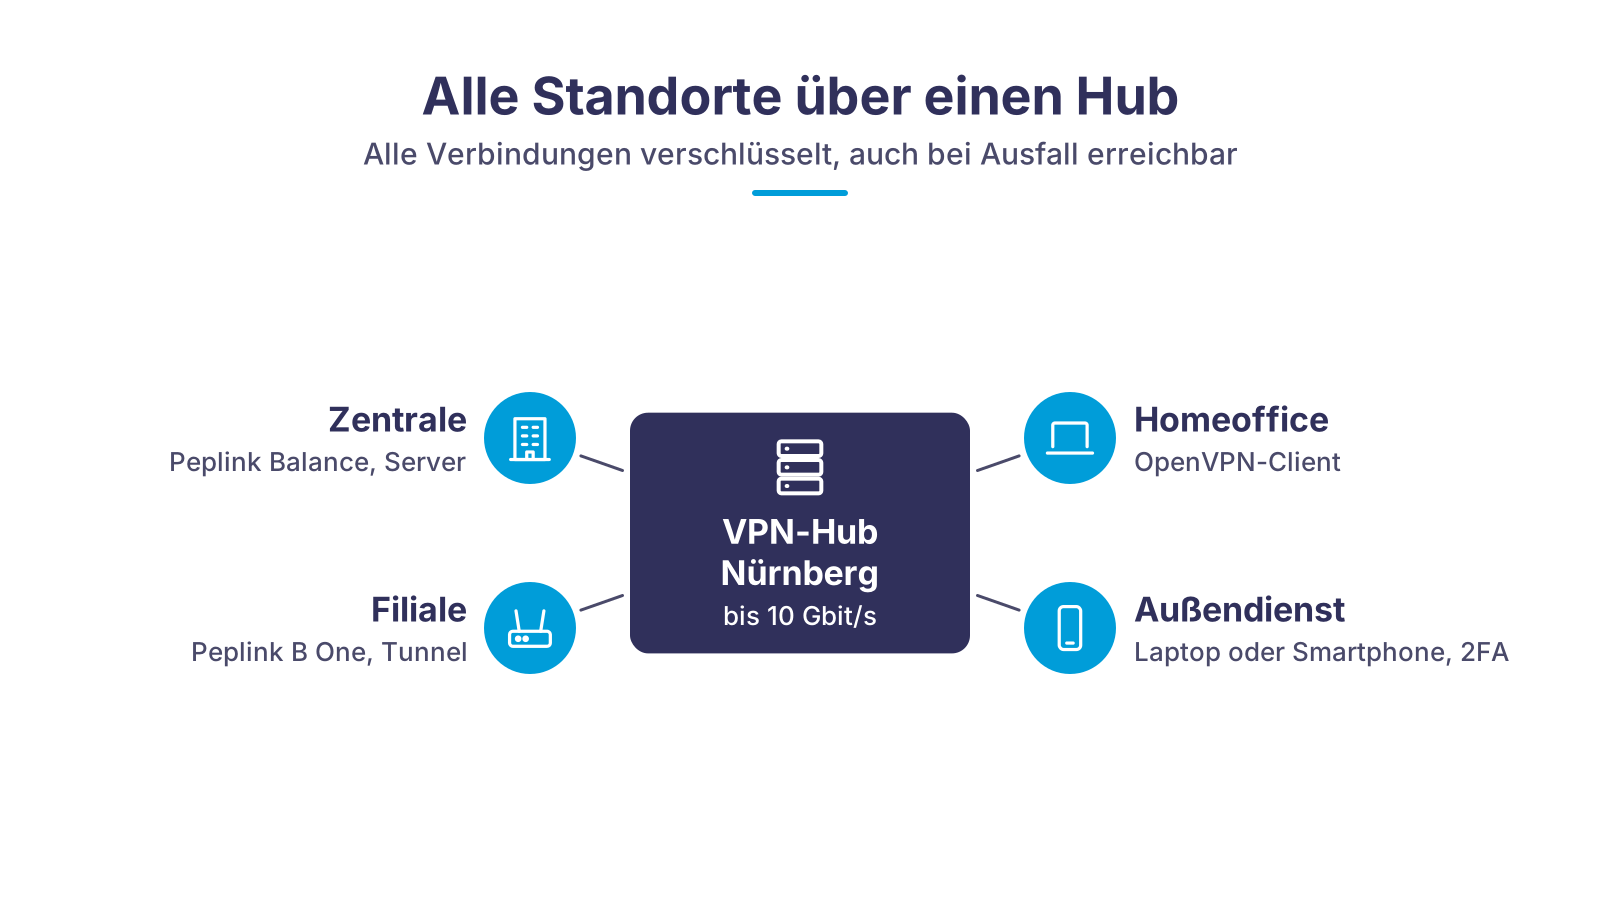
Jeder Standort bekommt einen VPN-Router, jeder Heimarbeitsplatz einen VPN-Client. Alle Verbindungen laufen verschlüsselt über den VPN-Hub im Ascend-Rechenzentrum in Nürnberg, der redundant an Glasfaser angebunden ist. Hat der Standort eine zweite Leitung oder LTE als Backup (ab Managed Profi VPN), hält der Hub die Sitzung beim Ausfall einer Leitung und der Standort bleibt erreichbar. Mit nur einer Leitung ist er offline, bis sie wieder da ist.
Was eine Standortvernetzung lösen muss
Mehrere Standorte heißt mehrere Internetanschlüsse, mehrere Router und mehrere Ansprechpartner. Wir nehmen Ihnen die Punkte ab, an denen so ein Netz üblicherweise bricht.
Warenwirtschaft nur in der Zentrale
Homeoffice ohne Technikaufwand
Eine Leitung reicht nicht
Niemand will Router pflegen
Zugriff nur für die Richtigen
Störung um 6 Uhr morgens
Vier Pakete: von Easy VPN bis Managed VPN Enterprise
| Easy VPN | Easy VPN+ | Managed Profi VPN | Managed VPN Enterprise | |
|---|---|---|---|---|
| VPN-Nutzer | bis 15 | bis 20 | bis 500 | bis 2.000 |
| Verschlüsselter Datendurchsatz | bis 30 Mbit/s | bis 90 Mbit/s | bis 500 Mbit/s | bis 400 Mbit/s |
| Internetzugänge gleichzeitig | 1 | 1 | bis 2, dazu bis 3x LTE | bis 7, dazu 1x LTE |
| Standorte vernetzbar | bis 3 | auf Anfrage | bis 50 | bis 300 |
| Zwei-Faktor-Authentifizierung | - | möglich, mit OpenVPN | möglich, mit OpenVPN | möglich, mit OpenVPN |
| Firewall | vollwertige Firewall | vollwertige Firewall | vollwertige Firewall, Regeln nach Ihrem Bedarf | vollwertige Firewall, Regeln nach Ihrem Bedarf |
| Betrieb | vorkonfiguriert geliefert, Managed Service auf Anfrage | vorkonfiguriert geliefert, Managed Service auf Anfrage | Managed Service durch Ascend: VPN-Router, VPN-Clients, Firewall-Regeln; 24×7-Support für Bestandskunden | Managed Service auf Anfrage, 24×7-Support für Bestandskunden |
| Hochverfügbarkeit | - | - | auf Anfrage | Multi-WAN-Bonding über das redundante Ascend-Rechenzentrum, optional HA-Konfiguration und Geo-Redundanz |
So läuft die Umsetzung
- 1AnalyseWir klären Standorte, Nutzerzahlen, Anwendungen (Warenwirtschaft, Telefonie, Videokonferenzen) und Ihren IP-Adressbereich. Daraus folgt das passende Paket.
- 2HardwareWir wählen pro Standort den passenden Router, etwa Peplink B One für die Filiale und Balance für die Zentrale, und liefern ihn vorkonfiguriert mit SIM-Karte, wenn Mobilfunk als Backup gewünscht ist.
- 3KonfigurationSie schließen den VPN-Router an und stellen eine Kleinigkeit an Ihrem bisherigen Router um. Den Hub im Rechenzentrum, die Firewall-Regeln und die VPN-Clients für das Homeoffice richten wir ein.
- 4TestWir prüfen jeden Tunnel, das Failover auf die zweite Leitung und den Zugriff aus dem Homeoffice, bevor der Standort in den Betrieb geht.
- 5BetriebMonitoring, Firmware-Pflege, Änderungen an Regeln und neue Standorte laufen für Bestandskunden rund um die Uhr über unseren Support. Die Pakete sind modular und lassen sich erweitern oder kombinieren.
Filialen und Zentrale verbinden: Site-to-Site-VPN
Virtuelle private Netzwerke sind die wirtschaftlichste Art, mehrere, auch sehr weit voneinander entfernte Standorte zu vernetzen. Statt einer gemieteten Standleitung nutzt jeder Standort seinen vorhandenen Internetanschluss. Der VPN-Router am Standort baut einen verschlüsselten Tunnel zum Hub im Ascend-Rechenzentrum auf; von dort aus sind Zentrale, Filialen und Server für alle Teilnehmer erreichbar, als stünden sie im selben Gebäude.
Der Hub ist redundant ausgelegt und an Glasfaser mit bis zu 10 Gbit/s Gesamtbandbreite angebunden. Ihr Datenverkehr läuft dabei isoliert von anderen VPN-Kunden. Wir passen uns Ihrem IP-Adressbereich an, nicht umgekehrt: Drucker, Server und Telefonanlage behalten ihre Adressen, die Vernetzung lässt sich vollständig in Ihr bestehendes Netzwerk integrieren.
Wer mehr als eine Leitung am Standort hat, bündelt sie. Peplink-Router mit SpeedFusion nutzen DSL, Kabel, Glasfaser und LTE oder 5G gleichzeitig und schalten bei einem Ausfall unterbrechungsfrei um. Für Standorte, an denen es offiziell keinen schnellen Festnetzanschluss gibt, versorgen wir die Filiale mit einem Peplink B One und SpeedFusion-Lizenz hybrid über Mobilfunk und Festnetz. Mehr zur Bündelung lesen Sie unter SD-WAN und Virtuelle Standleitung. Was SD-WAN genau ist und wie es sich von MPLS und klassischem VPN unterscheidet, erklärt die Seite Was ist SD-WAN?.
Homeoffice und Außendienst sicher anbinden
Die größte Hürde beim Heimarbeitsplatz ist nicht der Schreibtisch, sondern der sichere Zugriff auf Firmenressourcen, wenn die Firma nicht am selben Ort ist. Dafür braucht der Mitarbeiter zu Hause keine eigene Hardware: Ein OpenVPN-Client auf Laptop oder PC verbindet ihn mit dem Firmen-VPN. Das gilt genauso für den Außendienst im Hotel oder beim Kunden. Ein Internetzugang genügt, der Rest ist Zugangsdaten und ab Easy VPN+ der zweite Faktor.
Für Heimarbeitsplätze, an denen mehrere Geräte ins Firmennetz sollen, etwa Telefon, Drucker und PC, stellen wir einen kleinen VPN-Router auf. Dann ist der Heimarbeitsplatz technisch eine weitere Filiale. Auf Wunsch beschaffen und richten wir alles aus einer Hand ein: Internetverbindung, VPN-Router, WLAN-Access-Point, Telefon und PC.
Der Nebeneffekt zeigt sich im Ernstfall: Mitarbeiter, die von zu Hause im Firmennetz arbeiten, bleiben erreichbar, wenn das Büro nicht betreten werden kann oder der Pendelverkehr steht.
VPN-Router oder VPN-Software: Was passt wohin?
Ein VPN-Router schützt alle Geräte hinter ihm mit einer einzigen Konfiguration. Das ist die richtige Wahl für Filialen und Büros mit vielen kabelgebundenen und WLAN-Geräten, von der Kasse bis zum Drucker, denn nicht jedes Gerät kann eigene VPN-Software ausführen. Ein VPN-Router kostet in der Anschaffung mehr, spart aber die Pflege auf jedem einzelnen Gerät.
VPN-Software wird auf einzelnen Rechnern installiert. Sie ist flexibel, funktioniert unterwegs und ist die günstige Lösung für Nutzer, die mit einem oder wenigen Geräten arbeiten. In der Praxis kombinieren wir beides: Router an jedem Standort, Clients für Homeoffice und Außendienst, beide am selben Hub.
Als Hardware setzen wir auf Peplink und Teltonika. Peplink Balance und B One bringen SpeedFusion für Bündelung und Hot Failover mit, Teltonika-Router sind die robuste Wahl, wenn LTE oder 5G der Hauptanschluss eines Standorts ist.
Was Ascend für Ihre Standortvernetzung übernimmt
Ascend ist seit 2010 in Nürnberg zu Hause und vernetzt seit über 15 Jahren Standorte für Unternehmen jeder Größe, vom Ein-Personen-Betrieb mit Homeoffice bis zum Netz mit mehreren hundert Filialen. In der Umsetzung sind wir Peplink-Lizenzpartner und setzen daneben Teltonika-Router ein.
In den Managed-Paketen verwalten wir den VPN-Router für Sie: Installation der VPN-Clients und Support der Mitarbeiter, Firewall-Regeln nach Ihrem Bedarf, Firmware und Änderungen. Das Rechenzentrum, in dem der Hub läuft, ist redundant; für Managed VPN Enterprise buchen Sie optional eine High-Availability-Konfiguration und Geo-Redundanz dazu, damit kein einzelner Ausfallpunkt übrig bleibt.
Alle Lösungen sind datenschutzkonform aufgebaut und werden auf Wunsch komplett als Managed-Service-VPN betrieben. Brauchen Sie andere Komponenten oder mehr Standorte, als die Pakete vorsehen, stellen wir ein individuelles VPN-Paket zusammen; die Bausteine sind modular und kombinierbar.
IP-Adressbereiche vor dem Start prüfen
Der häufigste Stolperstein bei der Standortvernetzung sind zwei Standorte mit demselben privaten Adressbereich, etwa 192.168.1.0/24 in der Zentrale und in der Filiale. Dann kann der Tunnel nicht routen. Wir prüfen die Bereiche in der Analyse und planen pro Standort ein eigenes Subnetz; Ihre bestehenden Adressen in der Zentrale bleiben erhalten.
Passende Hardware im Ascend Shop
Router, die wir für Standortvernetzung einsetzen, von der Filiale bis zur Zentrale. Preise und Lieferzeit direkt im Shop.
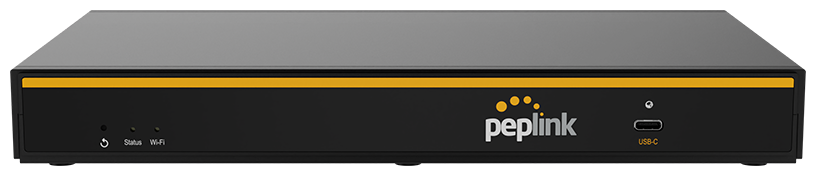
Peplink B One
Router für Filialen und kleine Standorte: 2x Ethernet-WAN, Wi-Fi 6, 1 Gbit/s Routing, SpeedFusion VPN bis 400 Mbit/s (200 Mbit/s mit 256-Bit-AES), empfohlen für 1 bis 150 Nutzer (Peplink-Datenblatt).
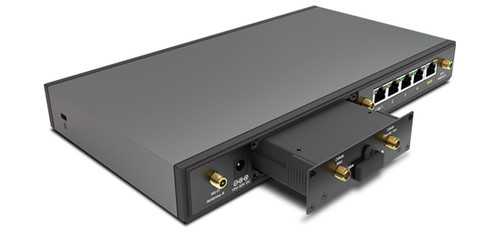
Peplink Balance 20X
Kompakter Dual-WAN-Router mit integriertem LTE-Modem als Backup-Leitung: SpeedFusion VPN bis 100 Mbit/s (60 Mbit/s verschlüsselt), empfohlen für 1 bis 60 Nutzer (Peplink-Datenblatt).
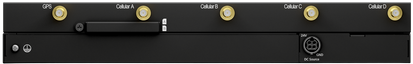
Peplink Balance 310X 5G
Enterprise-Router mit 5G, Glasfaser und Ethernet-WAN und Hot Failover für größere Standorte, laut Peplink bis 500 Nutzer und mit PrimeCare bis 30 SpeedFusion-Peers.
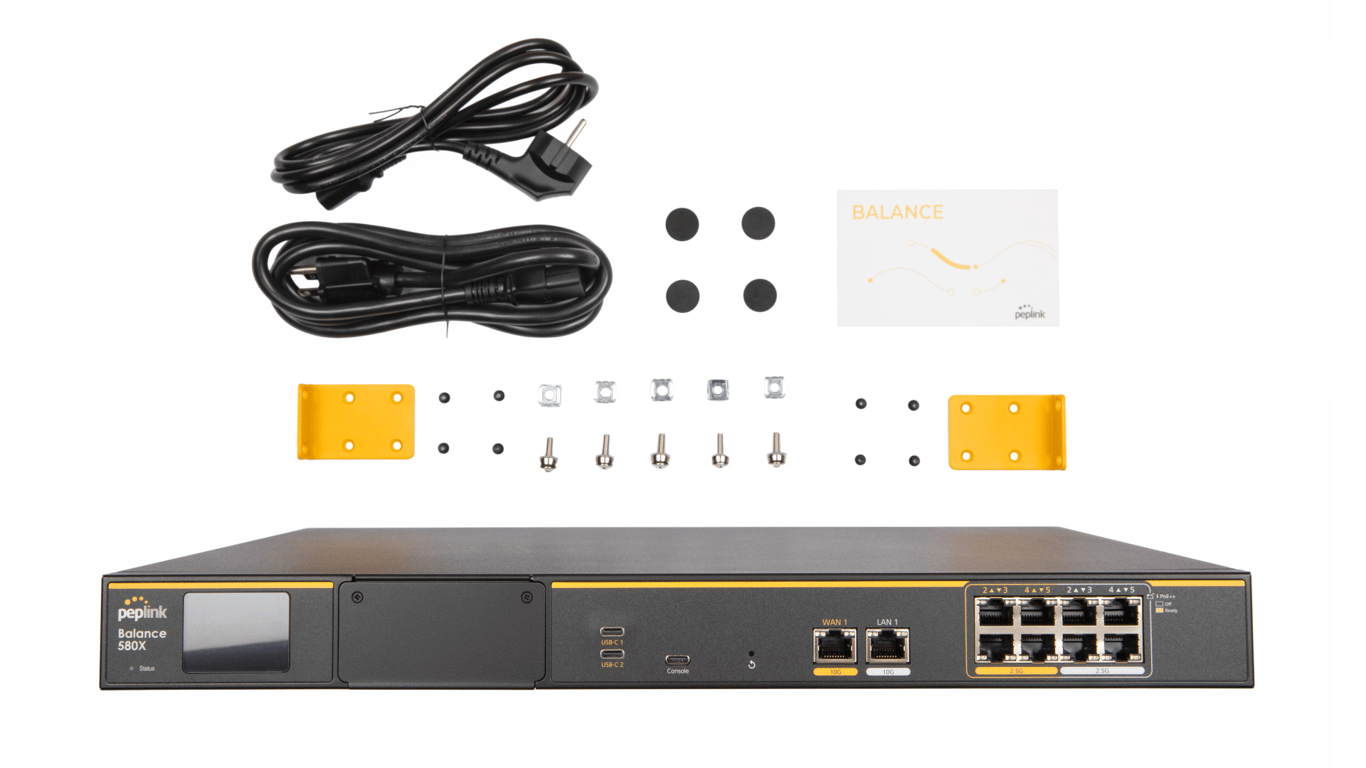
Peplink Balance 580X
Zentralen-Router für viele Außenstellen: bis 8 Gbit/s Routing-Durchsatz, 10G- und 2,5G-Ports, 100 SpeedFusion-Peers ab Werk, per Lizenz auf 300 oder 500 erweiterbar (Peplink-Datenblatt).
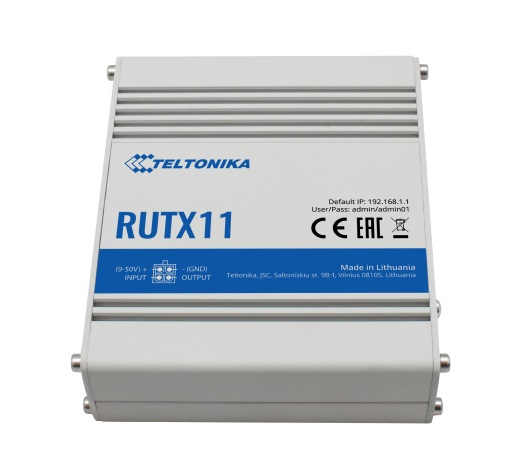
Teltonika RUTX11
Industrie-LTE-Cat6-Router mit Dual-SIM, Dual-Band-WLAN und 4x Gigabit-LAN; laut Teltonika-Datenblatt mit OpenVPN, IPsec und WireGuard, als Mobilfunk-Backup oder Hauptanschluss kleiner Standorte.
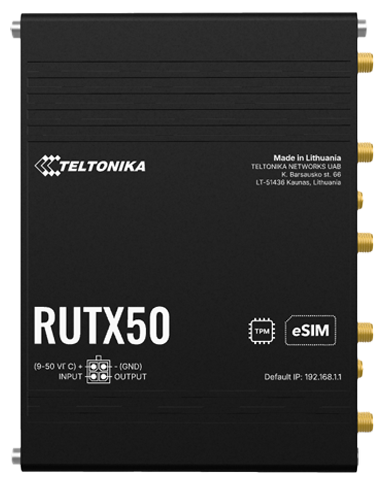
Teltonika RUTX50
Industrietauglicher 5G-Dual-SIM-Router für Standorte, an denen Mobilfunk die Hauptleitung ist, mit 24 Monaten Garantie laut Shop.
Häufige Fragen zur Standortvernetzung
Weiterführende Links
- SD-WAN: Leitungen bündeln statt nur umschalten
- VPN-Hub-Hosting im Ascend-Rechenzentrum
- Virtuelle Standleitung durch Leitungsbündelung
- Notfall-Internet: Backup über LTE, 5G und Starlink
- Peplink-Lösungen bei Ascend
- Router-Bonding mit Datentarif: ausfallsichere Anbindung
- Peplink-Router im Ascend Shop
- SD-WAN-Geräte im Ascend Shop
Standorte jetzt vernetzen
Nennen Sie uns Anzahl der Standorte, Nutzer im Homeoffice und Ihre Anwendungen. Wir empfehlen das passende Paket und die Hardware pro Standort und schicken Ihnen ein Angebot.
Wir freuen uns, von Ihnen zu hören!
Schreiben Sie uns Standorte, Nutzerzahl und gewünschtes Paket. Wir melden uns kurzfristig mit einer persönlichen Beratung.