







Praxis-Sicherheit
IT-Sicherheit für die Arztpraxis nach KBV-Richtlinie
Auf Wunsch sortiert unsere E-Mail-Sicherheit Phishing aus, bevor am Empfang jemand klickt.
- Montagmorgen in der Hausarztpraxis: Das Wartezimmer ist voll.
- Im Postfach taucht eine E-Mail auf, die nicht ins Bild passt.
- Bevor sie klickt, wird die verdächtige E-Mail von selbst aussortiert.
- Auf Wunsch sortiert unsere E-Mail-Sicherheit Phishing vorab aus.
Das Prinzip auf einen Blick
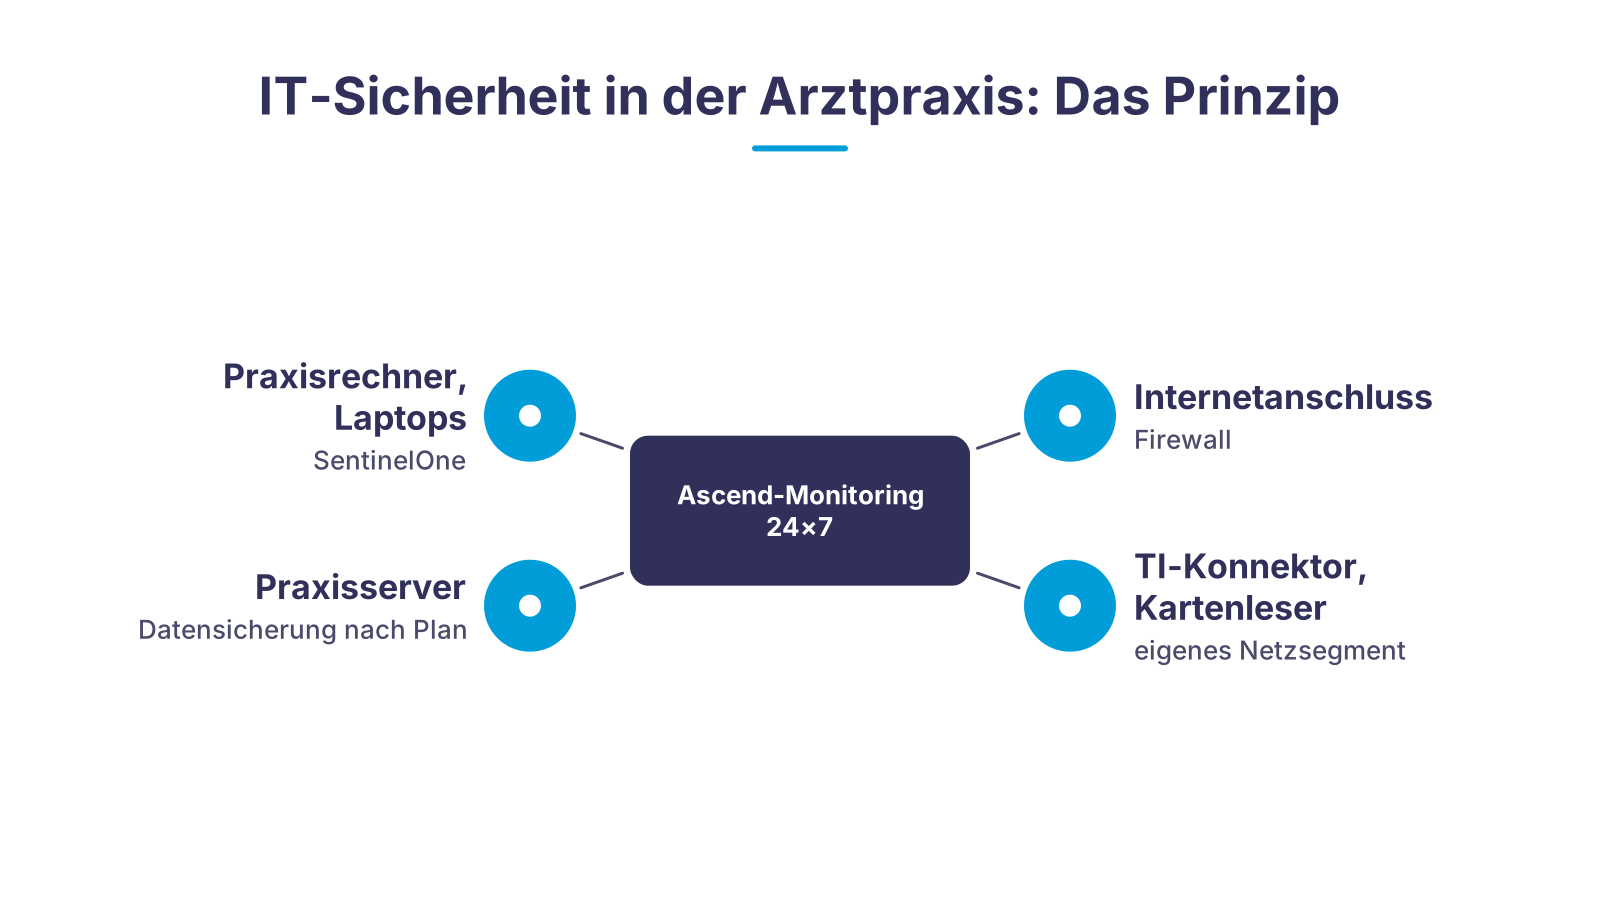
Jeder Praxisrechner und jeder Laptop trägt den SentinelOne-Agenten, der Angriffe selbstständig stoppt. Der Server sichert Patientendaten regelmäßig nach festem Plan, die Firewall trennt Praxisnetz und Internet, TI-Konnektor und Kartenleser laufen in einem eigenen Segment. In der Mitte sitzt das Ascend-Monitoring, das alle Komponenten rund um die Uhr beobachtet und uns in den meisten Fällen alarmiert, bevor Sie etwas merken. Den Rahmen setzt die IT-Sicherheitsrichtlinie der KBV nach § 390 SGB V: Jede Maßnahme lässt sich einer ihrer Anforderungen zuordnen.
Fünf Risiken, die wir aus dem Praxisalltag nehmen
Eine Praxis hat keine IT-Abteilung, aber dieselben Angreifer wie ein Konzern. Diese fünf Probleme lösen wir mit einem festen Konzept.
Erpressersoftware verschlüsselt die Praxis
Patientendaten verlassen die Praxis
Die KBV-Richtlinie ist nicht belegbar
Sprechstunde ohne Rechner
Niemand kümmert sich um die Technik
Vom Praxis-Check zum geschützten Betrieb
- 1Praxis-Check gegen die KBV-RichtlinieWir erfassen Rechner, Server, Netzwerk, TI-Komponenten und mobile Geräte, ordnen Ihre Praxis der passenden Größenklasse zu und gleichen den Ist-Zustand mit den Anlagen der Richtlinie ab.
- 2Maßnahmenplan mit PrioritätenSie erhalten eine Liste offener Anforderungen, sortiert nach Risiko und Aufwand, mit einem Angebot für Hardware, Lizenzen und Einrichtung.
- 3Einrichtung und EinweisungUnsere Techniker installieren SentinelOne auf allen Endgeräten, richten Firewall, Netztrennung und Datensicherung ein und weisen Ihr Team auf Wunsch in den sicheren Umgang mit der Praxis-IT ein.
- 4Betrieb mit Monitoring und SupportAb dem ersten Tag überwachen wir Endpoint-Schutz, Datensicherung und Netzwerk, spielen Updates ein und reagieren auf Alarme, im Störungsfall für Bestandskunden 24×7 erreichbar.
- 5Nachprüfung auf WunschDie Richtlinie wird fortgeschrieben, Ihre Praxis verändert sich. Auf Wunsch prüfen wir Ihr Konzept bei Änderungen der Richtlinie oder Ihrer Ausstattung erneut.
Welche Anforderungen für Ihre Praxis gelten
| Praxisgröße laut Richtlinie | Maßgebliche Anlage | Was Ascend umsetzt | |
|---|---|---|---|
| Kleine Praxis | Bis zu fünf Personen ständig mit der Datenverarbeitung betraut. | Anlage 1: Basis-Anforderungen für alle Praxen, etwa aktueller Virenschutz, regelmäßige Datensicherung nach Plan, Updates und Einweisung des Personals. | SentinelOne auf allen Rechnern, Datensicherung nach Plan, Firewall, automatische Updates, Einweisung des Teams auf Wunsch. |
| Mittlere Praxis | Sechs bis zwanzig Personen ständig mit der Datenverarbeitung betraut. | Anlage 1 plus Anlage 2 mit Zusatzanforderungen für mittlere Praxen. | Zusätzlich Netzsegmentierung, zentrale Verwaltung der Endgeräte, Protokollierung über das Monitoring. |
| Große Praxis, Groß-MVZ, Groß-Labor | Mehr als zwanzig Personen oder Datenverarbeitung in krankenhausähnlichem Umfang. | Anlage 1 bis 3 mit weiteren Zusatzanforderungen. | Erweiterte Firewall-Architektur und Netzsegmentierung; den genauen Umfang legen wir im Praxis-Check fest. |
| Zusätzlich für alle | Medizinische Großgeräte sowie TI-Komponenten wie Konnektor und Kartenleser. | Anlage 4 (Großgeräte) und Anlage 5 (dezentrale Komponenten der Telematikinfrastruktur). | Eigenes Netzsegment für Großgeräte und TI-Komponenten, medizinische Netzwerkisolatoren für Geräte im Patientenumfeld. |
Warum Arztpraxen im Visier stehen und was die KBV verlangt
Stellen Sie sich eine kleine Hausarztpraxis vor, an einem Montagmorgen. Das Wartezimmer ist voll, am Empfang klingelt das Telefon, und zwischen zwei Anmeldungen öffnet die Mitarbeiterin das E-Mail-Postfach der Praxis.
Eine Arztpraxis verarbeitet Befunde, Diagnosen, Abrechnungsdaten und Versichertenstammdaten. Für Angreifer ist das ein doppelt lohnendes Ziel: Die Daten lassen sich verkaufen, und eine Praxis, deren Praxisverwaltungssystem verschlüsselt ist, kann keine Patienten behandeln und steht unter Druck, Lösegeld zu zahlen.
Eine E-Mail, die nicht ins Bild passt
In der Praxis aus dem Beispiel fällt der Mitarbeiterin am Empfang eine E-Mail auf, die nicht ins Bild passt. Sie zieht eine Augenbraue hoch und will sie sich genauer ansehen. Im Trubel eines Montagmorgens ist ein Klick schnell passiert.
Dazu kommen Phishing-Mails mit gefälschten Laborbefunden, veraltete Software auf Geräten, die nie jemand aktualisiert, und ein WLAN, das Wartezimmer und Praxisserver im selben Netz hält.
Was die KBV-Richtlinie verlangt
Der Gesetzgeber hat darauf reagiert. Die Kassenärztliche Bundesvereinigung (KBV) ist nach § 390 SGB V verpflichtet, eine Richtlinie zur Gewährleistung der IT-Sicherheit in der vertragsärztlichen Versorgung zu erstellen, im Einvernehmen mit dem Bundesamt für Sicherheit in der Informationstechnik (BSI). Die aktuelle Fassung gilt seit dem 1. April 2025. Sie beschreibt eine Basis-Infrastruktur für die Datensicherheit: aktueller Virenschutz, Firewall, Updates und Patches, regelmäßige Datensicherung nach festem Plan, Einweisung und Schulung des Praxispersonals.
Die konkreten Anforderungen stehen in fünf Anlagen und richten sich nach Praxisgröße und Ausstattung. Je digitaler eine Praxis arbeitet, desto mehr muss sie umsetzen. Entscheidend ist nicht die Zahl der Ärztinnen und Ärzte, sondern wie viele Personen ständig mit der Datenverarbeitung betraut sind. Genau diese Zuordnung ist der erste Schritt unseres Praxis-Checks, denn sie bestimmt, welche Anlagen für Sie gelten.
SentinelOne: So arbeitet der Endpoint-Schutz auf Ihren Praxisrechnern
Ein klassischer Virenscanner vergleicht Dateien mit bekannten Signaturen. Gegen eine neue Ransomware-Variante oder einen Zero-Day-Exploit hilft das nicht, weil die Signatur noch nicht existiert. SentinelOne arbeitet anders: Der Agent auf jedem Rechner beobachtet das Verhalten von Programmen und Prozessen mit Hilfe von künstlicher Intelligenz und maschinellem Lernen. Beginnt ein Prozess, massenhaft Dateien zu verschlüsseln oder sich im Netzwerk auszubreiten, wird er gestoppt, ohne dass jemand eingreifen muss.
Für eine Praxis zählt vor allem die Rollback-Funktion: Dateien, die ein Angriff bereits verändert hat, werden auf den Zustand vor dem Angriff zurückgesetzt. Der Praxisbetrieb läuft weiter, statt dass Sie auf die Rücksicherung warten. Jeder Vorfall wird protokolliert, so dass wir nachvollziehen können, über welchen Weg der Angriff kam und welche Lücke zu schließen ist.
Ascend verwaltet alle Agenten zentral. Wir sehen in einer Konsole, ob jeder Praxisrechner geschützt ist, welche Version läuft und ob ein Gerät aus dem Schutz gefallen ist, etwa ein Laptop, der wochenlang nicht in der Praxis war. Damit ist die Anforderung der Richtlinie nach aktuellem Virenschutz nicht nur erfüllt, sondern jederzeit belegbar. Mehr zur Technik lesen Sie auf unserer Seite Antivirus mit SentinelOne.
Was Ascend für Ihre Praxis übernimmt
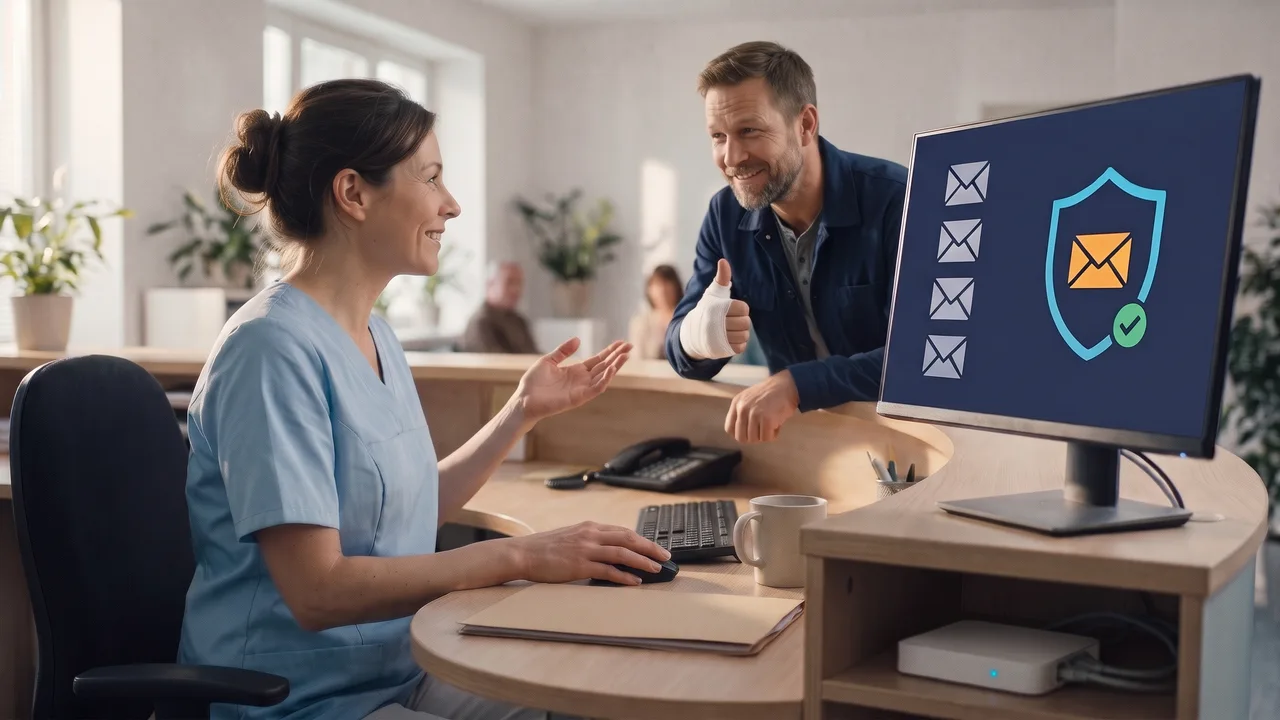
In der Praxis aus dem Beispiel läuft zusätzlich die E-Mail-Sicherheit, die wir auf Wunsch einrichten. Sie hat die verdächtige E-Mail als Phishing eingestuft und aussortiert, bevor die Mitarbeiterin sie öffnet. Unter dem Empfangstresen leuchtet das Statuslicht der Firewall ruhig weiter. Anrufen musste sie dafür niemanden.
Ascend ist seit 2010 IT-Systemhaus in Nürnberg und betreut Praxen und mittelständische Unternehmen mit festen Ansprechpartnern. Für die IT-Sicherheit Ihrer Arztpraxis übernehmen wir den kompletten Betrieb:
- Endpoint-Schutz: SentinelOne auf allen Rechnern, Servern und Laptops, zentral verwaltet, mit Alarmierung an unser Team.
- Firewall und Netztrennung: Ein Gateway mit Firewall am Internetanschluss und, je nach Praxis, getrennte Netzsegmente für Praxisverwaltung, TI-Komponenten, medizinische Geräte und Patienten-WLAN.
- Datensicherung: Regelmäßige Sicherungen nach einem Plan, der festlegt, welche Daten wie oft gesichert werden, und die Wiederherstellung im Notfall.
- Updates und Wartung: Automatische Updates und regelmäßige Wartung für Betriebssysteme und Netzwerkgeräte.
- Überwachung: Unser Monitoring beobachtet Ihre Systeme rund um die Uhr und alarmiert uns in den meisten Fällen, bevor ein Problem den Praxisbetrieb erreicht.
- 24×7-Support für Bestandskunden: Im Störungsfall sind wir rund um die Uhr erreichbar.
- E-Mail-Sicherheit: Auf Wunsch filtern wir Phishing und Schadanhänge vor dem Postfach, siehe E-Mail-Sicherheit.
Welche dieser Bausteine Ihre Praxis braucht, legen wir im Praxis-Check gemeinsam fest, abgestimmt auf die Anlagen der Richtlinie, die für Ihre Praxisgröße gelten.
TI-Konnektor und Kartenleser nicht vergessen
Die dezentralen Komponenten der Telematikinfrastruktur, also Konnektor und Kartenterminals, gehören laut KBV ausdrücklich zum Geltungsbereich der Richtlinie (Anlage 5). In vielen Praxen hängen sie im selben Netz wie Wartezimmer-WLAN und Drucker. Wir legen sie in ein eigenes Segment und lassen nur die nötigen Verbindungen zu. Für Geräte im Patientenumfeld setzen wir medizinische Netzwerkisolatoren ein, die Netzwerk und Gerät galvanisch trennen.
Passende Hardware im Ascend Shop
Bausteine, die wir in Praxen einsetzen. SentinelOne-Lizenzen und die Datensicherung richten wir im Rahmen der Betreuung ein, fragen Sie sie über das Formular mit an.
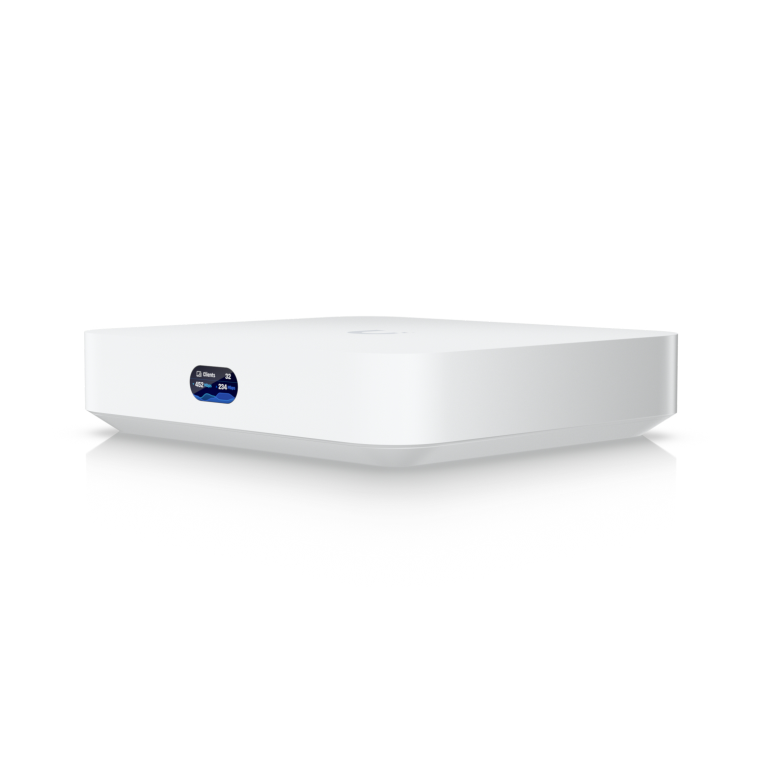
Ubiquiti UniFi Cloud Gateway Max
Gateway mit Firewall und Netzsegmentierung für Praxen mit mehreren Räumen; verwaltet Switches und Access Points zentral.
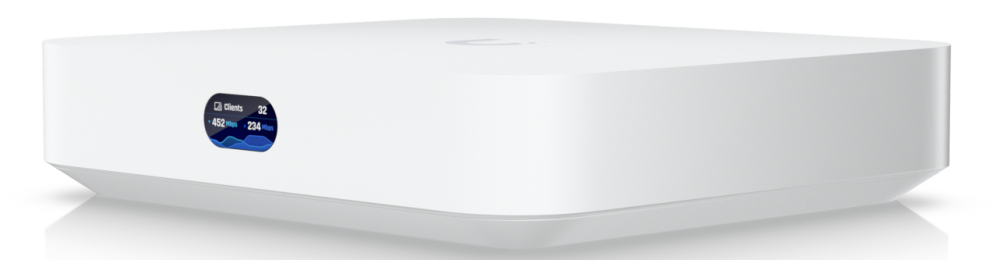
Ubiquiti UniFi Cloud Gateway Ultra
Kompaktes Gateway mit Firewall und VLAN-Trennung für kleine Praxen mit einem Standort.
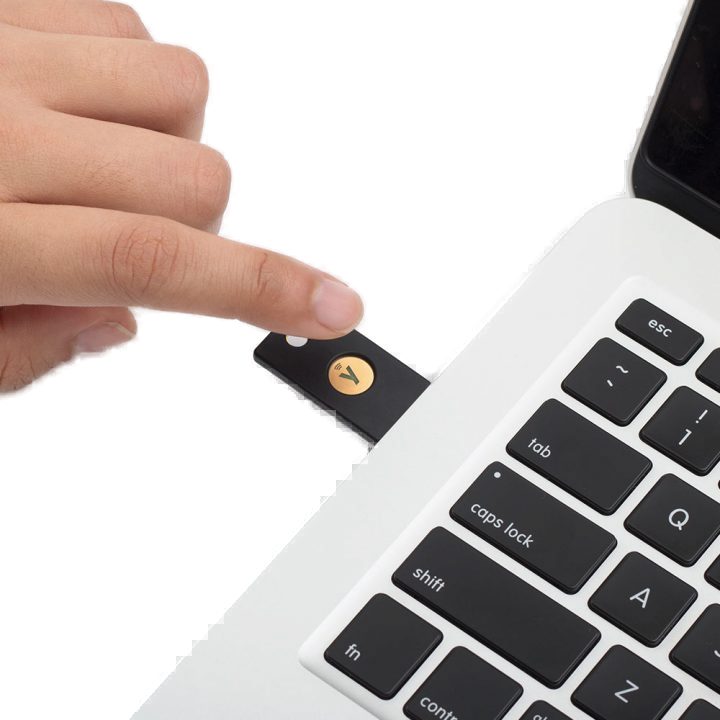
Yubico YubiKey 5 NFC
Hardware-Schlüssel für die Zwei-Faktor-Anmeldung an Microsoft-Konten, Praxis-Mail und Fernzugang, ohne Batterie, per USB oder NFC.
- Baaske Isolator Netzwerk MI 1005 MED
Baaske Isolator Netzwerk MI 1005 MED
Medizinischer Netzwerkisolator, trennt Netzwerk und Gerät im Patientenumfeld galvanisch.
Häufige Fragen zur IT-Sicherheit in der Arztpraxis
Weiterführende Links
Der Nächste, bitte
Und die Praxis aus dem Beispiel? Die Mitarbeiterin zuckt mit den Schultern, lächelt und ruft den nächsten Patienten auf: einen Handwerker, der seinen dick verbundenen Daumen in die Höhe hält. Von der aussortierten E-Mail hat im Wartezimmer niemand etwas mitbekommen, und genau so soll es sein.
Die Hausarztpraxis ist nur ein Beispiel. Das Prinzip dahinter ist in jeder Praxis dasselbe, von der kleinen Praxis bis zum großen MVZ: Schutz auf jedem Rechner, eine Firewall am Internetanschluss und ein Team, das die Systeme überwacht. Welche Bausteine Ihre Praxis braucht, klären wir im Praxis-Check.
Bereit für eine Praxis, die der KBV-Richtlinie standhält?
Schreiben Sie uns, wie viele Arbeitsplätze Ihre Praxis hat und ob Sie Konnektor, Server oder Laptops im Einsatz haben. Wir melden uns mit einem Termin für den Praxis-Check.
Wir freuen uns, von Ihnen zu hören!
Schreiben Sie uns Praxisart, Anzahl der Arbeitsplätze und Ihre aktuelle Absicherung. Wir melden uns kurzfristig mit einer persönlichen Beratung.